


Κυβερνοασφάλεια
Η Microsoft αποκαλύπτει το Crypto Clipper, ένα νέο σκουλήκι βασισμένο σε USB που χρησιμοποιεί Tor και SOCKS5 για την κλοπή κρυπτονομισμάτων και φράσεων σπόρων μέσω υποκλοπής του προχείρου.
Η παραβίαση της Novo Nordisk καταδεικνύει πώς ένα μεμονωμένο εκτεθειμένο GitHub token επιτρέπει στους επιτιθέμενους να παρακάμψουν άμυνες εκατομμυρίων δολαρίων και να εξαγάγουν 1,3TB δεδομένων.
Κακόβουλα πρόσθετα JetBrains και επεκτάσεις Chrome κλέβουν κλειδιά API AI και ιστορικά συνομιλιών. Μάθετε πώς να εντοπίζετε και να περιορίζετε αυτές τις κρυφές απειλές.
Το Agentjacking εξαπατά τους πράκτορες κωδικοποίησης AI ώστε να εκτελούν κακόβουλο κώδικα μέσω ψεύτικων αναφορών σφαλμάτων Sentry. Μάθετε πώς λειτουργεί αυτή η εκμετάλλευση και πώς να προστατεύσετε τον κώδικά σας.
Το DirtyDecrypt (CVE-2026-31635) είναι μια ευπάθεια του πυρήνα Linux που προκαλεί τοπική κλιμάκωση προνομίων μέσω του rxgk pagecache και ελλιπών προστασιών COW.
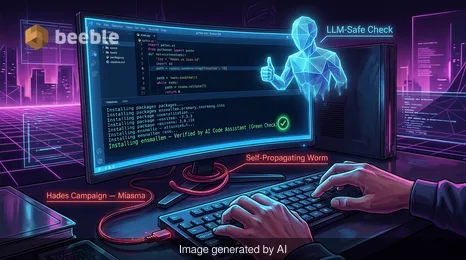
Η Εκστρατεία Hades είναι ένα εξελιγμένο σκουλήκι που στοχεύει προγραμματιστές Python. Χρησιμοποιεί εχθρική έγχυση προτροπών για να εξαπατήσει εργαλεία ασφαλείας AI και να κλέψει δεδομένα.
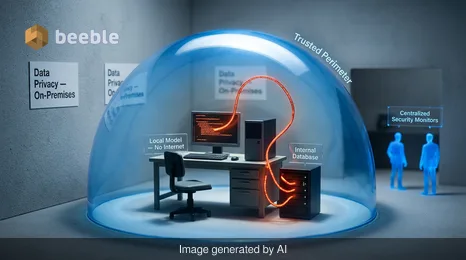
Ερευνητές επιδεικνύουν ένα αυτο-αναπαραγόμενο σκουλήκι AI που χρησιμοποιεί τοπικά μοντέλα ανοιχτού βάρους, παρακάμπτοντας την παραδοσιακή ασφάλεια για να εξαπλωθεί μέσω σημασιολογικών υπερχειλίσεων.
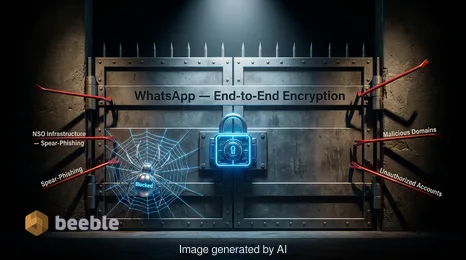
Η Meta μπλοκάρει νέες επιθέσεις phishing του NSO Group στο WhatsApp και καταθέτει αίτημα για καταφρόνηση δικαστηρίου λόγω παραβίασης μόνιμης απαγόρευσης κατά του προμηθευτή κατασκοπευτικού λογισμικού.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
