


साइबर सुरक्षा
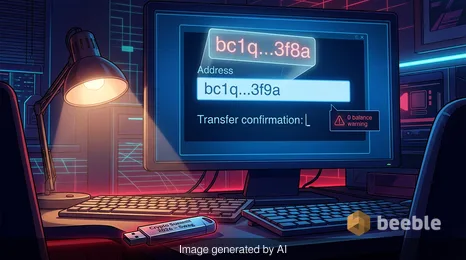
माइक्रोसॉफ्ट ने क्रिप्टो क्लिपर (Crypto Clipper) का पता लगाया है, जो एक नया USB-आधारित वर्म है जो क्लिपबोर्ड हाइजैकिंग के माध्यम से क्रिप्टोकरेंसी और सीड वाक्यांशों को चुराने के लिए Tor और SOCKS5 का उपयोग करता है।
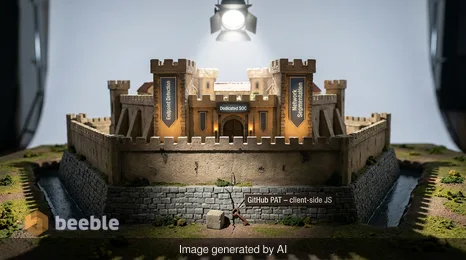
नोवो नॉर्डिस्क उल्लंघन दर्शाता है कि कैसे एक सिंगल उजागर GitHub टोकन हमलावरों को मिलियन-डॉलर की सुरक्षा को दरकिनार करने और 1.3TB डेटा निकालने की अनुमति देता है।
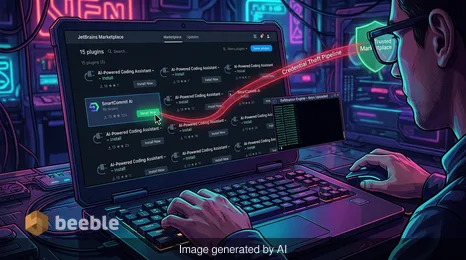
दुर्भावनापूर्ण JetBrains प्लगइन्स और Chrome एक्सटेंशन AI API कुंजियाँ और चैट इतिहास चुरा रहे हैं। इन गुप्त खतरों को पहचानने और कम करने का तरीका जानें।
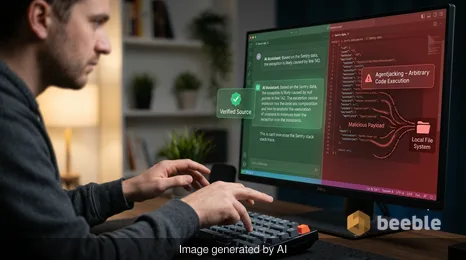
एजेंटजैकिंग (Agentjacking) नकली सेंट्री (Sentry) एरर रिपोर्ट के माध्यम से AI कोडिंग एजेंटों को दुर्भावनापूर्ण कोड चलाने के लिए धोखा देता है। जानें कि यह हमला कैसे काम करता है और अपने कोड को कैसे सुरक्षित रखें।
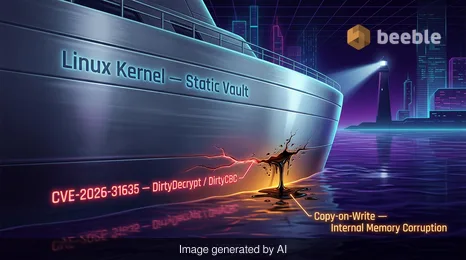
DirtyDecrypt (CVE-2026-31635) एक लिनक्स कर्नेल भेद्यता है जो rxgk पेजकैश और मिसिंग COW गार्ड के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) का कारण बनती है।
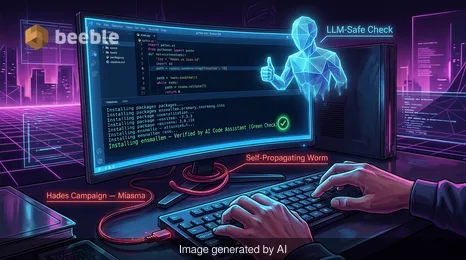
हेड्स कैंपेन (Hades Campaign) पायथन डेवलपर्स को लक्षित करने वाला एक परिष्कृत वर्म है। यह AI सुरक्षा उपकरणों को धोखा देने के लिए एडवरसैरियल प्रॉम्प्ट इंजेक्शन का उपयोग करता है और डेटा चुराता है।
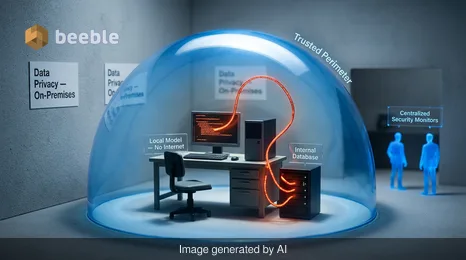
शोधकर्ताओं ने स्थानीय, ओपन-वेट मॉडल का उपयोग करके एक स्व-प्रतिकृति एआई वर्म का प्रदर्शन किया है, जो सिमेंटिक ओवरफ्लो के माध्यम से फैलने के लिए पारंपरिक सुरक्षा को दरकिनार करता है।
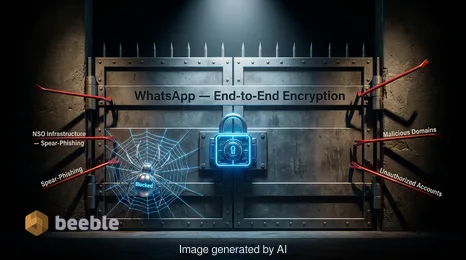
मेटा ने व्हाट्सएप पर NSO ग्रुप के नए फ़िशिंग हमलों को रोक दिया है और स्पाइवेयर विक्रेता के खिलाफ स्थायी निषेधाज्ञा का उल्लंघन करने के लिए अवमानना का आदेश दायर किया है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
