


Pourquoi Google vient de perdre 403 millions d'euros à cause de votre historique de localisation
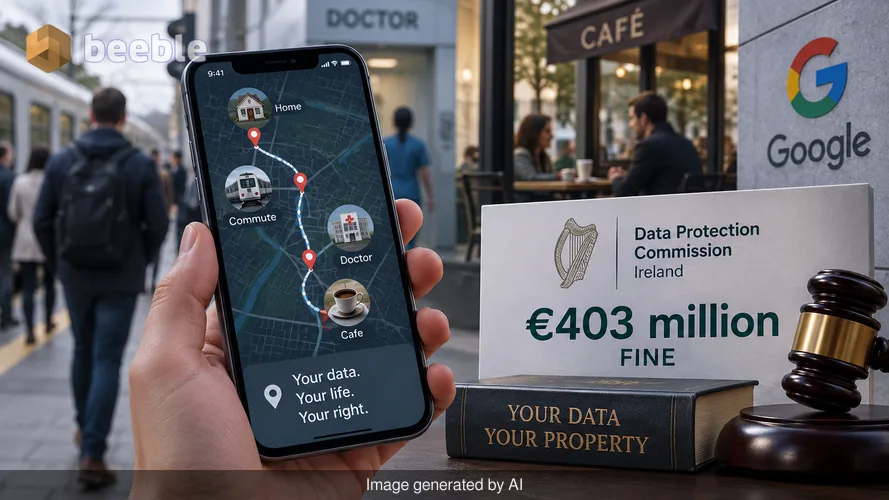
La plupart d'entre nous traitent leur smartphone comme un compagnon de confiance qui reste dans notre poche du matin au soir. Nous pensons rarement à la trace invisible de miettes numériques que nous laissons derrière nous lors de nos trajets vers le travail, nos visites chez le médecin ou nos rencontres avec des amis dans un café. Cependant, ces miettes sont bien plus que de simples restes techniques. Elles constituent une carte précise de nos vies privées. Aux yeux de la loi, cette carte est une propriété protégée.
La Commission irlandaise de protection des données (DPC) a récemment conclu une enquête de six ans sur la manière dont Google gérait cette carte. Le résultat est une amende de 403 millions d'euros. Cette sanction vise la manière dont Google a suivi et stocké les données de localisation des utilisateurs entre 2018 et 2020. Pour le citoyen moyen, cette affaire ne se résume pas à une simple somme d'argent importante passant d'un bilan d'entreprise au compte d'un régulateur. C'est une confirmation fondamentale que votre ombre numérique vous appartient, et non à l'entreprise qui fournit votre système d'exploitation.
La longue route vers un verdict de six ans
Les batailles juridiques impliquant les géants de la technologie avancent à un rythme qui semble souvent glacial. Cette enquête spécifique a débuté en février 2020. La DPC a agi suite à des plaintes formelles de groupes de défense des droits des consommateurs, dont le Bureau européen des unions de consommateurs (BEUC). Ces groupes soutenaient que Google rendait difficile pour les utilisateurs de comprendre comment leur localisation était utilisée.
Les enquêteurs ont examiné trois fonctionnalités spécifiques : l'Activité sur le Web et les applications, l'Historique des positions et la Précision de la localisation. L'enquête a couvert la période débutant en mai 2018, date à laquelle le Règlement général sur la protection des données (RGPD) est devenu actif. Ce calendrier est significatif car le RGPD fixe une barre très haute sur la manière dont les entreprises doivent demander l'autorisation d'utiliser des données personnelles.
La loi est un bouclier qui vous protège contre le pistage sans votre consentement clair et éclairé. Lorsqu'une entreprise manque de transparence sur son suivi, ce bouclier se brise. La DPC a constaté que les pratiques de Google durant ces années laissaient les utilisateurs dans l'ignorance quant à la destination de leurs données et à leur durée de conservation.
Analyse des trois fonctionnalités de suivi
Pour comprendre pourquoi Google est passible d'une amende aussi lourde, nous devons examiner les outils spécifiques étudiés par la DPC.
Premièrement, l'Activité sur le Web et les applications est un paramètre qui enregistre votre activité sur les sites et applications Google. Cela inclut des éléments tels que vos recherches et votre position. Deuxièmement, l'Historique des positions crée une carte personnelle des lieux où vous vous rendez avec vos appareils connectés. Troisièmement, la Précision de la localisation utilise des signaux tels que le Wi-Fi et les réseaux mobiles pour obtenir une position plus précise de l'appareil.
Les régulateurs ont estimé que Google n'avait pas traité ces données de manière licite et loyale. En termes simples, l'entreprise n'avait pas de motif juridique valable pour collecter les données de la manière dont elle l'a fait. La DPC a également noté un manque de transparence pour la fonction de Précision de la localisation. Lorsqu'un système n'est pas transparent, la loi le considère comme une trappe. Les utilisateurs pensent accepter une chose, mais le système fait en réalité quelque chose de beaucoup plus intrusif.
Le danger de l'ombre numérique
Le commissaire adjoint Graham Doyle a souligné que les données de localisation sont particulièrement sensibles. Même si Google n'utilise pas votre nom directement, votre historique de localisation peut révéler votre religion, vos tendances politiques ou votre état de santé. Si vous visitez une clinique spécifique tous les mardis, un ordinateur peut déduire votre condition médicale sans que vous n'ayez jamais tapé de requête de recherche à ce sujet.
En raison de ces défaillances, de nombreuses personnes ignoraient que leur localisation influençait les publicités qu'elles voyaient. Elles ne réalisaient pas que Google utilisait leurs déplacements physiques pour déduire leurs intérêts personnels. Cela a entraîné une perte totale de contrôle sur les données personnelles. La loi exige que vous restiez le maître de vos informations. Lorsqu'une entreprise cache les boutons d'activation ou utilise un langage confus, vous perdez cette maîtrise.
Pourquoi conserver les données trop longtemps est un risque juridique
L'une des conclusions les plus importantes de cette affaire concerne la conservation des données. La DPC a constaté que Google conservait les données de localisation plus longtemps que nécessaire pour fournir ses services. En vertu du RGPD, il existe un principe de minimisation des données. Cela signifie qu'une entreprise ne doit collecter que ce dont elle a besoin et le supprimer dès que l'objectif est atteint.
Considérez vos données comme un seau percé. Si une entreprise garde le seau plein pendant des années, le risque de fuite ou de mauvaise utilisation augmente chaque jour. La DPC a déterminé que l'habitude de Google de conserver cet historique pendant des périodes prolongées aggravait la perte de contrôle de l'utilisateur. Une entreprise ne peut pas simplement accumuler vos mouvements indéfiniment sous prétexte que cela pourrait être utile pour ses algorithmes publicitaires plus tard. L'exigence légale est claire : si les données ne sont plus nécessaires pour la tâche initiale, elles doivent disparaître.
Le compte à rebours de six mois pour la mise en conformité
Cette amende est un coup dur, mais la DPC ne s'est pas arrêtée à une sanction financière. Le régulateur a émis une ordonnance contraignante pour que Google mette ses pratiques de traitement des données en conformité dans un délai de six mois. Cela signifie que Google doit réécrire ses règles internes et modifier la manière dont il présente les choix de confidentialité aux utilisateurs à travers l'Europe.
Cette décision fait suite à une coopération avec d'autres autorités de protection de la vie privée à travers l'Union européenne. Google ayant son siège européen à Dublin, la DPC irlandaise agit en tant que régulateur chef de file. Cependant, il s'agissait d'un effort collectif pour garantir que les règles soient les mêmes que vous soyez à Paris, Berlin ou Dublin. La nature systémique de ces violations exigeait une réponse globale qui force l'entreprise à changer son comportement, et non pas seulement à payer une amende pour continuer comme si de rien n'était.
Ce que cela signifie pour vos droits à la vie privée
Cette affaire crée un précédent fort pour les droits des consommateurs. Elle prouve que les paramètres "standard" ne sont pas toujours des paramètres légaux. Ce n'est pas parce qu'une entreprise opère d'une certaine manière depuis des années que ses pratiques sont équitables ou licites.
Dans un contexte réglementaire, cette amende s'inscrit dans une tendance plus large. Bruxelles et les autorités nationales n'hésitent plus à infliger des sanctions qui se chiffrent en centaines de millions. Elles regardent au-delà du langage standardisé des politiques de confidentialité pour voir comment le logiciel fonctionne réellement en pratique.
Pour l'individu moyen, c'est un rappel de vérifier ses paramètres. Vous avez le droit de savoir exactement ce qui est suivi. Si un service donne l'impression d'en savoir trop sur votre routine quotidienne, c'est peut-être parce que l'entreprise repousse les limites de ce que la loi autorise.
Comment protéger vos données de localisation aujourd'hui
Vous n'avez pas besoin d'un diplôme en droit pour prendre le contrôle de votre vie privée numérique. Pendant que les régulateurs gèrent les grands changements au niveau des entreprises, vous pouvez prendre des mesures immédiates pour sécuriser vos propres appareils.
- Consultez les paramètres de votre compte Google et recherchez spécifiquement l'onglet "Données et confidentialité".
- Vérifiez vos "Commandes d'activité" et voyez si l'Activité sur le Web et les applications est activée.
- Regardez les options de "Suppression automatique". Vous pouvez configurer Google pour qu'il supprime automatiquement vos données de localisation et d'activité après trois ou 18 mois.
- Auditez les autorisations de localisation pour chaque application sur votre téléphone. De nombreuses applications demandent l'accès à la localisation même lorsqu'elles n'en ont pas besoin pour fonctionner.
- Utilisez la fonction "Demander à l'app de ne pas suivre" si vous utilisez un iPhone, ou le paramètre "Position approximative" sur Android pour limiter le niveau de détail obtenu par une entreprise.
En fin de compte, la loi n'est forte que par son application. Cette amende de 403 millions d'euros sert d'avertissement clair à l'industrie technologique. Elle rappelle à chaque fournisseur de services que la transparence est une exigence, pas une suggestion. En tant que consommateur, votre outil le plus puissant est votre vigilance. Lorsque vous remarquez qu'une entreprise reste vague sur vos données, vous avez le droit de partir ou de déposer une plainte auprès de votre autorité locale de protection des données.
Sources : Règlement général sur la protection des données (RGPD) Articles 5, 6, 12, et 13 ; Loi irlandaise sur la protection des données de 2018 ; Dépôts officiels du Bureau européen des unions de consommateurs (BEUC).
Avertissement : Cet article est fourni à des fins d'information et d'éducation uniquement et ne constitue pas un conseil juridique formel. Veuillez consulter un avocat qualifié dans votre juridiction pour des questions juridiques spécifiques ou des préoccupations relatives à la vie privée.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
