


#cve202673570 - Beeble Blog
Cybersécurité

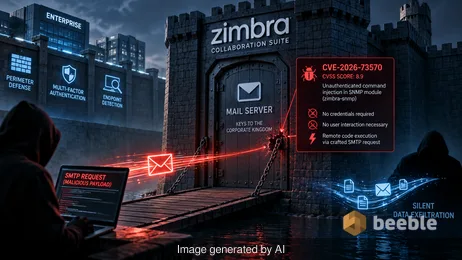
Une analyse de la faille CVE-2026-73570, une injection de commande non authentifiée dans Zimbra Collaboration Suite exploitée pour déployer des webshells et voler des identifiants.
Alexey Drobyshev
1 octobre 2026



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuitDomaines personnalisés
Jusqu'à 1 To de stockage
Partage avancé
Chiffrement de bout en bout
Courriels autodestructeurs
Domaines personnalisés
Jusqu'à 1 To de stockage
Partage avancé
Chiffrement de bout en bout
Courriels autodestructeurs

