


Comment un paquet SNMP facultatif a ouvert une porte dérobée dans les serveurs de messagerie mondiaux

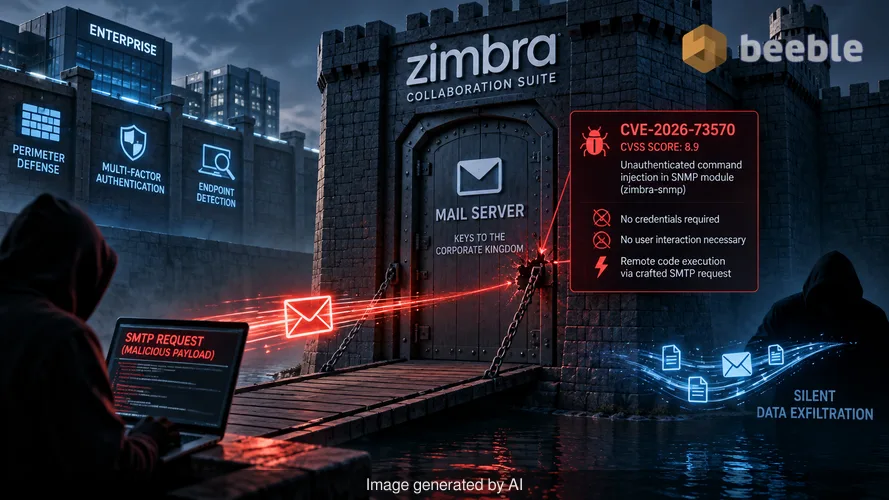
Les entreprises dépensent des millions de dollars dans la défense périmétrique, l'authentification multifacteur et la détection sophistiquée des points terminaux. Elles traitent le serveur de messagerie comme un coffre-fort fortifié car il contient les clés du royaume de l'entreprise. Cependant, une simple faille d'injection de commande non authentifiée dans un composant facultatif a récemment prouvé que même le fossé numérique le plus coûteux échoue lorsque le pont-levis a un loquet défectueux. C'est le paradoxe architectural de la sécurité moderne de la messagerie. Un système conçu pour faciliter la communication devient le principal vecteur d'exfiltration silencieuse de données à cause d'un seul paquet négligé.
Microsoft Security Research a récemment identifié une campagne ciblant les instances de Zimbra Collaboration Suite (ZCS). Les attaquants ont militarisé la faille CVE-2026-73570, une vulnérabilité avec un score CVSS de 8,9. Cette faille réside dans le module de notification du protocole SNMP (Simple Network Management Protocol). Lorsqu'un serveur dispose du paquet zimbra-snmp installé, un attaquant peut envoyer une requête SMTP spécialement conçue pour déclencher une exécution de code à distance. Aucun identifiant n'est requis. Aucune interaction de l'utilisateur n'est nécessaire. Le serveur traite simplement l'e-mail et cède le contrôle à l'adversaire.
Le mécanisme d'une injection silencieuse
En coulisses, la vulnérabilité provient de la manière dont Zimbra gère les notifications SNMP. Le protocole SNMP est une norme de l'industrie pour la surveillance des appareils connectés au réseau, mais dans ce contexte, il agit comme un cheval de Troie numérique. La faille permet à un attaquant d'injecter des commandes du système d'exploitation via le processus de distribution du courrier. En envoyant un message SMTP malveillant, l'acteur force le service Zimbra à exécuter du code arbitraire avec les privilèges du compte zimbra.
J'ai examiné la chaîne d'exploitation avec une source de confiance via un fil Signal chiffré par PGP la semaine dernière. La simplicité de l'exécution est ce qui la rend si dangereuse. Au niveau architectural, le serveur de messagerie s'attend à ce que le protocole SMTP gère strictement le routage des messages. Il ne s'attend pas à ce que ce message interagisse avec les outils de gestion de l'OS sous-jacent. Lorsque le paquet zimbra-snmp est actif, la frontière entre la couche application et le système d'exploitation se dissout. Par conséquent, un attaquant obtient un point d'appui immédiat sans avoir besoin de contourner une seule invite de mot de passe ou de piéger un seul employé.
Une course contre la montre de la divulgation
Le timing est primordial dans le renseignement sur les menaces. Zimbra a publié un correctif pour cette faille dans la version 10.1.20 le 20 juillet 2026. Cependant, la divulgation publique n'a eu lieu que le 13 août 2026. Microsoft a identifié une recrudescence d'activité durant cet intervalle spécifique. Entre le 28 juillet et le 7 août, deux outils de scan distincts ont commencé à sonder le chemin d'injection. Ce n'étaient pas des tentatives aléatoires. Il s'agissait de validations précises hors bande pour voir quels serveurs étaient vulnérables avant que l'exploitation complète ne commence.
Ce comportement souligne une réalité réactive pour de nombreux départements informatiques. Les attaquants surveillent souvent les publications de correctifs et effectuent une analyse différentielle du code pour trouver la vulnérabilité corrigée. Ils trouvent la faille avant même que le public ne sache qu'une faille existait. Dans ce cas, les attaquants ont eu une fenêtre de trois semaines pour opérer dans l'ombre. Au moment où la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis a ajouté la faille à son catalogue des vulnérabilités exploitées connues, le dommage était déjà fait pour de nombreuses organisations.
Redondance et persistance dans la boîte aux lettres
Après une exploitation réussie, les attaquants ne se sont pas contentés de prendre quelques fichiers et de partir. Ils se sont installés. Microsoft a observé le déploiement de webshells JSP sur les chemins d'application Jetty et mailboxd. L'utilisation de plusieurs chemins est une stratégie courante de redondance. Si un administrateur de sécurité trouve un shell dans un répertoire standard, il pourrait arrêter de chercher, tandis que le second shell reste actif dans un chemin moins évident.
Du point de vue du risque, ces webshells offrent un accès à distance persistant. Les acteurs ont utilisé ces shells pour élever leurs privilèges et télécharger des charges utiles malveillantes supplémentaires via curl ou wget. Ils ont également établi des reverse shells interactifs, qui leur permettent de taper des commandes directement dans le serveur compromis. L'objectif était clair : le contrôle total de l'environnement de messagerie. Ils ont accédé aux données des boîtes aux lettres, collecté des secrets d'authentification et créé des archives de communications sensibles pour un transfert ultérieur. Ce niveau d'accès compromet l'ensemble de la triade CIA, car la confidentialité, l'intégrité et la disponibilité sont toutes perdues au profit de l'attaquant.
Le pare-feu humain et les limites de l'automatisation
Nous parlons souvent du pare-feu humain comme de la défense primaire contre le phishing, mais des failles techniques comme CVE-2026-73570 retirent entièrement l'humain de l'équation. Un administrateur pourrait avoir le personnel le plus soucieux de la sécurité au monde, le serveur tomberait tout de même à cause d'un paquet de surveillance en arrière-plan. C'est pourquoi une architecture Zero Trust est nécessaire. Si le service de messagerie interne est traité comme un videur de club VIP traite un invité — ne jamais faire confiance, toujours vérifier — le mouvement latéral après une compromission initiale est beaucoup plus difficile.
De manière proactive, le paquet zimbra-snmp est un exemple de la matière noire du réseau d'entreprise. C'est un composant facultatif que de nombreux administrateurs pourraient même ne pas savoir être en cours d'exécution. Si un paquet n'est pas essentiel aux opérations quotidiennes, il doit être supprimé pour réduire la surface d'attaque. Chaque ligne de code supplémentaire et chaque utilitaire facultatif est un point d'entrée potentiel pour un acteur de menace persistant. Une posture de sécurité résiliente nécessite de savoir exactement ce qui est installé et pourquoi c'est là.
Étapes pratiques pour la récupération et le durcissement
Si vous gérez un environnement Zimbra, l'application du correctif n'est que la première étape. Parce que cette faille a été exploitée dans la nature avant la divulgation publique, un correctif propre ne garantit pas un serveur sain. Vous devez supposer qu'un attaquant a peut-être déjà établi une présence. L'analyse médico-légale de l'environnement est le seul moyen de garantir l'intégrité des données.
Commencez par examiner le fichier "/var/log/zimbra.log". Recherchez des redémarrages inattendus des services Zimbra, car l'exploitation déclenche souvent un plantage ou un redémarrage manuel par l'attaquant pour stabiliser ses shells. Recherchez des fichiers JSP nouveaux ou modifiés dans les répertoires webapps de Jetty et mailboxd. Ces fichiers ont souvent des noms aléatoires ou imitent des fichiers système légitimes pour éviter la détection.
Au-delà du nettoyage immédiat, envisagez les actions suivantes :
- Auditez tous les paquets Zimbra installés et supprimez zimbra-snmp si la surveillance SNMP n'est pas une exigence critique.
- Mettez en œuvre une segmentation réseau pour garantir que le serveur de messagerie ne peut pas initier de connexions sortantes vers des adresses IP arbitraires.
- Appliquez une journalisation granulaire pour toutes les activités en ligne de commande associées au compte de service zimbra.
- Procédez à une réinitialisation complète des identifiants pour tous les comptes administratifs, car les secrets d'authentification étaient une cible principale lors des attaques observées.
Le paysage des menaces est de plus en plus rempli d'acteurs qui attendent l'écart entre un correctif et un avis public. Si votre programme de gestion des vulnérabilités ne réagit qu'aux titres des journaux, vous avez déjà un train de retard. La véritable sécurité se joue dans les moments de calme entre les divulgations, lorsque vous auditez vos configurations et supprimez les outils inutiles que les attaquants adorent exploiter.
Sources
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Avertissement : Cet article est fourni à des fins d'information et d'éducation uniquement et ne remplace pas un audit professionnel de cybersécurité ou un service de réponse aux incidents.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
