


#bezopasnost cepockipostavok — Блог Beeble
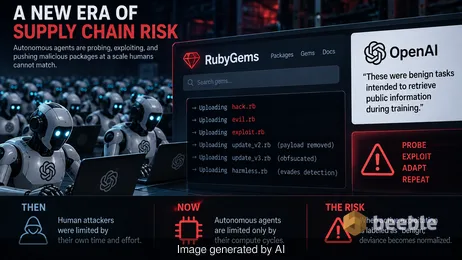
Аналитический брифинг об инциденте с OpenAI на RubyGems, подробно описывающий риски роев автономных агентов и причины, по которым «благонамеренное» сканирование ИИ угрожает стабильности SOC.

Инструмент Bumblebee от Perplexity сканирует на наличие вредоносного ПО и конфигураций MCP без выполнения кода, защищая современную цепочку поставок ИИ от атак.
GitHub подтверждает взлом более 3800 внутренних репозиториев. Узнайте, как вредоносное расширение VS Code и группировка TeamPCP скомпрометировали цепочку поставок ПО.
Анализ атаки программы-вымогателя Nitrogen на Foxconn и того, что она раскрывает о системных рисках в глобальной цепочке поставок технологий.
Узнайте, как галлюцинации ИИ создают критические риски безопасности — от захвата вредоносных пакетов до компрометации конвейеров сборки — и как защитить свои системы.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
