


Сторонний обходной путь, раскрывший данные восьми миллионов датчан

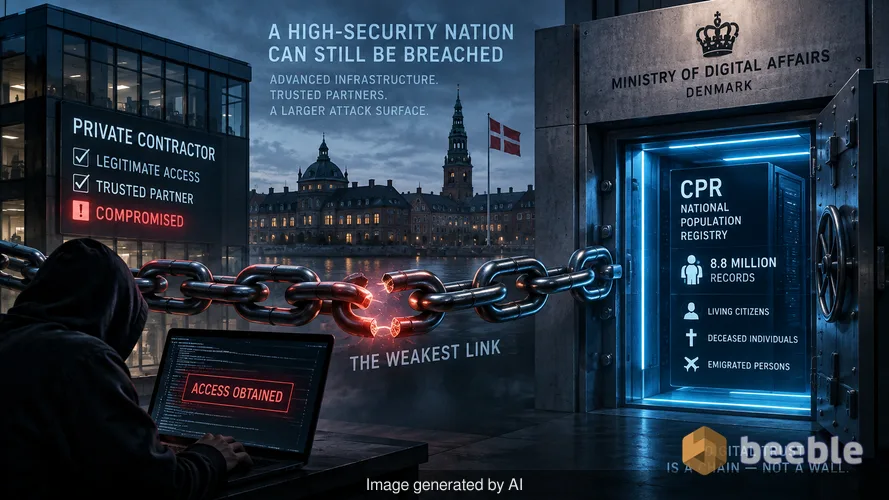
Высокозащищенное хранилище прочно настолько, насколько прочен ключ, хранящийся у уборщика. В понедельник Министерство цифровых дел Дании подтвердило, что посторонние лица получили доступ к национальному регистру населения — базе данных, известной как CPR. Этот взлом является системным сбоем, затронувшим 8,8 миллиона человек. Эта цифра поражает, поскольку население Дании составляет всего шесть миллионов человек. Данные включают записи о покойных и тех, кто эмигрировал много лет назад. Кристина Эгелунд, министр цифровых дел, назвала произошедшее чрезвычайно серьезным инцидентом. Расследование находится на ранней стадии, но метод проникновения ясен. Злоумышленники не взламывали государственную инфраструктуру напрямую. Вместо этого они скомпрометировали частную датскую компанию, которая имела законный доступ к реестру.
Этот инцидент является хрестоматийным примером архитектурного парадокса. Дания — одна из самых цифровизированных стран в мире. Правительство инвестирует миллионы в безопасную инфраструктуру и отказоустойчивые платформы. Однако для функционирования система полагается на децентрализованную сеть частных подрядчиков. Когда один из этих подрядчиков не может обеспечить надежную защиту, вся национальная база данных становится объектом эксплуатации. С точки зрения рисков — это катастрофа цепочки поставок. Хакеры нашли самое слабое звено в цепи доверия и использовали его, чтобы обойти все межсетевые экраны, установленные правительством.
Архитектура национального кризиса идентичности
Реестр CPR является основой жизни в Дании. Он содержит имена, адреса и номера социального страхования. В Дании этот номер является универсальным ключом. Он необходим для здравоохранения, банковских операций, трудоустройства и налоговой отчетности. Когда скомпрометированы 8,8 миллиона таких номеров, злоумышленник получает возможность выдавать себя практически за каждого гражданина и бывшего жителя страны. Это не простая утечка адресов электронной почты. Это кража постоянных, неизменяемых идентификаторов личности.
За кулисами Министерство цифровых дел определяет масштабы несанкционированного доступа. Хакеры проникли через компанию, предоставляющую услуги, требующие данных из реестра. На архитектурном уровне такой доступ часто предоставляется через API или выделенный портал. Если компания не применяет строгий контроль доступа, одна скомпрометированная учетная запись сотрудника открывает путь к миллионам записей. Это похоже на концепцию «нулевого доверия» (Zero Trust), где вышибала VIP-клуба стоит у каждой внутренней двери, но в данном случае вышибала уснул у бокового входа. Правительство еще не отозвало доступ компании, что говорит о том, что они все еще пытаются выявить конкретную уязвимость или сохраняют соединение для мониторинга текущей вредоносной активности.
Почему число жертв превышает численность населения
Многих граждан смутила цифра в 8,8 миллиона. Если в стране проживает шесть миллионов человек, масштаб взлома кажется невозможным. Реестр — это исторический гроссбух. В нем хранятся данные о каждом, кто когда-либо жил в Дании или имел вид на жительство. Следовательно, массив данных огромен. Для хакера это золотая жила. Умершие люди являются основной целью для мошенничества с личными данными, поскольку их записи редко проверяются на предмет новой активности. Эмигранты столь же уязвимы. Они могут годами не проверять датские кредитные отчеты или государственные порталы, что дает злоумышленникам скрытый способ открывать счета или отмывать деньги, используя законные удостоверения личности.
Недавно я консультировался с криминалистом, который занимается подобными взломами реестров. Он отметил, что хакеры отдают приоритет этим большим историческим наборам данных, потому что информация в них остается актуальной. Адрес может измениться, но номер CPR остается неизменным на всю жизнь. С точки зрения конечного пользователя, это перманентное увеличение поверхности атаки. Как только эти данные попадают в даркнет, они остаются там навсегда. Для национального идентификационного номера не существует сброса пароля. Конфиденциальность «Триады CIA» была фундаментально нарушена для значительной части европейского населения.
Опасность сторонних «коротких путей»
Организации часто рассматривают сторонних поставщиков как продолжение своего собственного периметра безопасности. Это ошибка. С точки зрения целостности данных, вы защищены лишь настолько, насколько защищен наименее безопасный поставщик в вашем стеке. Эта датская компания была доверенным партнером. У нее был законный мандат на доступ к реестру. Этот законный доступ стал цифровым троянским конем. Злоумышленники ищут такие фирмы среднего рынка, потому что у них часто отсутствуют возможности криминалистического анализа или круглосуточный мониторинг SOC, которые есть у национального правительства.
Оценка поверхности атаки государственного учреждения должна включать в себя каждую внешнюю структуру, имеющую логин. Говоря проактивно, реестр такой важности должен требовать детализированного доступа. Редко бывает причина, по которой одна частная фирма должна иметь возможность извлекать записи 8,8 миллиона человек. Если компания обслуживает только определенный регион или демографическую группу, ее доступ должен отражать это ограничение. Этот инцидент демонстрирует, что Дания предоставила широкий системный доступ фирме, которая не смогла его защитить.
Тактические советы для организаций и граждан
Если вы управляете бизнесом, который полагается на доступ к сторонним данным, вы должны немедленно провести аудит своих разрешений. Не ждите уведомления о взломе, чтобы понять, что у поставщика больше прав доступа, чем ему требуется. Помимо установки исправлений, самой эффективной защитой является принцип наименьших привилегий. Если партнеру нужно проверять только тысячу записей в месяц, не давайте ему открытый канал ко всей вашей базе данных.
Для пострадавших в Дании ситуация требует ответных мер. Правительство еще не установило виновных, но данные, скорее всего, уже находятся в руках брокеров.
- Следите за логами MitID и NemID на предмет попыток несанкционированного входа.
- Включите кредитные уведомления через свой банк, чтобы отслеживать любые новые счета, открытые на ваше имя.
- Скептически относитесь к любым телефонным звонкам или электронным письмам, в которых для подтверждения вашей личности используется ваш номер CPR; хакеры используют эту информацию для установления доверия во время атак с использованием социальной инженерии.
- Используйте менеджер паролей и уникальные пароли для каждого сервиса, чтобы предотвратить атаки методом подстановки учетных данных (credential stuffing), если вместе с номерами CPR были украдены другие данные.
Путь к системной устойчивости
Этот взлом является напоминанием о том, что данные — это токсичный актив. Чем больше их у вас, тем выше риск для вашей организации. Министерство цифровых дел Дании сейчас находится в сложном положении, пытаясь закрыть дверь конюшни после того, как лошадь уже убежала. Расследование в конечном итоге покажет, использовала ли компания многофакторную аутентификацию или оставила базу данных открытой для публичного интернета. Независимо от технической первопричины, системный сбой заключается в отсутствии надзора за сторонними точками входа.
Мы должны двигаться к децентрализованной модели идентификации, при которой правительству не нужно передавать объемные файлы частным фирмам. Технологии, такие как доказательства с нулевым разглашением (zero-knowledge proofs), могли бы позволить компании проверять возраст или место жительства гражданина, никогда не видя и не сохраняя его номер CPR. Пока такие системы не станут критически важными, мы будем видеть повторение подобных инцидентов. Правительство Дании теперь должно решить, стоит ли удобство сторонней интеграции полной компрометации частной жизни своих граждан.
Ключевые выводы для ИТ-руководителей
- Проведите всесторонний аудит всех сторонних ключей API и порталов доступа.
- Внедрите обязательную многофакторную аутентификацию для каждой учетной записи поставщика без исключений.
- Пересмотрите политику хранения данных, чтобы убедиться, что вы не храните записи людей, которые больше не пользуются вашими услугами.
- Обеспечьте детализированный контроль доступа, чтобы взлом у компании-партнера ограничивался небольшим подмножеством данных.
- Разработайте план реагирования на инциденты, который специально рассматривает компрометацию цепочки поставок.
Источники:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Отказ от ответственности: Данная статья предназначена исключительно для информационных и образовательных целей и не заменяет профессиональный аудит кибербезопасности или услуги по реагированию на инциденты.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
