


Θωράκιση του GitLab AI Gateway έναντι Απομακρυσμένης Εκτέλεσης Κώδικα

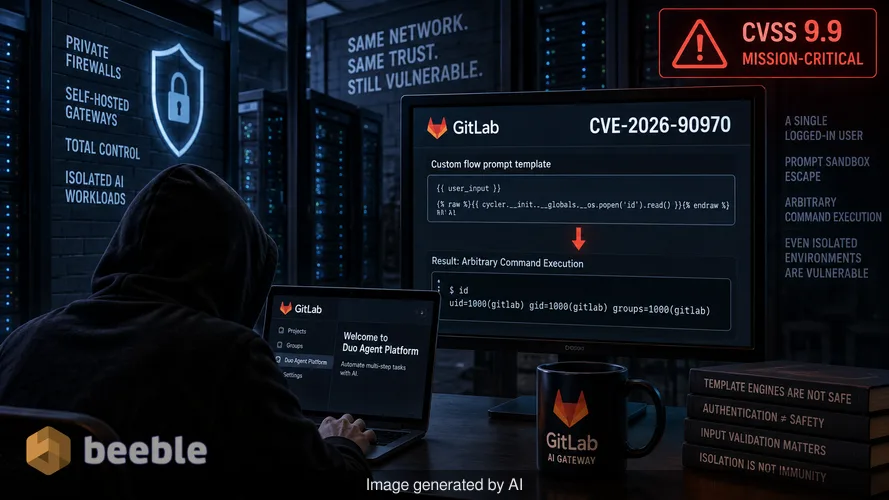
Οι μεγάλες επιχειρήσεις δαπανούν εκατομμύρια για να απομονώσουν τον φόρτο εργασίας της Τεχνητής Νοημοσύνης τους πίσω από ιδιωτικά τείχη προστασίας και αυτοφιλοξενούμενες πύλες (self-hosted gateways). Αναμένουν πλήρη έλεγχο στη ροή των δεδομένων τους και μια ενισχυμένη περίμετρο έναντι εξωτερικών απειλών. Η πραγματική δυνατότητα εκμετάλλευσης της έκδοσης 19.4 του GitLab AI Gateway δείχνει ότι ακόμη και τα πιο απομονωμένα περιβάλλοντα παραμένουν ευάλωτα σε απλά σφάλματα εισαγωγής δεδομένων. Ένας και μόνο συνδεδεμένος χρήστης με πρόσβαση στην πλατφόρμα Duo Agent μπορεί να παρακάμψει το sandbox που υποτίθεται ότι περιορίζει τα AI prompts. Αυτή η διαφυγή οδηγεί απευθείας σε αυθαίρετη εκτέλεση εντολών στον διακομιστή που διαχειρίζεται τη σύνδεση του οργανισμού με μεγάλα γλωσσικά μοντέλα.
Έχω περάσει χρόνια αναλύοντας πώς οι προγραμματιστές αντιμετωπίζουν τις μηχανές προτύπων (template engines) ως ασφαλείς ζώνες. Υπάρχει μια κοινή παρανόηση ότι εάν ένας χρήστης είναι ήδη πιστοποιημένος, ο κίνδυνος διαφυγής από το sandbox είναι δευτερεύων. Αυτή η νοοτροπία είναι επικίνδυνη. Στην περίπτωση του CVE-2026-90970, το GitLab βαθμολόγησε το σφάλμα με 9.9 στα 10 στην κλίμακα CVSS. Αυτή η βαθμολογία είναι ένας σαφής δείκτης ότι η κοινότητα ασφάλειας το θεωρεί ως μια αποτυχία κρίσιμης σημασίας. Το σφάλμα δεν είναι μια ανεπαίσθητη διαφθορά μνήμης ή μια περίπλοκη επίθεση χρονισμού. Είναι μια αποτυχία στο πρότυπο προτροπής (prompt template) μιας προσαρμοσμένης ροής, ενός χαρακτηριστικού που έχει σχεδιαστεί για την αυτοματοποίηση εργασιών πολλαπλών βημάτων.
Ο αρχιτεκτονικός κίνδυνος των ευαίσθητων κλειδιών υπογραφής
Το GitLab AI Gateway λειτουργεί ως ένα αδιάρρηκτο ψηφιακό θησαυροφυλάκιο για τη σύνδεση μεταξύ μιας εσωτερικής παρουσίας GitLab και εξωτερικών παρόχων AI. Από το σχεδιασμό του, αυτό το gateway κατέχει κλειδιά υπογραφής JSON Web Tokens (JWT). Αυτά τα κλειδιά είναι ευαίσθητα διαπιστευτήρια που διευκολύνουν την ασφαλή επικοινωνία. Εάν ένας επιτιθέμενος εκτελέσει εντολές στο gateway, δεν είναι πλέον απλώς ένας χρήστης μέσα σε ένα sandbox. Κατέχει τα ίδια δικαιώματα με την ίδια την υπηρεσία gateway. Αυτό το επίπεδο πρόσβασης επιτρέπει σε έναν κακόβουλο παράγοντα να υποκλέψει αιτήματα ή ενδεχομένως να χειραγωγήσει τις αποκρίσεις AI στις οποίες βασίζονται άλλοι προγραμματιστές της εταιρείας για τη δημιουργία κώδικα και τη σάρωση ασφάλειας.
Από την άποψη του κινδύνου, ο αντίκτυπος είναι συστημικός. Ένα self-hosted gateway επιλέγεται συχνά ειδικά για τη διατήρηση των δεδομένων εντός ενός ελεγχόμενου περιβάλλοντος. Όταν αυτό το gateway παραβιάζεται, το ίδιο το εργαλείο που προορίζεται να ενισχύσει το απόρρητο γίνεται προγεφύρωμα για μια μεγαλύτερη εισβολή. Το gateway συνδέεται με τους παρόχους μοντέλων AI του οργανισμού και την κύρια παρουσία GitLab. Μια παραβίαση εδώ αποτελεί παραβίαση της σχέσης εμπιστοσύνης μεταξύ του περιβάλλοντος ανάπτυξης και του επιπέδου ευφυΐας που το τροφοδοτεί.
Αποδόμηση της διαφυγής sandbox μέσω prompt injection
Η τεχνική πραγματικότητα αυτού του σφάλματος έγκειται στο CWE-1336, το οποίο καλύπτει την ακατάλληλη εξουδετέρωση οδηγιών σε πρότυπα ιστοσελίδων. Το GitLab επιτρέπει στους χρήστες να δημιουργούν προσαρμοσμένες ροές στην πλατφόρμα Duo Agent. Αυτές οι ροές χρησιμοποιούν πρότυπα προτροπών για να δομήσουν τον τρόπο με τον οποίο το AI επεξεργάζεται τις πληροφορίες. Ένας χρήστης με νόμιμη πρόσβαση μπορεί να δημιουργήσει μια διαμόρφωση ροής που εξαπατά τη μηχανή προτύπων ώστε να εκτελέσει κώδικα εκτός των προβλεπόμενων ορίων της. Αυτή είναι η κλασική διαφυγή από το sandbox. Το σύστημα αντιμετωπίζει την κακόβουλη εισαγωγή του επιτιθέμενου ως εντολή και όχι ως δεδομένα.
Στο παρασκήνιο, το gateway αποτυγχάνει να επικυρώσει σωστά τη δομή του προτύπου προτροπής. Θυμάμαι μια παρόμοια περίπτωση που συζήτησα με έναν white-hat hacker μέσω μιας σύνδεσης Signal πέρυσι. Εξετάσαμε μια μηχανή προτύπων που επέτρεπε στους χρήστες να καλούν συναρτήσεις συστήματος εάν τοποθετούσαν τις αγκύλες τους με έναν συγκεκριμένο τρόπο. Ήταν μια απλή παράβλεψη στον αναλυτή (parser). Η πρόσφατη ιστορία του GitLab υποδηλώνει ότι αυτό είναι ένα επαναλαμβανόμενο θέμα. Τον Φεβρουάριο, διόρθωσαν το CVE-2026-1868, ένα άλλο σφάλμα 9.9 που αφορούσε επίσης κατασκευασμένους ορισμούς ροής. Η επανάληψη αυτής της κατηγορίας ευπαθειών υποδεικνύει ότι η ασφάλεια των προτύπων παραμένει ένα δύσκολο εμπόδιο για τις πλατφόρμες που ενσωματώνουν AI.
Αξιολόγηση της επιφάνειας επίθεσης για self-hosted εγκαταστάσεις
Μόνο οι οργανισμοί που φιλοξενούν το δικό τους AI Gateway πρέπει να αναλάβουν δράση. Το GitLab διαχειρίζεται το gateway για τους πελάτες στο GitLab.com και το GitLab Dedicated. Προληπτικά μιλώντας, αυτοί οι πελάτες προστατεύονται ήδη επειδή το GitLab ενημέρωσε τη δική του υποδομή πριν από τη δημόσια ανακοίνωση. Το βάρος της άμυνας βαρύνει τώρα τους διαχειριστές συστημάτων που διαχειρίζονται τα δικά τους Docker images ή Helm charts.
Σε αρχιτεκτονικό επίπεδο, το gateway είναι μια αυτόνομη υπηρεσία. Δεν ενημερώνεται αυτόματα όταν ενημερώνετε την κύρια παρουσία GitLab. Αυτός ο διαχωρισμός είναι σημαντικός. Μια κοινή παγίδα είναι να υποθέσουμε ότι μια διορθωμένη εφαρμογή GitLab Rails σημαίνει ένα διορθωμένο περιβάλλον AI. Το gateway είναι ένα ξεχωριστό Docker image με τη δική του έκδοση και κύκλο ζωής. Εάν εκτελείτε μια έκδοση μεταξύ 18.1.6 και 19.2.4, ή οποιαδήποτε έκδοση στις σειρές 19.3 και 19.4 πριν από τις τελευταίες κυκλοφορίες, είστε ευάλωτοι.
Μη αυτόματα βήματα ενημέρωσης για Docker και Helm
Η εφαρμογή διορθώσεων (patching) είναι το μόνο αποτελεσματικό αντίμετρο, καθώς το GitLab δεν έχει παράσχει εναλλακτική λύση. Για να ασφαλίσετε μια εγκατάσταση που βασίζεται σε Docker, πρέπει να σταματήσετε το υπάρχον container και να το αφαιρέσετε. Στη συνέχεια, κατεβάζετε την ενημερωμένη ετικέτα εικόνας (image tag). Για τους περισσότερους εταιρικούς χρήστες, αυτή θα είναι η ετικέτα self-hosted-v19.4.1-ee ή η αντίστοιχη για τις σειρές 19.2 και 19.3.
Για όσους χρησιμοποιούν Kubernetes, η διαδικασία περιλαμβάνει την ενημέρωση της ρύθμισης εικόνας στο Helm chart. Ο παρακάτω πίνακας συνοψίζει τις απαραίτητες διαδρομές ενημέρωσης για τις επηρεαζόμενες εκδόσεις:
| Έκδοση Gateway σε χρήση | Πρώτη διορθωμένη έκδοση |
|---|---|
| 18.1.6 έως 19.2.3 | 19.2.4 |
| 19.3.0 έως 19.3.1 | 19.3.2 |
| 19.4.0 | 19.4.1 |
Η πολιτική συντήρησης του GitLab καλύπτει γενικά την τρέχουσα και τις δύο προηγούμενες δευτερεύουσες εκδόσεις. Κατά συνέπεια, οι διορθώσεις είναι διαθέσιμες για τις σειρές 19.2, 19.3 και 19.4. Εάν εκτελείτε μια παλαιότερη έκδοση, όπως η 19.1, δεν υπάρχει επίσημη διόρθωση στη λίστα. Αυτή η έλλειψη υποστήριξης για παλαιότερες εκδόσεις είναι μια λεπτομέρεια που οι διαχειριστές δεν πρέπει να παραβλέψουν. Η εκτέλεση μιας μη υποστηριζόμενης έκδοσης του gateway είναι ουσιαστικά σαν να αφήνετε το ψηφιακό θησαυροφυλάκιο ξεκλείδωτο.
Περιορισμοί εγκληματολογικής έρευνας και απουσία εκμετάλλευσης
Μέχρι σήμερα, η Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών των ΗΠΑ (CISA) αναφέρει την εκμετάλλευση αυτού του σφάλματος ως μηδενική. Δεν υπάρχει δημόσια απόδειξη της έννοιας (proof of concept) και καμία ένδειξη ενεργής εκμετάλλευσης στον πραγματικό κόσμο. Ωστόσο, η ανακοίνωση δεν παρέχει μια μέθοδο για τον έλεγχο εάν ένα gateway δέχθηκε επίθεση πριν από την ενημέρωση. Αυτή η έλλειψη εγκληματολογικής ορατότητας είναι ένα σημαντικό κενό. Χωρίς συγκεκριμένες υπογραφές καταγραφής ή δείκτες παραβίασης, οι διαχειριστές μένουν να αναρωτιούνται εάν τα κλειδιά υπογραφής τους προσπελάστηκαν κατά τη διάρκεια του παραθύρου ευπάθειας.
Σε περίπτωση παραβίασης που περιλαμβάνει ένα τέτοιο εργαλείο, ο στόχος είναι συχνά η αθόρυβη παραμονή. Ένας επιτιθέμενος μπορεί να μην προκαλέσει κατάρρευση του gateway. Αντ' αυτού, μπορεί να εξάγει αθόρυβα τα κλειδιά υπογραφής JWT για να διευκολύνει τη μη εξουσιοδοτημένη πρόσβαση σε μοντέλα AI αργότερα. Αυτός είναι ο λόγος για τον οποίο η άμεση αντικατάσταση (rotation) των ευαίσθητων διαπιστευτηρίων μετά από μια διόρθωση αποτελεί τυπική πρακτική του κλάδου. Το κλείσιμο της τρύπας στο κύτος του πλοίου είναι το πρώτο βήμα, αλλά πρέπει επίσης να ελέγξετε αν πετάχτηκε φορτίο στη θάλασσα όσο η τρύπα ήταν ανοιχτή.
Ο ανθρώπινος παράγοντας στην ασφάλεια AI
Συχνά αντιμετωπίζουμε το AI ως ένα φουτουριστικό επίπεδο που κάθεται πάνω από τον υπάρχοντα κώδικά μας. Στην πραγματικότητα, οι υπηρεσίες AI όπως το GitLab Gateway είναι απλώς περισσότερο λογισμικό. Υπόκεινται στις ίδιες παλιές ευπάθειες, όπως η έγχυση εντολών και οι διαφυγές προτύπων. Το ανθρώπινο τείχος προστασίας παραμένει η πρώτη γραμμή άμυνας. Οι χρήστες που έχουν πρόσβαση στην πλατφόρμα Duo Agent είναι εκείνοι που μπορούν να φτάσουν σε αυτό το σφάλμα. Ο περιορισμός της πρόσβασης σε αυτές τις πλατφόρμες μόνο σε όσους την έχουν αυστηρά ανάγκη ακολουθεί την αρχή του ελάχιστου προνομίου.
Το Zero Trust είναι ένας πορτιέρης VIP κλαμπ σε κάθε εσωτερική πόρτα. Ακόμα κι αν ένας χρήστης βρίσκεται μέσα στο κτίριο, ο πορτιέρης θα πρέπει να ελέγχει τα διαπιστευτήριά του πριν τον αφήσει κοντά στη διαμόρφωση της μηχανής προτύπων. Εάν ο οργανισμός σας επιτρέπει σε κάθε προγραμματιστή να δημιουργεί προσαρμοσμένες ροές AI χωρίς επίβλεψη, αυξάνετε την επιφάνεια επίθεσης. Η πολυπλοκότητα αυτών των ενσωματώσεων AI καθιστά τον λεπτομερή έλεγχο πρόσβασης απαίτηση και όχι πρόταση.
Συμπεράσματα για άμεση μείωση του κινδύνου
Για την αντιμετώπιση αυτού του κρίσιμου σφάλματος, οι διαχειριστές θα πρέπει να ακολουθήσουν μια συγκεκριμένη σειρά ενεργειών. Πρώτον, προσδιορίστε την ακριβή έκδοση της εικόνας AI Gateway που εκτελείται αυτήν τη στιγμή στο περιβάλλον. Μην υποθέτετε ότι η έκδοση ταιριάζει με την κύρια εφαρμογή GitLab. Δεύτερον, εφαρμόστε αμέσως τη σχετική διόρθωση χρησιμοποιώντας τις διαδικασίες Docker ή Helm που παρέχονται από το GitLab. Τρίτον, εξετάστε το ενδεχόμενο αντικατάστασης των κλειδιών υπογραφής JWT εάν το gateway εκτέθηκε σε μη έμπιστους εσωτερικούς χρήστες πριν από την εφαρμογή της διόρθωσης.
Τέλος, ελέγξτε τη λίστα των χρηστών που έχουν άδεια να διαμορφώνουν προσαρμοσμένες ροές στην πλατφόρμα Duo Agent. Εάν ένας χρήστης δεν έχει λόγο κρίσιμης σημασίας για την τροποποίηση αυτών των διαμορφώσεων, αφαιρέστε την πρόσβασή του. Η μείωση του αριθμού των ατόμων που μπορούν να φτάσουν στην ευπάθεια είναι εξίσου σημαντική με τη διόρθωση του ίδιου του κώδικα. Η ασφάλεια είναι μια συνεχής διαδικασία βελτίωσης, όχι μια εφάπαξ ενημέρωση.
Πηγές
- GitLab Security Advisory (CVE-2026-90970)
- CISA Known Exploited Vulnerabilities Catalog (Assessment Phase)
- CWE-1336: Improper Neutralization of Directives in Web Page Templates
- NIST Guide to Enterprise Patch Management Strategies
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς. Δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά. Συμβουλεύεστε πάντα την επίσημη τεκμηρίωση του προμηθευτή πριν από την εκτέλεση ενημερώσεων συστήματος.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
