


Sécuriser la passerelle IA de GitLab contre l'exécution de code à distance

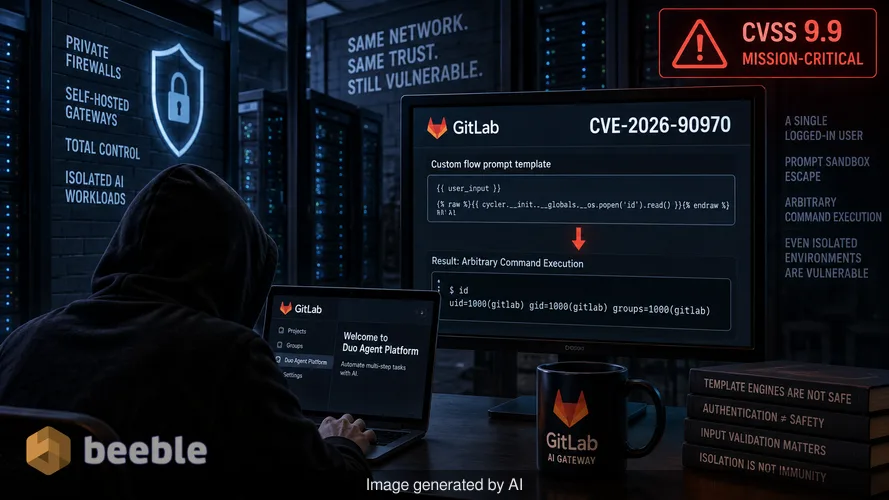
Les grandes entreprises dépensent des millions pour isoler leurs charges de travail d'IA derrière des pare-feu privés et des passerelles auto-hébergées. Elles attendent un contrôle total sur leur flux de données et un périmètre renforcé contre les menaces externes. L'exploitabilité réelle de la version 19.4 de la passerelle IA de GitLab montre que même les environnements les plus isolés restent vulnérables à de simples failles de saisie. Un seul utilisateur connecté ayant accès à la plateforme Duo Agent peut contourner le bac à sable (sandbox) censé contenir les invites d'IA. Cette évasion mène directement à l'exécution de commandes arbitraires sur le serveur qui gère la connexion de l'organisation aux grands modèles de langage.
J'ai passé des années à analyser comment les développeurs traitent les moteurs de modèles comme des zones sûres. Il existe une idée fausse courante selon laquelle si un utilisateur est déjà authentifié, le risque d'une évasion de bac à sable est secondaire. Cet état d'esprit est dangereux. Dans le cas de la CVE-2026-90970, GitLab a évalué la faille à 9,9 sur 10 sur l'échelle CVSS. Ce score est un indicateur clair que la communauté de la sécurité considère cela comme une défaillance critique pour la mission. La faille n'est pas une corruption de mémoire subtile ou une attaque temporelle complexe. Il s'agit d'un défaut dans le modèle d'invite d'un flux personnalisé, une fonctionnalité conçue pour automatiser des tâches en plusieurs étapes.
Le risque architectural des clés de signature sensibles
La passerelle IA de GitLab agit comme un coffre-fort numérique incassable pour la connexion entre une instance GitLab interne et les fournisseurs d'IA externes. Par conception, cette passerelle détient des clés de signature de jetons Web JSON (JWT). Ces clés sont des identifiants sensibles qui facilitent une communication sécurisée. Si un attaquant exécute des commandes sur la passerelle, il n'est plus seulement un utilisateur dans un bac à sable. Il possède les mêmes permissions que le service de passerelle lui-même. Ce niveau d'accès permet à un acteur malveillant d'intercepter des requêtes ou potentiellement de manipuler les réponses de l'IA sur lesquelles d'autres développeurs de l'entreprise s'appuient pour la génération de code et l'analyse de sécurité.
Du point de vue du risque, l'impact est systémique. Une passerelle auto-hébergée est souvent choisie spécifiquement pour conserver les données dans un environnement contrôlé. Lorsque cette passerelle est compromise, l'outil même censé améliorer la confidentialité devient une tête de pont pour une intrusion plus large. La passerelle se connecte aux fournisseurs de modèles d'IA de l'organisation et à l'instance GitLab principale. Une compromission ici est une compromission de la relation de confiance entre l'environnement de développement et la couche d'intelligence qui l'alimente.
Déconstruction de l'évasion du bac à sable par injection d'invite
La réalité technique de cette faille réside dans la CWE-1336, qui couvre la neutralisation incorrecte des directives dans les modèles de pages Web. GitLab permet aux utilisateurs de créer des flux personnalisés sur la plateforme Duo Agent. Ces flux utilisent des modèles d'invite pour structurer la manière dont l'IA traite les informations. Un utilisateur disposant d'un accès légitime peut concevoir une configuration de flux qui trompe le moteur de modèle pour qu'il exécute du code en dehors de ses limites prévues. C'est l'évasion classique du bac à sable. Le système traite l'entrée malveillante de l'attaquant comme une commande plutôt que comme une donnée.
En coulisses, la passerelle ne parvient pas à valider correctement la structure du modèle d'invite. Je me souviens d'un cas similaire dont j'ai discuté avec un hacker éthique via une connexion Signal l'année dernière. Nous avons examiné un moteur de modèle qui permettait aux utilisateurs d'appeler des fonctions système s'ils imbriquaient leurs crochets d'une manière spécifique. C'était un simple oubli dans l'analyseur. L'histoire récente de GitLab suggère qu'il s'agit d'un thème récurrent. En février, ils ont corrigé la CVE-2026-1868, une autre faille 9,9 qui impliquait également des définitions de flux conçues. La répétition de cette classe de vulnérabilité indique que la sécurité des modèles reste un obstacle difficile pour les plateformes intégrées à l'IA.
Évaluation de la surface d'attaque pour les instances auto-hébergées
Seules les organisations qui hébergent leur propre passerelle IA doivent agir. GitLab gère la passerelle pour les clients sur GitLab.com et GitLab Dedicated. De manière proactive, ces clients sont déjà protégés car GitLab a mis à jour sa propre infrastructure avant l'avis public. Le fardeau de la défense repose désormais sur les épaules des administrateurs système qui gèrent leurs propres images Docker ou graphiques Helm.
Au niveau architectural, la passerelle est un service autonome. Elle ne se met pas à jour automatiquement lorsque vous mettez à jour l'instance GitLab principale. Cette séparation est importante. Un piège courant consiste à supposer qu'une application GitLab Rails corrigée signifie un environnement d'IA corrigé. La passerelle est une image Docker distincte avec son propre versionnage et son propre cycle de vie. Si vous exécutez une version comprise entre 18.1.6 et 19.2.4, ou toute version des lignées 19.3 et 19.4 antérieure aux dernières versions, vous êtes vulnérable.
Étapes de mise à jour manuelle pour Docker et Helm
Le correctif est la seule contre-mesure efficace car GitLab n'a pas fourni de solution de contournement. Pour sécuriser un déploiement basé sur Docker, vous devez arrêter le conteneur existant et le supprimer. Vous récupérez ensuite le tag d'image mis à jour. Pour la plupart des utilisateurs en entreprise, il s'agira du tag self-hosted-v19.4.1-ee ou de son équivalent pour les lignées 19.2 et 19.3.
Pour ceux qui utilisent Kubernetes, le processus implique la mise à jour du paramètre d'image dans le graphique Helm. Le tableau ci-dessous résume les chemins de mise à jour nécessaires pour les versions concernées :
| Version de la passerelle utilisée | Première version corrigée |
|---|---|
| 18.1.6 à 19.2.3 | 19.2.4 |
| 19.3.0 à 19.3.1 | 19.3.2 |
| 19.4.0 | 19.4.1 |
La politique de maintenance de GitLab couvre généralement la version mineure actuelle et les deux précédentes. Par conséquent, les correctifs sont disponibles pour les lignées 19.2, 19.3 et 19.4. Si vous exécutez une version plus ancienne, telle que la 19.1, aucun correctif officiel n'est répertorié. Ce manque de support pour les anciennes versions est un détail granulaire que les administrateurs ne doivent pas négliger. Exécuter une version non prise en charge de la passerelle revient effectivement à laisser le coffre-fort numérique ouvert.
Limites forensiques et absence d'exploitation
À ce jour, l'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) indique que l'exploitation de cette faille est nulle. Il n'existe aucune preuve de concept publique et aucune preuve d'exploitation active dans la nature. Cependant, l'avis ne fournit pas de méthode pour vérifier si une passerelle a été attaquée avant la mise à jour. Ce manque de visibilité forensique est une lacune importante. Sans signatures de journaux spécifiques ou indicateurs de compromission, les administrateurs en sont réduits à se demander si leurs clés de signature ont été consultées pendant la fenêtre de vulnérabilité.
En cas de violation impliquant un outil comme celui-ci, l'objectif est souvent la persistance furtive. Un attaquant pourrait ne pas faire planter la passerelle. Au lieu de cela, il pourrait discrètement exporter les clés de signature JWT pour faciliter un accès non autorisé aux modèles d'IA ultérieurement. C'est pourquoi la rotation immédiate des identifiants sensibles après un correctif est une pratique standard de l'industrie. Colmater le trou dans la coque du navire est la première étape, mais vous devez également vérifier si une cargaison a été jetée par-dessus bord pendant que le trou était ouvert.
L'élément humain dans la sécurité de l'IA
Nous traitons souvent l'IA comme une couche futuriste qui repose sur notre code existant. En réalité, les services d'IA comme la passerelle GitLab ne sont que des logiciels de plus. Ils sont sujets aux mêmes vulnérabilités classiques comme l'injection de commandes et les évasions de modèles. Le pare-feu humain reste la première ligne de défense. Les utilisateurs qui ont accès à la plateforme Duo Agent sont ceux qui peuvent atteindre cette faille. Restreindre l'accès à ces plateformes aux seules personnes qui en ont strictement besoin suit le principe du moindre privilège.
Le Zero Trust est un videur de club VIP à chaque porte interne. Même si un utilisateur est à l'intérieur du bâtiment, le videur doit vérifier ses identifiants avant de le laisser s'approcher de la configuration du moteur de modèle. Si votre organisation permet à chaque développeur de créer des flux d'IA personnalisés sans surveillance, vous augmentez votre surface d'attaque. La complexité de ces intégrations d'IA fait du contrôle d'accès granulaire une exigence plutôt qu'une suggestion.
Points clés pour une atténuation immédiate
Pour remédier à cette faille critique, les administrateurs doivent suivre une séquence d'actions spécifique. Premièrement, identifiez la version exacte de l'image de la passerelle IA en cours d'exécution dans l'environnement. Ne supposez pas que la version correspond à l'application GitLab principale. Deuxièmement, appliquez immédiatement le correctif pertinent en utilisant les procédures Docker ou Helm fournies par GitLab. Troisièmement, envisagez de renouveler les clés de signature JWT si la passerelle a été exposée à des utilisateurs internes non fiables avant l'application du correctif.
Enfin, auditez la liste des utilisateurs autorisés à configurer des flux personnalisés sur la plateforme Duo Agent. Si un utilisateur n'a pas de raison critique pour sa mission de modifier ces configurations, supprimez son accès. Réduire le nombre de personnes pouvant atteindre la vulnérabilité est aussi important que de corriger le code lui-même. La sécurité est un processus continu de raffinement, pas une mise à jour ponctuelle.
Sources
- GitLab Security Advisory (CVE-2026-90970)
- CISA Known Exploited Vulnerabilities Catalog (Assessment Phase)
- CWE-1336: Improper Neutralization of Directives in Web Page Templates
- NIST Guide to Enterprise Patch Management Strategies
Avertissement : Cet article est fourni à titre informatif et éducatif uniquement. Il ne remplace pas un audit de cybersécurité professionnel ou un service de réponse aux incidents. Consultez toujours la documentation officielle du fournisseur avant d'effectuer des mises à jour du système.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
