


GitLab AI Gateway turvamine kaugkoodi käivitamise (RCE) eest

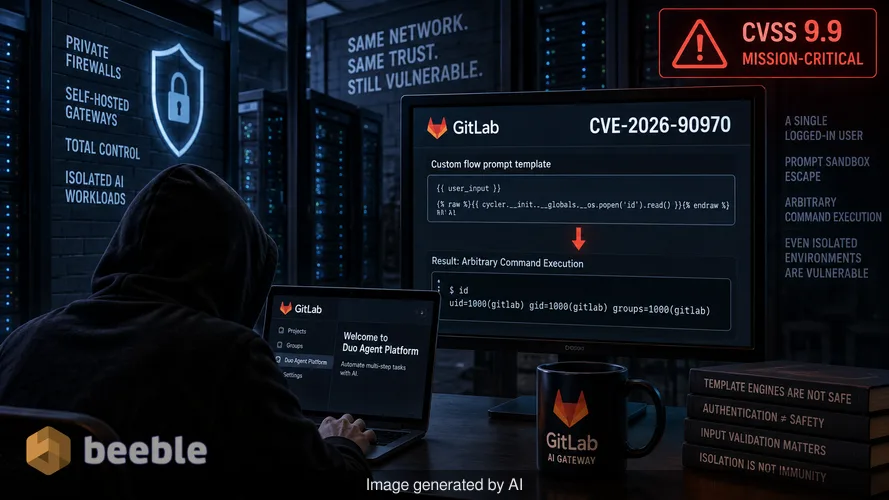
Suurettevõtted kulutavad miljoneid, et isoleerida oma tehisintellekti töökoormused privaatsete tulemüüride ja isehostitavate lüüside (gateways) taha. Nad eeldavad täielikku kontrolli oma andmevoo üle ja tugevdatud perimeetrit väliste ohtude vastu. GitLab AI Gateway versiooni 19.4 tegelik haavatavus näitab, et isegi kõige isoleeritumad keskkonnad jäävad haavatavaks lihtsate sisendvigade suhtes. Üksik sisselogitud kasutaja, kellel on juurdepääs Duo Agent Platformile, saab mööda minna liivakastist, mis peaks sisaldama tehisintellekti viipasid (prompts). See põgenemine viib otse suvalise käsu täitmiseni serveris, mis haldab organisatsiooni ühendust suurte keelemudelitega.
Olen aastaid analüüsinud, kuidas arendajad kohtlevad mallimootoreid (template engines) kui turvatsoone. On levinud väärarvamus, et kui kasutaja on juba audenditud, on liivakastist põgenemise risk sekundaarne. Selline mõtteviis on ohtlik. CVE-2026-90970 puhul hindas GitLab vea CVSS-skaalal 9,9 punktiga 10-st. See skoor on selge indikaator, et turvakogukond peab seda kriitiliseks tõrkeks. Viga ei ole peen mälukorruptsioon ega keeruline ajastuslünnak. See on viga kohandatud voo viibamallis (prompt template) – funktsioonis, mis on loodud mitmeetapiliste ülesannete automatiseerimiseks.
Tundlike allkirjastamisvõtmete arhitektuurne risk
GitLab AI Gateway toimib purunemiskindla digitaalse seifina sisese GitLab-i instantsi ja väliste AI-teenusepakkujate vahelise ühenduse jaoks. Disaini järgi hoiab see lüüs JSON Web Tokens (JWT) allkirjastamisvõtmeid. Need võtmed on tundlikud mandaadid, mis hõlbustavad turvalist suhtlust. Kui ründaja käivitab lüüsis käske, ei ole ta enam lihtsalt kasutaja liivakastis. Tal on samad õigused kui lüüsiteenusel endal. Selline juurdepääsutase võimaldab pahatahtlikul osalejal pealt kuulata päringuid või potentsiaalselt manipuleerida AI-vastustega, millele teised ettevõtte arendajad tuginevad koodi genereerimisel ja turvakontrollis.
Riski seisukohast on mõju süsteemne. Isehostitav lüüs valitakse sageli just selleks, et hoida andmeid kontrollitud keskkonnas. Kui see lüüs on kompromiteeritud, saab just sellest tööriistast, mis pidi privaatsust suurendama, tugipunkt suuremaks sissetungiks. Lüüs ühendub organisatsiooni AI-mudelite pakkujatega ja peamise GitLab-i instantsiga. Kompromiss siin on usaldussuhte kompromiss arenduskeskkonna ja seda toitva intelligentsuskihi vahel.
Viibasüsti liivakastist põgenemise dekonstrueerimine
Selle vea tehniline tegelikkus peitub CWE-1336-s, mis käsitleb direktiivide ebakorrektset neutraliseerimist veebilehe mallides. GitLab võimaldab kasutajatel luua Duo Agent Platformil kohandatud voogusid. Need vood kasutavad viibamalle, et struktureerida, kuidas AI teavet töötleb. Seadusliku juurdepääsuga kasutaja saab koostada voo konfiguratsiooni, mis petab mallimootori täitma koodi väljaspool selle ettenähtud piire. See on klassikaline liivakastist põgenemine. Süsteem käsitleb ründaja pahatahtlikku sisendit käsuna, mitte andmetena.
Kulisside taga ei suuda lüüs viibamalli struktuuri korralikult valideerida. Mäletan sarnast juhtumit, mida arutasin ühe eetilise häkkeriga Signal-ühenduse kaudu eelmisel aastal. Vaatasime mallimootorit, mis võimaldas kasutajatel kutsuda süsteemifunktsioone, kui nad pesastasid oma sulud konkreetsel viisil. See oli lihtne möödalask parsijas. GitLabi hiljutine ajalugu viitab, et see on korduv teema. Veebruaris parandasid nad CVE-2026-1868, teise 9,9 vea, mis hõlmas samuti koostatud voomääratlusi. Selle haavatavusklassi kordumine näitab, et mallide turvalisus on AI-ga integreeritud platvormide jaoks endiselt keeruline takistus.
Isehostitavate instantside ründepinna hindamine
Tegutsema peavad ainult organisatsioonid, kes hostivad oma AI Gatewayd. GitLab haldab lüüsi klientidele saitidel GitLab.com ja GitLab Dedicated. Proaktiivselt öeldes on need kliendid juba kaitstud, sest GitLab uuendas oma infrastruktuuri enne avalikku nõuannet. Kaitsekoormus lasub nüüd süsteemiadministraatorite õlgadel, kes haldavad oma Dockeri koodihoidlaid või Helm-i tabeleid.
Arhitektuursel tasandil on lüüs eraldiseisev teenus. See ei uuene automaatselt, kui uuendate peamist GitLab-i instantsi. See eraldatus on oluline. Tavaline viga on eeldada, et parandatud GitLab Rails rakendus tähendab parandatud AI-keskkonda. Lüüs on eraldi Docker-kujutis oma versioonihalduse ja elutsükliga. Kui kasutate versiooni vahemikus 18.1.6 kuni 19.2.4 või mis tahes versiooni 19.3 ja 19.4 seeriast enne viimaseid väljalaskeid, olete haavatav.
Manuaalsed uuendamisetapid Dockeri ja Helmi jaoks
Paikamine on ainus tõhus vastumeede, kuna GitLab ei ole pakkunud ajutist lahendust. Dockeri-põhise juurutuse turvamiseks peate olemasoleva konteineri peatama ja eemaldama. Seejärel tõmbate uuendatud kujutise sildi. Enamiku ettevõtte kasutajate jaoks on see silt self-hosted-v19.4.1-ee või selle ekvivalent 19.2 ja 19.3 seeriate jaoks.
Kubernetese kasutajate jaoks hõlmab protsess kujutise seadistuse uuendamist Helm-i tabelis. Allolev tabel võtab kokku vajalikud uuendusteed mõjutatud versioonidele:
| Kasutusel olev lüüsi versioon | Esimene parandatud versioon |
|---|---|
| 18.1.6 kuni 19.2.3 | 19.2.4 |
| 19.3.0 kuni 19.3.1 | 19.3.2 |
| 19.4.0 | 19.4.1 |
GitLabi hoolduspoliitika hõlmab üldjuhul praegust ja kahte eelmist väiksemat väljalaset. Sellest tulenevalt on parandused saadaval 19.2, 19.3 ja 19.4 seeriatele. Kui kasutate vanemat versiooni, näiteks 19.1, pole ametlikku parandust nimekirjas. See toe puudumine vanematele versioonidele on detail, mida administraatorid ei tohi tähelepanuta jätta. Lüüsi toetamata versiooni käitamine on sisuliselt digitaalse seifi avatuks jätmine.
Forensilised piirangud ja kuritarvituste puudumine
Tänase seisuga märgib USA küberjulgeoleku ja infrastruktuuri turvalisuse agentuur (CISA) selle vea kuritarvitamise staatuseks "puudub". Puudub avalik kontseptsiooni tõestus (PoC) ja puuduvad tõendid aktiivse kuritarvitamise kohta looduses. Nõuanne ei paku aga meetodit kontrollimaks, kas lüüsi rünnati enne uuendust. See forensilise nähtavuse puudumine on oluline lünk. Ilma konkreetsete logiallkirjade või kompromissinäitajateta jäävad administraatorid mõtlema, kas nende allkirjastamisvõtmetele pääseti haavatavuse akna ajal juurde.
Sellise tööriistaga seotud rikkumise korral on eesmärk sageli varjatud püsivus. Ründaja ei pruugi lüüsi kokku jooksnud viia. Selle asemel võivad nad vaikselt eksportida JWT allkirjastamisvõtmed, et hõlbustada volitamata juurdepääsu AI-mudelitele hiljem. Seetõttu on tundlike mandaatide kohene roteerimine pärast paikamist standardne tööstusharu tava. Laeva keres oleva augu parandamine on esimene samm, kuid peate kontrollima ka seda, kas augu avatud oleku ajal visati lasti üle parda.
Inimfaktor AI-turvalisuses
Me käsitleme AI-d sageli kui futuristlikku kihti, mis asub meie olemasoleva koodi peal. Tegelikkuses on AI-teenused nagu GitLab Gateway lihtsalt tarkvara. Nende suhtes kehtivad samad vana kooli haavatavused nagu käsusüstid ja mallidest põgenemised. Inimtulemüür jääb esimeseks kaitseliiniks. Kasutajad, kellel on juurdepääs Duo Agent Platformile, on need, kes võivad selle veani jõuda. Juurdepääsu piiramine nendele platvormidele ainult neile, kes seda rangelt vajavad, järgib vähimate õiguste põhimõtet.
Nullusaldus (Zero Trust) on nagu VIP-klubi turvamees iga siseukse juures. Isegi kui kasutaja on hoones sees, peaks turvamees kontrollima tema mandaate enne, kui laseb ta mallimootori konfiguratsiooni lähedale. Kui teie organisatsioon lubab igal arendajal luua kohandatud AI-voogusid ilma järelevalveta, suurendate oma ründepinda. Nende AI-integratsioonide keerukus muudab granuleeritud juurdepääsukontrolli pigem nõudeks kui soovituseks.
Järeldused koheseks leevendamiseks
Selle kriitilise vea lahendamiseks peaksid administraatorid järgima kindlat tegevuste jada. Esiteks tuvastage keskkonnas praegu töötava AI Gateway kujutise täpne versioon. Ärge eeldage, ka versioon ühtib peamise GitLab-i rakendusega. Teiseks rakendage asjakohane paik kohe, kasutades GitLabi pakutavaid Dockeri või Helmi protseduure. Kolmandaks kaaluge JWT allkirjastamisvõtmete roteerimist, kui lüüs oli enne paiga rakendamist avatud ebausaldusväärsetele sisekasutajatele.
Lõpuks auditeerige nende kasutajate nimekirja, kellel on luba konfigureerida kohandatud voogusid Duo Agent Platformil. Kui kasutajal pole missioonikriitilist põhjust neid konfiguratsioone muuta, eemaldage tema juurdepääs. Inimeste arvu vähendamine, kes haavatavuseni jõuavad, on sama oluline kui koodi enda parandamine. Turvalisus on pidev täiustamisprotsess, mitte ühekordne uuendus.
Allikad
- GitLab Security Advisory (CVE-2026-90970)
- CISA Known Exploited Vulnerabilities Catalog (Assessment Phase)
- CWE-1336: Improper Neutralization of Directives in Web Page Templates
- NIST Guide to Enterprise Patch Management Strategies
Vastutuse välistamine: Käesolev artikkel on mõeldud ainult informatiivsel ja hariduslikul eesmärgil. See ei asenda professionaalset küberturvalisuse auditit ega intsidentidele reageerimise teenust. Enne süsteemi uuendamist tutvuge alati tarnija ametliku dokumentatsiooniga.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
