


Πώς μια αεροπειρατεία κωδικού χώρας έσπασε την αλυσίδα εμπιστοσύνης του διαδικτύου

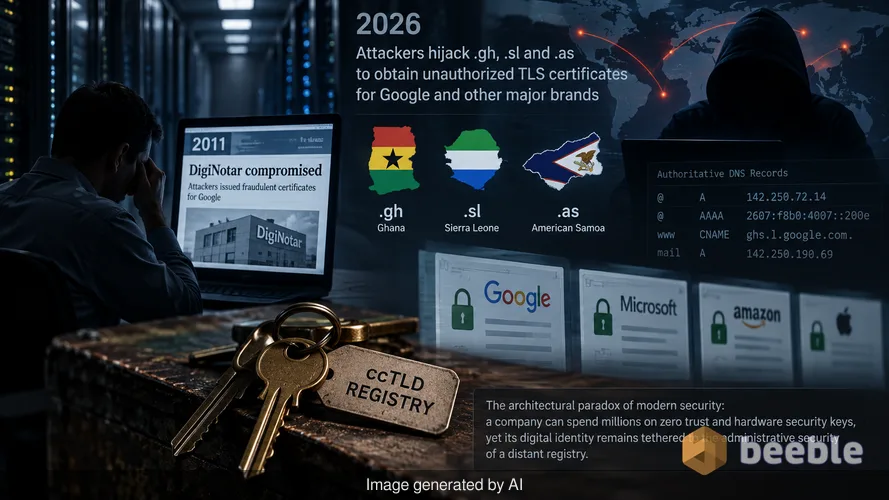
Θυμάμαι να κάθομαι σε ένα κέντρο δεδομένων χωρίς παράθυρα το 2011, όταν κυκλοφόρησαν τα νέα για την DigiNotar. Τότε, μια μοναδική παραβιασμένη αρχή πιστοποίησης στην Ολλανδία επέτρεψε σε επιτιθέμενους να εκδώσουν πλαστά διαπιστευτήρια για την Google. Ένιωσα σαν μια θεμελιώδη προδοσία των μαθηματικών που διατηρούν τον ιστό ασφαλή. Μεταφερόμαστε στο τέλος του 2026, και ο κλάδος αντιμετωπίζει μια εκδοχή του ίδιου εφιάλτη, αν και το σημείο εισόδου έχει μετατοπιστεί. Ένας μηχανισμός ασφαλείας δισεκατομμυρίων δολαρίων ηττήθηκε από το ψηφιακό ισοδύναμο ενός κλειδαρά που κλέβει τα αντικλείδια από ένα σιδηροπωλείο μιας μικρής πόλης.
Η Google επιβεβαίωσε πρόσφατα ότι επιτιθέμενοι κατέλαβαν τρεις τομείς ανωτάτου επιπέδου κωδικού χώρας (ccTLDs): .gh (Γκάνα), .sl (Σιέρα Λεόνε) και .as (Αμερικανική Σαμόα). Αποκτώντας τον έλεγχο αυτών των χώρων ονομάτων, οι δράστες τροποποίησαν τις έγκυρες εγγραφές DNS για συγκεκριμένους στόχους υψηλής αξίας. Αυτός ο έλεγχος τους επέτρεψε να παρακάμψουν τους αυτοματοποιημένους ελέγχους επικύρωσης που χρησιμοποιούν οι αρχές πιστοποίησης για να επαληθεύσουν την ιδιοκτησία. Το αποτέλεσμα ήταν η έκδοση μη εξουσιοδοτημένων πιστοποιητικών TLS για αρκετούς τομείς της Google και άλλες μεγάλες παγκόσμιες επωνυμίες. Αυτό είναι το αρχιτεκτονικό παράδοξο της σύγχρονης ασφάλειας: μια εταιρεία μπορεί να δαπανήσει εκατομμύρια σε zero trust και κλειδιά ασφαλείας υλικού, ωστόσο η ψηφιακή της ταυτότητα παραμένει δέσμια της διοικητικής ασφάλειας ενός απομακρυσμένου μητρώου.
Οι μηχανισμοί της παράκαμψης ελέγχου τομέα
Για να καταλάβουμε γιατί συνέβη αυτό, πρέπει να δούμε πώς ένας ιστότοπος αποδεικνύει ποιος είναι. Όταν ένας οργανισμός ζητά ένα πιστοποιητικό TLS, η εκδίδουσα Αρχή Πιστοποίησης (CA) πρέπει να επαληθεύσει ότι ο αιτών ελέγχει πράγματι τον τομέα. Το πρότυπο του κλάδου για αυτό είναι η Επικύρωση Ελέγχου Τομέα (Domain Control Validation - DCV). Η CA ζητά από τον αιτούντα να εκτελέσει μια συγκεκριμένη εργασία, όπως η φιλοξενία ενός μοναδικού αρχείου σε μια συγκεκριμένη διεύθυνση URL ή, συνηθέστερα, η δημιουργία μιας συγκεκριμένης εγγραφής DNS. Εάν η CA δει τη σωστή εγγραφή στους έγκυρους διακομιστές ονομάτων, εκδίδει το πιστοποιητικό.
Σε αυτό το περιστατικό, οι επιτιθέμενοι δεν χρειάστηκε να χακάρουν την Google. Χάκαραν την ίδια την υποδομή TLD. Μόλις έλεγξαν τους διακομιστές ονομάτων για τα .gh, .sl και .as, κατηύθυναν τις εγγραφές DNS για τους στοχευμένους υποτομείς στους δικούς τους διακομιστές. Όταν η CA πραγματοποίησε τον αυτοματοποιημένο έλεγχο, ο διακομιστής των επιτιθέμενων παρείχε τη σωστή απάντηση. Η CA ακολούθησε το πρωτόκολλό της τέλεια, αλλά μιλούσε με έναν απατεώνα. Το σύστημα είναι ένα ψηφιακό θησαυροφυλάκιο που λειτουργεί μόνο εάν ο πορτιέρης στην είσοδο γνωρίζει πραγματικά πώς μοιάζει ο πραγματικός ιδιοκτήτης.
Γιατί οι αποκλεισμοί προγραμμάτων περιήγησης είναι μια προσωρινή λύση
Η Google ενημέρωσε το Chrome για να αποκλείσει αμέσως αυτά τα μη εξουσιοδοτημένα πιστοποιητικά. Πρόκειται για ένα αντιδραστικό μέτρο που προστατεύει εκατομμύρια χρήστες, αλλά αναδεικνύει μια συστημική αδυναμία. Η διαδικασία ανάκλησης ενός πιστοποιητικού είναι παροιμιωδώς αργή. Οι παραδοσιακές μέθοδοι, όπως οι Λίστες Ανάκλησης Πιστοποιητικών (CRLs) ή το Πρωτόκολλο Κατάστασης Διαδικτυακού Πιστοποιητικού (OCSP), συχνά αποτυγχάνουν λόγω ανησυχιών για το απόρρητο ή καθυστέρησης δικτύου. Κατά συνέπεια, οι κατασκευαστές προγραμμάτων περιήγησης έχουν στραφεί προς σκληρά κωδικοποιημένες λίστες αποκλεισμού για να παρέχουν άμεση προστασία.
Από την άποψη του κινδύνου, αυτή η παρέμβαση είναι ένα προσωρινό "τσιρότο". Η Google παραδέχτηκε ότι οι παρεμβάσεις του Chrome δεν προστατεύουν τους χρήστες σε άλλα προγράμματα περιήγησης, ούτε μπορεί η εταιρεία να είναι σίγουρη ότι εντόπισε κάθε επηρεαζόμενο τομέα. Εάν ένας επιτιθέμενος κατέχει ένα έγκυρα υπογεγραμμένο πιστοποιητικό που ένα πρόγραμμα περιήγησης δεν έχει ακόμη αποκλείσει, μπορεί να πραγματοποιήσει μια επίθεση man-in-the-middle. Μπορούν να υποκλέψουν την κίνηση, να αποκρυπτογραφήσουν ευαίσθητα δεδομένα και να παρουσιάσουν ένα εικονίδιο "ασφαλούς" λουκέτου στο θύμα. Η ακεραιότητα της σύνδεσης έχει χαθεί και ο χρήστης δεν έχει τρόπο να καταλάβει τη διαφορά.
Η σκοτεινή ύλη του εταιρικού δικτύου
Το DNS είναι συχνά η σκοτεινή ύλη της εταιρικής ασφάλειας. Είναι αόρατο, διάχυτο και συχνά παραβλέπεται μέχρι να σπάσει κάτι. Πολλοί οργανισμοί αντιμετωπίζουν τις σχέσεις τους με τα TLD ως ένα απλό ζήτημα τιμολόγησης παρά ως μια κρίσιμη εξάρτηση ασφάλειας. Όταν καταχωρείτε έναν τομέα σε ένα TLD κωδικού χώρας, εναποθέτετε την εμπιστοσύνη σας στην ασφάλεια του μητρώου αυτού του έθνους, στη σταθερότητα της κυβέρνησής του και στην τεχνική του ανθεκτικότητα.
Κοιτάζοντας το τοπίο των απειλών, αυτό το περιστατικό αποδεικνύει ότι οι επιτιθέμενοι ανεβαίνουν στην αλυσίδα εφοδιασμού. Αντί να επιτίθενται σε μια θωρακισμένη περίμετρο, στοχεύουν στα αποκεντρωμένα στοιχεία της βασικής υποδομής του διαδικτύου. Μια παραβίαση σε επίπεδο TLD είναι κρυφή επειδή δεν ενεργοποιεί εσωτερικούς συναγερμούς. Οι διακομιστές του οργανισμού είναι εντάξει, οι υπάλληλοι δεν κάνουν κλικ σε συνδέσμους ηλεκτρονικού ψαρέματος και το τείχος προστασίας είναι ήσυχο. Ωστόσο, η ταυτότητα της επωνυμίας πλαστογραφείται αλλού.
Εφαρμογή εξουσιοδότησης αρχής πιστοποίησης
Η Google συμβουλεύει τους ιδιοκτήτες τομέων να δημοσιεύουν εγγραφές DNS Εξουσιοδότησης Αρχής Πιστοποίησης (Certification Authority Authorization - CAA) ως αντίμετρο. Μια εγγραφή CAA είναι μια δήλωση πολιτικής που λέει στον κόσμο ποιες συγκεκριμένες CAs επιτρέπεται να εκδίδουν πιστοποιητικά για έναν τομέα. Εάν ένας κακόβουλος παράγοντας προσπαθήσει να λάβει πιστοποιητικό από την CA "Α", αλλά η εγγραφή CAA παραθέτει μόνο την CA "Β", το αίτημα θα πρέπει να απορριφθεί.
Ωστόσο, οι εγγραφές CAA είναι αποτελεσματικές μόνο εάν είναι περιοριστικές και εάν οι CAs τις σέβονται. Το πιο σημαντικό είναι ότι εάν ένας επιτιθέμενος καταλάβει το DNS, μπορεί απλώς να διαγράψει ή να τροποποιήσει την εγγραφή CAA πριν ζητήσει το πλαστό πιστοποιητικό. Η Google προτείνει ότι αυτές οι εγγραφές μπορούν να εμποδίσουν τους επιτιθέμενους να επαναχρησιμοποιήσουν αποθηκευμένα δεδομένα επικύρωσης, αλλά δεν αποτελούν πανάκεια. Είναι ένα λεπτομερές εργαλείο που προσθέτει ένα επίπεδο δυσκολίας για τον επιτιθέμενο, αλλά εξακολουθούν να βασίζονται στην ακεραιότητα του ίδιου του DNS.
Η σημασία των αρχείων καταγραφής διαφάνειας πιστοποιητικών
Στο παρασκήνιο, ο πιο αποτελεσματικός τρόπος για να εντοπιστεί αυτού του είδους η δραστηριότητα είναι μέσω των αρχείων καταγραφής Διαφάνειας Πιστοποιητικών (Certificate Transparency - CT). Το CT είναι ένα σύστημα δημόσιων αρχείων καταγραφής μόνο για προσθήκη που καταγράφουν κάθε πιστοποιητικό TLS που εκδίδεται από τις συμμετέχουσες CAs. Κάθε φορά που εκδίδεται ένα πιστοποιητικό για τον τομέα σας, εμφανίζεται σε αυτά τα αρχεία καταγραφής.
Προληπτικά μιλώντας, κάθε ομάδα ασφαλείας θα πρέπει να παρακολουθεί αυτά τα αρχεία καταγραφής για τους τομείς της. Εάν εμφανιστεί ένα πιστοποιητικό από μια CA που δεν χρησιμοποιείτε ή σε μια στιγμή που δεν ζητήσατε, πιθανότατα βλέπετε μια αεροπειρατεία σε εξέλιξη. Χρησιμοποιώ αρκετά αυτοματοποιημένα εργαλεία που με ειδοποιούν μέσω Signal τη στιγμή που εκδίδεται ένα νέο πιστοποιητικό για οποιαδήποτε ιδιοκτησία διαχειρίζομαι. Αυτή η ιατροδικαστική ορατότητα είναι ο μόνος τρόπος για να ανιχνευθεί μια αεροπειρατεία σε επίπεδο TLD προτού οδηγήσει σε μια μαζική παραβίαση δεδομένων.
Μαθήματα από την εποχή της DigiNotar
Αυτό το περιστατικό υπενθυμίζει ότι το σύστημα πιστοποιητικών έχει συστημικά ελαττώματα. Το 2011, η παραβίαση της DigiNotar ήταν μια κατάσταση ψηφιακής ομηρίας για τον λαό του Ιράν, του οποίου η κίνηση υποκλάπηκε από την κυβέρνησή του χρησιμοποιώντας πλαστά πιστοποιητικά. Ενώ η τρέχουσα αεροπειρατεία TLD φαίνεται να επικεντρώνεται σε επωνυμίες και υπηρεσίες, η τεχνική ευπάθεια είναι πανομοιότυπη. Εξακολουθούμε να χρησιμοποιούμε ένα συγκεντρωτικό μοντέλο εμπιστοσύνης σε έναν αποκεντρωμένο κόσμο.
Η κρυπτογράφηση είναι ένα αδιάσπαστο ψηφιακό θησαυροφυλάκιο μόνο εάν ο χειρισμός των κλειδιών γίνεται με απόλυτη ακεραιότητα. Όταν η υποδομή που επικυρώνει αυτά τα κλειδιά παραβιάζεται, η πόρτα του θησαυροφυλακίου μένει ορθάνοιχτη. Οι επιτιθέμενοι σε αυτήν την περίπτωση έδειξαν ότι δεν χρειάζεται να σπάσετε την κρυπτογράφηση για να κερδίσετε. Χρειάζεται μόνο να πείσετε το σύστημα ότι είστε ο νόμιμος ιδιοκτήτης του θησαυροφυλακίου.
Πρακτικά συμπεράσματα για τους ηγέτες ασφαλείας
Η ασφάλεια αφορά συχνά τη διαχείριση εξαρτήσεων που δεν ελέγχετε. Παρόλο που δεν μπορείτε να ασφαλίσετε την υποδομή ενός ξένου μητρώου TLD, μπορείτε να ελέγξετε πώς ανταποκρίνεται ο οργανισμός σας σε αυτούς τους κινδύνους.
- Ελέγξτε το χαρτοφυλάκιο των τομέων σας και προσδιορίστε ποιοι τομείς είναι καταχωρημένοι σε ccTLDs με λιγότερο αυστηρά πρωτόκολλα ασφαλείας.
- Δημοσιεύστε εγγραφές CAA για όλους τους κρίσιμους τομείς για να περιορίσετε ποιες αρχές μπορούν να εκδίδουν διαπιστευτήρια.
- Ρυθμίστε παρακολούθηση σε πραγματικό χρόνο των αρχείων καταγραφής Certificate Transparency για να εντοπίσετε μη εξουσιοδοτημένες εκδόσεις μέσα σε λίγα λεπτά.
- Ενεργοποιήστε τις Επεκτάσεις Ασφαλείας DNS (DNSSEC) όπου είναι δυνατόν για να προσθέσετε κρυπτογραφικές υπογραφές στα δεδομένα DNS σας, καθιστώντας τις αεροπειρατείες πιο δύσκολες στην εκτέλεση.
- Αναθεωρήστε το σχέδιο απόκρισης σε περιστατικά για να συμπεριλάβετε ένα πρωτόκολλο για ταχεία ανάκληση πιστοποιητικών και συντονισμό με τους προμηθευτές προγραμμάτων περιήγησης.
Ως αντίμετρο, αυτά τα βήματα διασφαλίζουν ότι ακόμη και αν το μητρώο TLD αποτύχει, η ομάδα σας έχει την ορατότητα να αντιδράσει προτού η ζημιά γίνει συστημική. Ο στόχος είναι να μεταβείτε από μια αντιδραστική στάση σε μια ανθεκτική. Η ασφάλεια δεν είναι μια κατάσταση που επιτυγχάνετε, αλλά μια διαδικασία που διατηρείτε.
Πηγές:
- Google Security Blog: Tracking Recent TLD Hijacks and Unauthorized Certificates
- NIST Special Publication 800-15: Minimum Interoperability Requirements for PKI Components
- CA/Browser Forum Baseline Requirements for the Issuance and Management of Publicly-Trusted Certificates
- RFC 6844: DNS Certification Authority Authorization (CAA) Resource Record
- MITRE ATT&CK Framework: T1584.001 (Compromise Infrastructure: Domains)
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς και δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
