



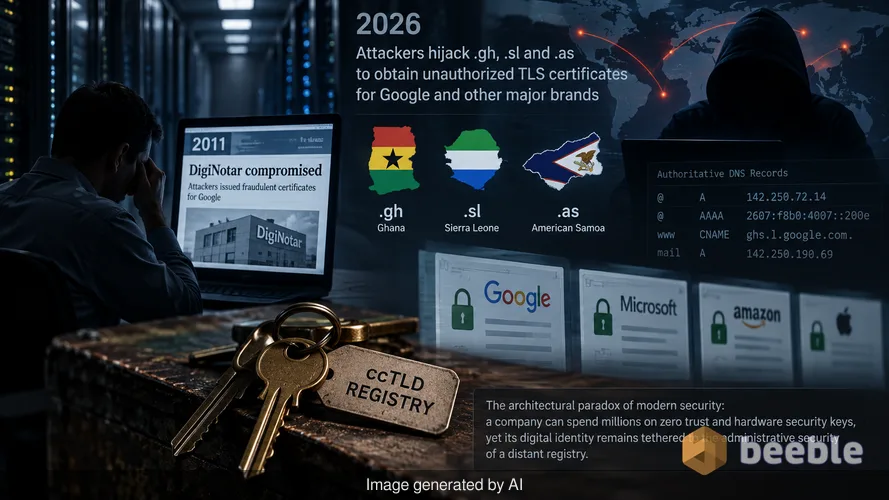
我记得 2011 年 DigiNotar 新闻爆发时,我正坐在一间没有窗户的数据中心里。当时,荷兰的一家证书颁发机构遭到入侵,导致攻击者能够为 Google 伪造凭证。这感觉像是对维持网络安全的数学基础的一种根本性背叛。快进到 2026 年底,业界正在应对同一个噩梦的变体,尽管切入点已经发生了变化。一套价值数十亿美元的安全装置被击败了,其手段相当于锁匠从偏远小镇的五金店偷走了万能钥匙。
Google 最近确认,攻击者劫持了三个国家代码顶级域名 (ccTLD):.gh(加纳)、.sl(塞拉利昂)和 .as(美属萨摩亚)。通过获得对这些命名空间的控制权,攻击者修改了特定高价值目标的权威 DNS 记录。这种控制使他们能够绕过证书颁发机构用于验证所有权的学习型自动化验证检查。结果是为多个 Google 域名和其他主要全球品牌签发了未经授权的 TLS 证书。这就是现代安全的架构悖论:一家公司可以在零信任和硬件安全密钥上花费数百万美元,但其数字身份仍然受制于遥远注册局的行政安全性。
域名控制绕过的机制
要理解为什么会发生这种情况,我们必须看看网站是如何证明自己身份的。当一个组织申请 TLS 证书时,签发证书颁发机构 (CA) 必须验证申请人是否实际控制了该域名。这一点的行业标准是域名控制验证 (DCV)。CA 要求申请人执行特定任务,例如在特定 URL 托管一个独特的文件,或者更常见的是创建一个特定的 DNS 记录。如果 CA 在权威名称服务器上看到了正确的记录,它就会签发证书。
在此次事件中,攻击者不需要黑掉 Google。他们黑掉了顶级域名 (TLD) 基础设施本身。一旦他们控制了 .gh、.sl 和 .as 的名称服务器,他们就将目标子域名的 DNS 记录指向了自己的服务器。当 CA 执行自动化检查时,攻击者的服务器提供了正确的响应。CA 完美地执行了其协议,但它是在与冒充者对话。该系统是一个数字保险库,只有当门口的保镖真正知道真正主人的长相时,它才有效。
为什么浏览器拦截只是权宜之计
Google 立即更新了 Chrome 以拦截这些未经授权的证书。这是一种保护数百万用户的反应性措施,但它凸显了系统性的弱点。撤销证书的过程是众所周知的缓慢。传统的撤销方法,如证书撤销列表 (CRL) 或在线证书状态协议 (OCSP),往往由于隐私问题或网络延迟而失败。因此,浏览器制造商已转向硬编码黑名单以提供即时保护。
从风险角度来看,这种干预只是权宜之计。Google 承认,Chrome 的干预措施无法保护其他浏览器上的用户,公司也无法确定是否识别了所有受影响的域名。如果攻击者拥有浏览器尚未拦截的有效签名证书,他们就可以执行中间人攻击。他们可以拦截流量、解密敏感数据,并向受害者展示“安全”的挂锁图标。连接的完整性已不复存在,而用户无法察觉其中的差异。
企业网络的暗物质
DNS 通常是企业安全的暗物质。它是隐形的、无处不在的,并且经常被忽视,直到出现故障。许多组织将他们的 TLD 关系视为简单的计费问题,而不是关键任务的安全依赖项。当你在国家代码 TLD 中注册域名时,你就是在信任该国家的注册局安全、政府的稳定性以及他们的技术韧性。
从威胁格局来看,这次事件表明攻击者正在向供应链上游移动。他们不再攻击坚固的防御周界,而是瞄准互联网核心基础设施的去中心化组件。TLD 级别的泄露是隐蔽的,因为它不会触发内部警报。组织的服务器正常,员工没有点击钓鱼链接,防火墙也很安静。然而,品牌的身份正在别处被伪造。
实施证书颁发机构授权
Google 建议域名所有者发布证书颁发机构授权 (CAA) DNS 记录作为对策。CAA 记录是一种政策声明,告诉世界哪些特定的 CA 被允许为某个域名签发证书。如果恶意行为者试图从 CA “A” 获取证书,但 CAA 记录仅列出了 CA “B”,则该请求应被拒绝。
然而,CAA 记录只有在具有限制性且 CA 遵守它们的情况下才有效。更重要的是,如果攻击者劫持了 DNS,他们可以在请求欺诈证书之前简单地删除或修改 CAA 记录。Google 建议这些记录可以防止攻击者重用缓存的验证数据,但它们并不是万能药。它们是一种细粒度的工具,为攻击者增加了摩擦层,但它们仍然依赖于 DNS 本身的完整性。
证书透明度日志的重要性
在幕后,发现此类活动最有效的方法是通过证书透明度 (CT) 日志。CT 是一个公开的、仅追加的日志系统,记录了参与 CA 签发的每个 TLS 证书。每当为您的域名签发证书时,它都会出现在这些日志中。
从主动的角度来看,每个安全团队都应该为其域名监控这些日志。如果出现了来自您不使用的 CA 的证书,或者在您未请求的时间出现了证书,那么您很可能正面临劫持。我使用几种自动化工具,一旦我管理的任何资产签发了新证书,它们就会通过 Signal 向我发出警报。这种取证可见性是在 TLD 级劫持导致大规模数据泄露之前检测到它的唯一方法。
DigiNotar 时代的教训
这次事件提醒我们,证书系统存在系统性缺陷。2011 年,DigiNotar 泄露事件对伊朗人民来说是一场数字人质危机,他们的流量被政府利用伪造的证书拦截。虽然当前的 TLD 劫持似乎集中在品牌和服务上,但技术漏洞是相同的。我们仍然在去中心化的世界中使用中心化的信任模型。
只有当密钥被绝对诚信地处理时,加密才是防碎的数字保险库。当验证这些密钥的基础设施遭到破坏时,保险库的大门就会敞开。本案中的攻击者表明,你不需要破解加密就能获胜。你只需要说服系统你就是保险库的合法主人。
安全领导者的实用建议
安全通常是关于管理你无法控制的依赖项。虽然你无法确保外国 TLD 注册局的基础设施安全,但你可以控制你的组织如何应对这些风险。
- 审计您的域名组合,并识别哪些域名是在安全协议较不严格的 ccTLD 下注册的。
- 为所有关键任务域名发布 CAA 记录,以限制哪些机构可以签发凭证。
- 建立证书透明度日志的实时监控,以便在几分钟内捕获未经授权的签发。
- 尽可能启用 DNS 安全扩展 (DNSSEC),为您的 DNS 数据添加加密签名,使劫持更难执行。
- 修订您的事件响应计划,包括快速撤销证书和浏览器厂商协调的协议。
作为对策,这些步骤确保了即使 TLD 注册局失效,您的团队也拥有在损害演变成系统性问题之前做出反应的可见性。目标是从反应式姿态转变为韧性姿态。安全不是你实现的一种状态,而是你维护的一个过程。
来源:
- Google Security Blog: Tracking Recent TLD Hijacks and Unauthorized Certificates
- NIST Special Publication 800-15: Minimum Interoperability Requirements for PKI Components
- CA/Browser Forum Baseline Requirements for the Issuance and Management of Publicly-Trusted Certificates
- RFC 6844: DNS Certification Authority Authorization (CAA) Resource Record
- MITRE ATT&CK Framework: T1584.001 (Compromise Infrastructure: Domains)
免责声明: 本文仅供信息和教育目的,不能替代专业的网络安全审计或事件响应服务。




