


कैसे एक कंट्री कोड हाईजैक ने इंटरनेट की भरोसे की श्रृंखला को तोड़ दिया

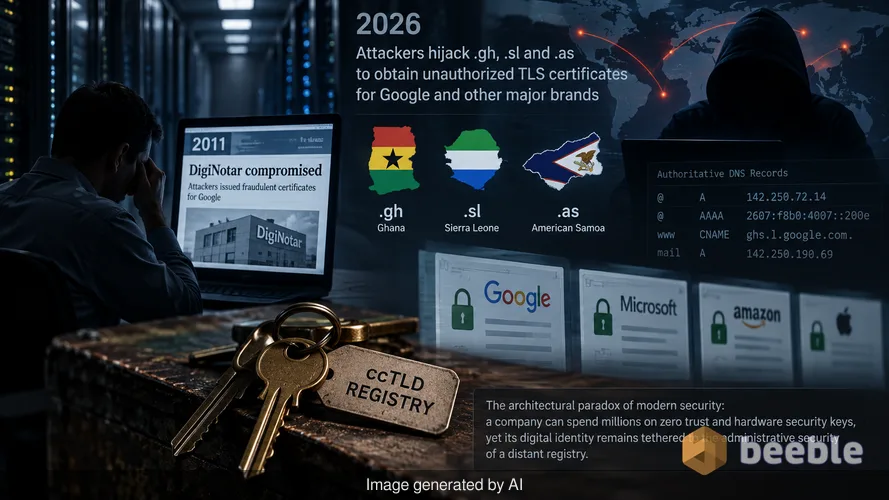
मुझे याद है कि 2011 में मैं एक बिना खिड़की वाले डेटा सेंटर में बैठा था जब डिजीनॉटार (DigiNotar) की खबर आई थी। उस समय, नीदरलैंड में एक एकल समझौता किए गए सर्टिफिकेट अथॉरिटी ने हमलावरों को गूगल के लिए फर्जी क्रेडेंशियल बनाने की अनुमति दी थी। यह उस गणित के साथ एक मौलिक विश्वासघात जैसा महसूस हुआ जो वेब को सुरक्षित रखता है। अब 2026 के अंत में आएं, और उद्योग उसी दुःस्वप्न के एक संस्करण से जूझ रहा है, हालांकि इसका प्रवेश बिंदु बदल गया है। एक बहु-अरब डॉलर के सुरक्षा तंत्र को एक छोटे शहर की हार्डवेयर की दुकान से मास्टर चाबियां चुराने वाले ताला बनाने वाले के डिजिटल समकक्ष द्वारा हरा दिया गया।
गूगल ने हाल ही में पुष्टि की है कि हमलावरों ने तीन कंट्री कोड टॉप-लेवल डोमेन (ccTLDs): .gh (घाना), .sl (सिएरा लियोन), और .as (अमेरिकी समोआ) को हाईजैक कर लिया। इन नेमस्पेस पर नियंत्रण प्राप्त करके, हमलावरों ने विशिष्ट उच्च-मूल्य वाले लक्ष्यों के लिए आधिकारिक DNS रिकॉर्ड को संशोधित किया। इस नियंत्रण ने उन्हें उन स्वचालित सत्यापन जांचों को बायपास करने की अनुमति दी जिनका उपयोग सर्टिफिकेट अथॉरिटी स्वामित्व को सत्यापित करने के लिए करती हैं। इसका परिणाम कई गूगल डोमेन और अन्य प्रमुख वैश्विक ब्रांडों के लिए अनधिकृत TLS सर्टिफिकेट जारी करना था। यह आधुनिक सुरक्षा का एक वास्तुशिल्प विरोधाभास है: एक कंपनी जीरो ट्रस्ट और हार्डवेयर सुरक्षा कुंजियों पर लाखों खर्च कर सकती है, फिर भी उसकी डिजिटल पहचान एक दूरस्थ रजिस्ट्री की प्रशासनिक सुरक्षा से बंधी रहती है।
डोमेन नियंत्रण बायपास की कार्यप्रणाली
यह समझने के लिए कि ऐसा क्यों हुआ, हमें यह देखना होगा कि एक वेबसाइट कैसे साबित करती है कि वह कौन है। जब कोई संगठन TLS सर्टिफिकेट के लिए अनुरोध करता है, तो जारी करने वाली सर्टिफिकेट अथॉरिटी (CA) को यह सत्यापित करना होगा कि आवेदक वास्तव में डोमेन को नियंत्रित करता है। इसके लिए उद्योग मानक डोमेन कंट्रोल वैलिडेशन (DCV) है। CA आवेदक को एक विशिष्ट कार्य करने के लिए कहता है, जैसे कि एक विशिष्ट URL पर एक अद्वितीय फ़ाइल होस्ट करना या, अधिक सामान्यतः, एक विशिष्ट DNS रिकॉर्ड बनाना। यदि CA आधिकारिक नेमसर्वर पर सही रिकॉर्ड देखता है, तो वह सर्टिफिकेट जारी करता है।
इस घटना में, हमलावरों को गूगल को हैक करने की आवश्यकता नहीं थी। उन्होंने TLD इन्फ्रास्ट्रक्चर को ही हैक कर लिया। एक बार जब उन्होंने .gh, .sl, और .as के नेमसर्वर को नियंत्रित कर लिया, तो उन्होंने लक्षित सबडोमेन के DNS रिकॉर्ड को अपने सर्वर पर निर्देशित कर दिया। जब CA ने स्वचालित जांच की, तो हमलावरों के सर्वर ने सही प्रतिक्रिया दी। CA ने अपने प्रोटोकॉल का पूरी तरह से पालन किया, लेकिन वह एक ढोंगी से बात कर रहा था। यह सिस्टम एक डिजिटल तिजोरी है जो केवल तभी काम करती है जब दरवाजे पर मौजूद बाउंसर वास्तव में जानता हो कि असली मालिक कैसा दिखता है।
ब्राउज़र ब्लॉक एक अस्थायी समाधान क्यों हैं
गूगल ने इन अनधिकृत सर्टिफिकेट्स को तुरंत ब्लॉक करने के लिए क्रोम को अपडेट किया। यह एक प्रतिक्रियात्मक उपाय है जो लाखों उपयोगकर्ताओं की रक्षा करता है, लेकिन यह एक प्रणालीगत कमजोरी को उजागर करता है। सर्टिफिकेट को रद्द करने की प्रक्रिया कुख्यात रूप से धीमी है। सर्टिफिकेट रिवोकेशन लिस्ट (CRLs) या ऑनलाइन सर्टिफिकेट स्टेटस प्रोटोकॉल (OCSP) जैसे पारंपरिक तरीके अक्सर गोपनीयता संबंधी चिंताओं या नेटवर्क विलंबता के कारण विफल हो जाते हैं। नतीजतन, ब्राउज़र निर्माताओं ने तत्काल सुरक्षा प्रदान करने के लिए हार्डकोडेड ब्लॉकलिस्ट की ओर रुख किया है।
जोखिम के दृष्टिकोण से, यह हस्तक्षेप एक बैंड-एड (अस्थायी पट्टी) है। गूगल ने स्वीकार किया कि क्रोम हस्तक्षेप अन्य ब्राउज़रों पर उपयोगकर्ताओं की रक्षा नहीं करते हैं, न ही कंपनी यह सुनिश्चित कर सकती है कि उसने प्रत्येक प्रभावित डोमेन की पहचान कर ली है। यदि किसी हमलावर के पास एक वैध रूप से हस्ताक्षरित सर्टिफिकेट है जिसे ब्राउज़र ने अभी तक ब्लॉक नहीं किया है, तो वे मैन-इन-द-मिडल (man-in-the-middle) हमला कर सकते हैं। वे ट्रैफ़िक को रोक सकते हैं, संवेदनशील डेटा को डिक्रिप्ट कर सकते हैं, और पीड़ित को एक "सुरक्षित" पैडलॉक आइकन दिखा सकते हैं। कनेक्शन की अखंडता समाप्त हो गई है, और उपयोगकर्ता के पास अंतर जानने का कोई तरीका नहीं है।
कॉर्पोरेट नेटवर्क का डार्क मैटर
DNS अक्सर एंटरप्राइज सुरक्षा का डार्क मैटर होता है। यह अदृश्य, सर्वव्यापी है, और अक्सर तब तक अनदेखा किया जाता है जब तक कि कुछ टूट न जाए। कई संगठन अपने TLD संबंधों को एक मिशन-महत्वपूर्ण सुरक्षा निर्भरता के बजाय एक साधारण बिलिंग मामले के रूप में मानते हैं। जब आप किसी कंट्री कोड TLD में डोमेन पंजीकृत करते हैं, तो आप उस देश की रजिस्ट्री सुरक्षा, उनकी सरकार की स्थिरता और उनकी तकनीकी लचीलापन पर अपना भरोसा रख रहे होते हैं।
खतरे के परिदृश्य को देखते हुए, यह घटना दर्शाती है कि हमलावर आपूर्ति श्रृंखला (supply chain) में ऊपर की ओर बढ़ रहे हैं। एक मजबूत परिधि पर हमला करने के बजाय, वे इंटरनेट के मुख्य बुनियादी ढांचे के विकेंद्रीकृत घटकों को लक्षित कर रहे हैं। TLD स्तर पर उल्लंघन गुप्त होता है क्योंकि यह आंतरिक अलार्म को ट्रिगर नहीं करता है। संगठन के सर्वर ठीक हैं, कर्मचारी फ़िशिंग लिंक पर क्लिक नहीं कर रहे हैं, और फ़ायरवॉल शांत है। फिर भी, ब्रांड की पहचान कहीं और गढ़ी जा रही है।
सर्टिफिकेशन अथॉरिटी ऑथराइजेशन को लागू करना
गूगल डोमेन मालिकों को एक निवारक उपाय के रूप में सर्टिफिकेशन अथॉरिटी ऑथराइजेशन (CAA) DNS रिकॉर्ड प्रकाशित करने की सलाह दे रहा है। एक CAA रिकॉर्ड एक नीति विवरण है जो दुनिया को बताता है कि कौन से विशिष्ट CA को डोमेन के लिए सर्टिफिकेट जारी करने की अनुमति है। यदि कोई दुष्ट अभिनेता CA "A" से सर्टिफिकेट प्राप्त करने का प्रयास करता है, लेकिन CAA रिकॉर्ड केवल CA "B" को सूचीबद्ध करता है, तो अनुरोध को अस्वीकार कर दिया जाना चाहिए।
हालांकि, CAA रिकॉर्ड तभी प्रभावी होते हैं जब वे प्रतिबंधात्मक हों और यदि CA उनका सम्मान करें। अधिक महत्वपूर्ण बात यह है कि यदि कोई हमलावर DNS को हाईजैक कर लेता है, तो वे धोखाधड़ी वाले सर्टिफिकेट का अनुरोध करने से पहले CAA रिकॉर्ड को आसानी से हटा या संशोधित कर सकते हैं। गूगल का सुझाव है कि ये रिकॉर्ड हमलावरों को कैश्ड सत्यापन डेटा का पुन: उपयोग करने से रोक सकते हैं, लेकिन वे कोई रामबाण नहीं हैं। वे एक सूक्ष्म उपकरण हैं जो हमलावर के लिए घर्षण की एक परत जोड़ते हैं, लेकिन वे अभी भी DNS की अखंडता पर ही निर्भर करते हैं।
सर्टिफिकेट ट्रांसपेरेंसी लॉग का महत्व
पर्दे के पीछे, इस प्रकार की गतिविधि को पहचानने का सबसे प्रभावी तरीका सर्टिफिकेट ट्रांसपेरेंसी (CT) लॉग के माध्यम से है। CT सार्वजनिक, केवल-जोड़ने वाले (append-only) लॉग की एक प्रणाली है जो भाग लेने वाले CA द्वारा जारी किए गए प्रत्येक TLS सर्टिफिकेट को रिकॉर्ड करती है। हर बार जब आपके डोमेन के लिए कोई सर्टिफिकेट बनाया जाता है, तो वह इन लॉग में दिखाई देता है।
सक्रिय रूप से कहें तो, प्रत्येक सुरक्षा टीम को अपने डोमेन के लिए इन लॉग की निगरानी करनी चाहिए। यदि कोई सर्टिफिकेट ऐसे CA से दिखाई देता है जिसका आप उपयोग नहीं करते हैं, या ऐसे समय में जब आपने अनुरोध नहीं किया था, तो आप संभवतः एक प्रगतिशील हाईजैक को देख रहे हैं। मैं कई स्वचालित उपकरणों का उपयोग करता हूं जो किसी भी संपत्ति के लिए नया सर्टिफिकेट जारी होते ही मुझे सिग्नल (Signal) के माध्यम से सचेत करते हैं। यह फॉरेंसिक दृश्यता बड़े पैमाने पर डेटा उल्लंघन के परिणाम से पहले TLD-स्तर के हाईजैक का पता लगाने का एकमात्र तरीका है।
डिजीनॉटार युग से सबक
यह घटना एक अनुस्मारक है कि सर्टिफिकेट सिस्टम में प्रणालीगत खामियां हैं। 2011 में, डिजीनॉटार उल्लंघन ईरान के लोगों के लिए एक डिजिटल बंधक स्थिति थी, जिनका ट्रैफ़िक उनकी सरकार द्वारा जाली सर्टिफिकेट का उपयोग करके रोक दिया गया था। जबकि वर्तमान TLD हाईजैक ब्रांडों और सेवाओं पर केंद्रित लगता है, तकनीकी भेद्यता समान है। हम अभी भी एक विकेंद्रीकृत दुनिया में एक केंद्रीकृत विश्वास मॉडल का उपयोग कर रहे हैं।
एन्क्रिप्शन एक अटूट डिजिटल तिजोरी तभी है जब चाबियों को पूर्ण अखंडता के साथ संभाला जाए। जब उन चाबियों को सत्यापित करने वाला बुनियादी ढांचा समझौता कर लिया जाता है, तो तिजोरी का दरवाजा खुला रह जाता है। इस मामले में हमलावरों ने दिखाया कि आपको जीतने के लिए एन्क्रिप्शन तोड़ने की ज़रूरत नहीं है। आपको केवल सिस्टम को यह समझाने की ज़रूरत है कि आप तिजोरी के असली मालिक हैं।
सुरक्षा नेताओं के लिए व्यावहारिक सुझाव
सुरक्षा अक्सर उन निर्भरताओं के प्रबंधन के बारे में होती है जिन्हें आप नियंत्रित नहीं करते हैं। हालांकि आप किसी विदेशी TLD रजिस्ट्री के बुनियादी ढांचे को सुरक्षित नहीं कर सकते हैं, आप यह नियंत्रित कर सकते हैं कि आपका संगठन इन जोखिमों पर कैसे प्रतिक्रिया देता है।
- अपने डोमेन पोर्टफोलियो का ऑडिट करें और पहचानें कि कौन से डोमेन कम कड़े सुरक्षा प्रोटोकॉल वाले ccTLDs के तहत पंजीकृत हैं।
- सभी मिशन-महत्वपूर्ण डोमेन के लिए CAA रिकॉर्ड प्रकाशित करें ताकि यह सीमित किया जा सके कि कौन से अधिकारी क्रेडेंशियल जारी कर सकते हैं।
- मिनटों के भीतर अनधिकृत जारी करने को पकड़ने के लिए सर्टिफिकेट ट्रांसपेरेंसी लॉग की रीयल-टाइम निगरानी सेट करें।
- जहां संभव हो DNS सुरक्षा एक्सटेंशन (DNSSEC) सक्षम करें ताकि आपके DNS डेटा में क्रिप्टोग्राफ़िक हस्ताक्षर जोड़े जा सकें, जिससे हाईजैक को निष्पादित करना कठिन हो जाए।
- तेजी से सर्टिफिकेट निरस्तीकरण और ब्राउज़र-विक्रेता समन्वय के लिए प्रोटोकॉल शामिल करने के लिए अपनी घटना प्रतिक्रिया योजना (incident response plan) को संशोधित करें।
एक निवारक उपाय के रूप में, ये कदम सुनिश्चित करते हैं कि भले ही TLD रजिस्ट्री विफल हो जाए, आपकी टीम के पास क्षति के प्रणालीगत होने से पहले प्रतिक्रिया करने की दृश्यता हो। लक्ष्य एक प्रतिक्रियात्मक मुद्रा से एक लचीली मुद्रा की ओर बढ़ना है। सुरक्षा वह स्थिति नहीं है जिसे आप प्राप्त करते हैं, बल्कि एक प्रक्रिया है जिसे आप बनाए रखते हैं।
स्रोत:
- Google Security Blog: Tracking Recent TLD Hijacks and Unauthorized Certificates
- NIST Special Publication 800-15: Minimum Interoperability Requirements for PKI Components
- CA/Browser Forum Baseline Requirements for the Issuance and Management of Publicly-Trusted Certificates
- RFC 6844: DNS Certification Authority Authorization (CAA) Resource Record
- MITRE ATT&CK Framework: T1584.001 (Compromise Infrastructure: Domains)
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है और पेशेवर साइबर सुरक्षा ऑडिट या घटना प्रतिक्रिया सेवा का स्थान नहीं लेता है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
