


Kā valsts kodu nolaupīšana pārrāva interneta uzticamības ķēdi

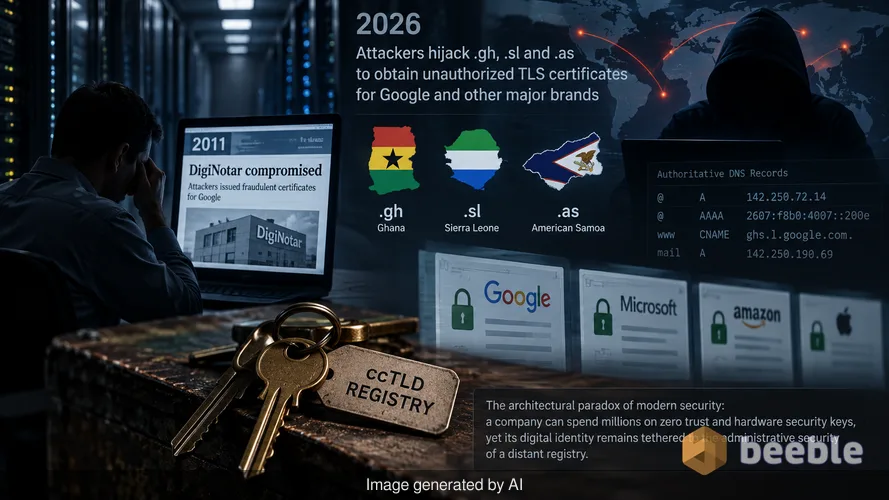
Es atceros, kā 2011. gadā sēdēju datu centrā bez logiem, kad parādījās ziņas par DigiNotar. Toreiz viena kompromitēta sertifikācijas iestāde Nīderlandē ļāva uzbrucējiem izveidot krāpnieciskus akreditācijas datus Google vārdā. Tā šķita kā fundamentāla nodevība pret matemātiku, kas uztur tīmekli drošu. Pārceļoties uz 2026. gada nogali, nozare saskaras ar to pašu murgu, lai gan iekļūšanas punkts ir mainījies. Miljardiem dolāru vērta drošības aparatūra tika pieveikta ar digitālo ekvivalentu atslēdzniekam, kurš nozog galvenās atslēgas no mazpilsētas saimniecības preču veikala.
Google nesen apstiprināja, ka uzbrucēji nolaupīja trīs valstu kodu augšējā līmeņa domēnus (ccTLD): .gh (Gana), .sl (Sjerraleone) un .as (Amerikāņu Samoa). Iegūstot kontroli pār šīm vārdtelpām, dalībnieki modificēja autoritatīvos DNS ierakstus konkrētiem augstvērtīgiem mērķiem. Šī kontrole ļāva viņiem apiet automatizētās validācijas pārbaudes, ko sertifikācijas iestādes izmanto īpašumtiesību pārbaudei. Rezultātā tika izsniegti neautorizēti TLS sertifikāti vairākiem Google domēniem un citiem lieliem globāliem zīmoliem. Tas ir mūsdienu drošības arhitektoniskais paradokss: uzņēmums var tērēt miljonus nulles uzticamības (zero trust) arhitektūrai un aparatūras drošības atslēgām, tomēr tā digitālā identitāte joprojām ir piesaistīta attāla reģistra administratīvajai drošībai.
Domēna kontroles apiešanas mehānika
Lai saprastu, kāpēc tas notika, mums jāaplūko, kā tīmekļa vietne pierāda savu identitāti. Kad organizācija pieprasa TLS sertifikātu, izsniedzējai sertifikācijas iestādei (CA) ir jāpārbauda, vai pieteikuma iesniedzējs faktiski kontrolē domēnu. Nozares standarts tam ir domēna kontroles validācija (DCV). CA lūdz pieteikuma iesniedzējam veikt konkrētu uzdevumu, piemēram, izvietot unikālu failu noteiktā URL vai, biežāk, izveidot specifisku DNS ierakstu. Ja CA autoritatīvajos nosaukumu serveros redz pareizo ierakstu, tā izsniedz sertifikātu.
Šajā incidentā uzbrucējiem nevajadzēja uzlauzt Google. Viņi uzlauza pašu TLD infrastruktūru. Tiklīdz viņi kontrolēja .gh, .sl un .as nosaukumu serverus, viņi novirzīja mērķa apakšdomēnu DNS ierakstus uz saviem serveriem. Kad CA veica automatizēto pārbaudi, uzbrucēju serveris sniedza pareizo atbildi. CA nevainojami ievēroja savu protokolu, taču tā sarunājās ar krāpnieku. Sistēma ir digitāls seifs, kas darbojas tikai tad, ja apsargs pie durvīm tiešām zina, kā izskatās īstais īpašnieks.
Kāpēc pārlūkprogrammu bloki ir pagaidu risinājums
Google nekavējoties atjaunināja Chrome, lai bloķētu šos neautorizētos sertifikātus. Tas ir reaktīvs pasākums, kas aizsargā miljoniem lietotāju, taču tas izceļ sistēmisku vājumu. Sertifikāta atsaukšanas process ir bēdīgi slavens ar savu lēnumu. Tradicionālās metodes, piemēram, sertifikātu atsaukšanas saraksti (CRL) vai tiešsaistes sertifikātu statusa protokols (OCSP), bieži neizdodas privātuma problēmu vai tīkla latentuma dēļ. Tāpēc pārlūkprogrammu izstrādātāji ir pārgājuši uz cieti kodētiem bloķēšanas sarakstiem, lai nodrošinātu tūlītēju aizsardzību.
No riska perspektīvas šī intervence ir tikai plāksteris. Google atzina, ka Chrome intervences neaizsargā lietotājus citās pārlūkprogrammās, kā arī uzņēmums nevar būt drošs, ka ir identificējis katru ietekmēto domēnu. Ja uzbrucēja rīcībā ir derīgi parakstīts sertifikāts, kuru pārlūkprogramma vēl nav bloķējusi, viņš var veikt starpniekservera uzbrukumu (man-in-the-middle). Viņi var pārtvert trafiku, atšifrēt sensitīvus datus un upurim parādīt "drošas" piekaramās slēdzenes ikonu. Savienojuma integritāte ir zudusi, un lietotājam nav iespējas pamanīt atšķirību.
Korporatīvā tīkla tumšā matērija
DNS bieži vien ir uzņēmuma drošības tumšā matērija. Tā ir neredzama, visaptveroša un bieži vien nepamanīta, līdz kaut kas salūst. Daudzas organizācijas pret savām TLD attiecībām izturas kā pret vienkāršu rēķinu apmaksas jautājumu, nevis kā pret kritiski svarīgu drošības atkarību. Reģistrējot domēnu valsts koda TLD, jūs uzticaties šīs valsts reģistra drošībai, tās valdības stabilitātei un tehniskajai noturībai.
Aplūkojot apdraudējumu ainavu, šis incidents parāda, ka uzbrucēji virzās augšup pa piegādes ķēdi. Tā vietā, lai uzbruktu nocietinātam perimetram, viņi mērķē uz interneta pamata infrastruktūras decentralizētajiem komponentiem. Pārkāpums TLD līmenī ir slepens, jo tas neizraisa iekšējās trauksmes. Organizācijas serveri darbojas labi, darbinieki neklikšķina uz pikšķerēšanas saitēm, un ugunsmūris klusē. Tomēr zīmola identitāte tiek viltota citur.
Sertifikācijas iestāžu autorizācijas ieviešana
Google iesaka domēnu īpašniekiem kā pretpasākumu publicēt sertifikācijas iestāžu autorizācijas (CAA) DNS ierakstus. CAA ieraksts ir politikas paziņojums, kas pasaulei norāda, kurām konkrētām CA ir atļauts izsniegt sertifikātus domēnam. Ja krāpniecisks dalībnieks mēģina iegūt sertifikātu no CA "A", bet CAA ierakstā ir norādīta tikai CA "B", pieprasījums ir jānoraida.
Tomēr CAA ieraksti ir efektīvi tikai tad, ja tie ir ierobežojoši un ja CA tos ievēro. Vēl svarīgāk ir tas, ka, ja uzbrucējs nolaupa DNS, viņš var vienkārši izdzēst vai modificēt CAA ierakstu pirms krāpnieciskā sertifikāta pieprasīšanas. Google pieļauj, ka šie ieraksti var novērst to, ka uzbrucēji atkārtoti izmanto kešatmiņā saglabātos validācijas datus, taču tie nav brīnumlīdzeklis. Tie ir detalizēts rīks, kas rada papildu šķēršļus uzbrucējam, taču tie joprojām balstās uz paša DNS integritāti.
Sertifikātu caurskatāmības žurnālu nozīme
Aizkulisēs visefektīvākais veids, kā pamanīt šāda veida darbības, ir sertifikātu caurskatāmības (CT) žurnāli. CT ir publisku, tikai papildināmu žurnālu sistēma, kas reģistrē katru TLS sertifikātu, ko izsniegušas iesaistītās CA. Katru reizi, kad jūsu domēnam tiek izveidots sertifikāts, tas parādās šajos žurnālos.
Runājot proaktīvi, katrai drošības komandai būtu jāpārrauga šie žurnāli attiecībā uz saviem domēniem. Ja parādās sertifikāts no CA, kuru jūs neizmantojat, vai laikā, kad neesat to pieprasījis, jūs, visticamāk, novērojat notiekošu nolaupīšanu. Es izmantoju vairākus automatizētus rīkus, kas ar Signal starpniecību mani brīdina brīdī, kad tiek izsniegts jauns sertifikāts jebkuram manis pārvaldītajam īpašumam. Šī tiesu ekspertīzes redzamība ir vienīgais veids, kā atklāt TLD līmeņa nolaupīšanu, pirms tā izraisa masveida datu noplūdi.
Mācības no DigiNotar ēras
Šis incidents atgādina, ka sertifikātu sistēmai ir sistēmiski trūkumi. 2011. gadā DigiNotar pārkāpums bija digitāla ķīlnieku situācija Irānas iedzīvotājiem, kuru trafiku pārtvēra viņu valdība, izmantojot viltotus sertifikātus. Lai gan pašreizējā TLD nolaupīšana šķiet vērsta uz zīmoliem un pakalpojumiem, tehniskā ievainojamība ir identiska. Mēs joprojām izmantojam centralizētu uzticības modeli decentralizētā pasaulē.
Šifrēšana ir neiznīcināms digitālais seifs tikai tad, ja ar atslēgām rīkojas ar absolūtu integritāti. Ja infrastruktūra, kas apstiprina šīs atslēgas, ir kompromitēta, seifa durvis paliek plaši atvērtas. Uzbrucēji šajā gadījumā parādīja, ka nav nepieciešams uzlauzt šifrēšanu, lai uzvarētu. Ir tikai jāpārliecina sistēma, ka esat likumīgais seifa īpašnieks.
Praktiski ieteikumi drošības vadītājiem
Drošība bieži vien ir saistīta ar atkarību pārvaldību, kuras jūs nekontrolējat. Lai gan jūs nevarat nodrošināt ārvalstu TLD reģistra infrastruktūru, jūs varat kontrolēt to, kā jūsu organizācija reaģē uz šiem riskiem.
- Auditējiet savu domēnu portfeli un identificējiet, kuri domēni ir reģistrēti ccTLD ar mazāk stingriem drošības protokoliem.
- Publicējiet CAA ierakstus visiem kritiski svarīgajiem domēniem, lai ierobežotu, kuras iestādes var izsniegt akreditācijas datus.
- Iestatiet sertifikātu caurskatāmības žurnālu reāllaika uzraudzību, lai dažu minūšu laikā pamanītu neautorizētu izsniegšanu.
- Kur iespējams, iespējojiet DNS drošības paplašinājumus (DNSSEC), lai DNS datiem pievienotu kriptogrāfiskos parakstus, padarot nolaupīšanu grūtāk izpildāmu.
- Pārskatiet savu incidentu reaģēšanas plānu, iekļaujot tajā protokolu ātrai sertifikātu atsaukšanai un koordinācijai ar pārlūkprogrammu pārdevējiem.
Kā pretpasākums šie soļi nodrošina, ka pat tad, ja TLD reģistrs pieviļ, jūsu komandai ir redzamība, lai reaģētu, pirms bojājumi kļūst sistēmiski. Mērķis ir pāriet no reaktīvas pozīcijas uz noturīgu. Drošība nav stāvoklis, ko jūs sasniedzat, bet gan process, kuru jūs uzturat.
Avoti:
- Google Security Blog: Tracking Recent TLD Hijacks and Unauthorized Certificates
- NIST Special Publication 800-15: Minimum Interoperability Requirements for PKI Components
- CA/Browser Forum Baseline Requirements for the Issuance and Management of Publicly-Trusted Certificates
- RFC 6844: DNS Certification Authority Authorization (CAA) Resource Record
- MITRE ATT&CK Framework: T1584.001 (Compromise Infrastructure: Domains)
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem un neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
