


Kaip šalies kodo užgrobimas sužlugdė interneto pasitikėjimo grandinę

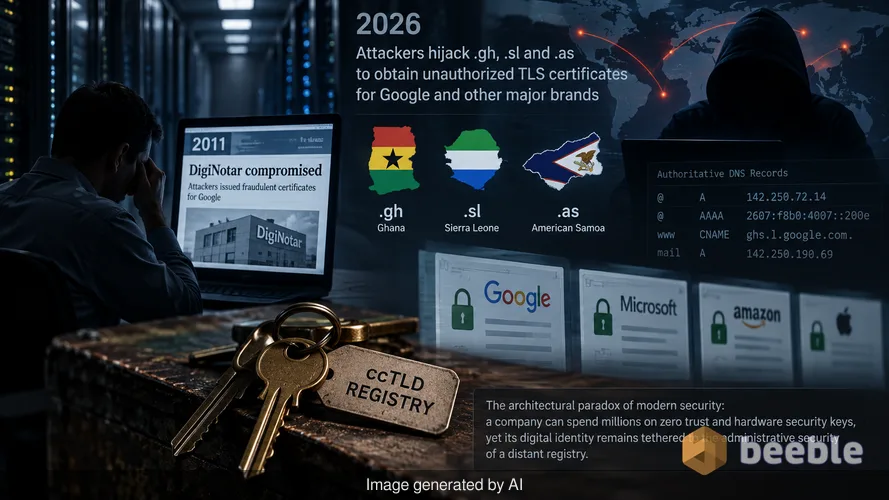
Pamenu, kaip 2011 m. sėdėjau duomenų centre be langų, kai pasklido žinia apie „DigiNotar“. Tuo metu viena pažeista sertifikavimo įstaiga Nyderlanduose leido užpuolikams sukurti suklastotus „Google“ kredencialus. Tai atrodė kaip esminė išdavystė matematikos, kuri užtikrina žiniatinklio saugumą. Persikelkime į 2026 m. pabaigą: pramonė susiduria su tuo pačiu košmaru, nors įsilaužimo vieta pasikeitė. Milijardus dolerių kainuojanti saugumo aparatūra buvo įveikta skaitmeninio ekvivalento – šaltkalvio, pavogusio pagrindinius raktus iš mažo miestelio technikos prekių parduotuvės.
„Google“ neseniai patvirtino, kad užpuolikai užgrobė tris šalių kodų aukščiausio lygio domenus (ccTLD): .gh (Gana), .sl (Siera Leonė) ir .as (Amerikos Samoa). Perėmę šių vardų erdvių kontrolę, veikėjai pakeitė autoritetingus DNS įrašus konkretiems didelės vertės taikiniams. Ši kontrolė leido jiems apeiti automatizuotas patikras, kurias sertifikavimo įstaigos naudoja nuosavybei patvirtinti. Rezultatas – išduoti neteisėti TLS sertifikatai keliems „Google“ domenams ir kitiems pagrindiniams pasauliniams prekių ženklams. Tai šiuolaikinio saugumo architektūrinis paradoksas: įmonė gali išleisti milijonus „nulinio pasitikėjimo“ (zero trust) modeliui ir aparatinės įrangos saugos raktams, tačiau jos skaitmeninė tapatybė lieka susieta su tolimo registro administraciniu saugumu.
Domeno kontrolės apėjimo mechanika
Norėdami suprasti, kodėl taip nutiko, turime pažvelgti į tai, kaip svetainė įrodo savo tapatybę. Kai organizacija pateikia užklausą TLS sertifikatui gauti, jį išduodanti sertifikavimo įstaiga (CA) privalo patikrinti, ar pareiškėjas tikrai valdo domeną. Pramonės standartas tam yra domeno kontrolės patvirtinimas (Domain Control Validation – DCV). CA paprašo pareiškėjo atlikti konkrečią užduotį, pavyzdžiui, patalpinti unikalų failą nurodytu URL adresu arba, dažniau, sukurti konkretų DNS įrašą. Jei CA autoritetinguose vardų serveriuose mato teisingą įrašą, ji išduoda sertifikatą.
Šio incidento metu užpuolikams nereikėjo įsilaužti į „Google“. Jie įsilaužė į pačią TLD infrastruktūrą. Kai jie perėmė .gh, .sl ir .as vardų serverių kontrolę, jie nukreipė tikslinių subdomenų DNS įrašus į savo serverius. Kai CA atliko automatizuotą patikrą, užpuolikų serveris pateikė teisingą atsakymą. CA puikiai laikėsi savo protokolo, tačiau ji bendravo su apsimetėliu. Sistema yra skaitmeninis seifas, kuris veikia tik tada, kai apsauginis prie durų tikrai žino, kaip atrodo tikrasis savininkas.
Kodėl naršyklių blokavimas yra tik laikinas sprendimas
„Google“ nedelsdama atnaujino „Chrome“, kad blokuotų šiuos neteisėtus sertifikatus. Tai reaktyvi priemonė, apsauganti milijonus vartotojų, tačiau ji išryškina sisteminę silpnybę. Sertifikato atšaukimo procesas yra žinomai lėtas. Tradiciniai metodai, tokie kaip sertifikatų atšaukimo sąrašai (CRL) arba internetinio sertifikato būsenos protokolas (OCSP), dažnai stringa dėl privatumo problemų arba tinklo delsos. Todėl naršyklių gamintojai perėjo prie griežtai užkoduotų blokavimo sąrašų, kad užtikrintų neatidėliotiną apsaugą.
Rizikos požiūriu ši intervencija yra tik pleistras. „Google“ pripažino, kad „Chrome“ intervencijos neapsaugo kitų naršyklių naudotojų, be to, bendrovė negali būti tikra, kad identifikavo kiekvieną paveiktą domeną. Jei užpuolikas turi galiojantį pasirašytą sertifikatą, kurio naršyklė dar neužblokavo, jis gali atlikti „žmogaus viduryje“ (man-in-the-middle) ataką. Jie gali perimti srautą, iššifruoti jautrius duomenis ir aukai rodyti „saugią“ spynos piktogramą. Ryšio vientisumas prarastas, o vartotojas neturi galimybės pastebėti skirtumo.
Korporatyvinio tinklo tamsioji materija
DNS dažnai yra įmonės saugumo tamsioji materija. Ji nematoma, visur esanti ir dažnai nepastebima, kol kas nors nesugenda. Daugelis organizacijų savo santykius su TLD laiko paprastu sąskaitų apmokėjimo klausimu, o ne kritine saugumo priklausomybe. Kai registruojate domeną šalies kodo TLD, jūs pasitikite tos šalies registro saugumu, jos vyriausybės stabilumu ir techniniu atsparumu.
Žvelgiant į grėsmių aplinką, šis incidentas rodo, kad užpuolikai kyla aukštyn tiekimo grandine. Užuot atakavę sustiprintą perimetrą, jie taikosi į decentralizuotus interneto pagrindinės infrastruktūros komponentus. Pažeidimas TLD lygmeniu yra slaptas, nes jis nesukelia vidinių pavojaus signalų. Organizacijos serveriai veikia gerai, darbuotojai nespaudžia fišingo nuorodų, o ugniasienė tyli. Tačiau prekės ženklo tapatybė klastojama kitur.
Sertifikavimo įstaigų autorizavimo įgyvendinimas
„Google“ pataria domenų savininkams kaip priešpriešinę priemonę paskelbti sertifikavimo įstaigų autorizavimo (Certification Authority Authorization – CAA) DNS įrašus. CAA įrašas yra politikos pareiškimas, nurodantis pasauliui, kurioms konkrečioms CA leidžiama išduoti sertifikatus tam tikram domenui. Jei piktavalis bando gauti sertifikatą iš įstaigos „A“, bet CAA įraše nurodyta tik įstaiga „B“, užklausa turėtų būti atmesta.
Tačiau CAA įrašai yra veiksmingi tik tada, kai jie yra ribojantys ir kai CA jų laikosi. Svarbiausia, kad jei užpuolikas užgrobia DNS, jis gali tiesiog ištrinti arba pakeisti CAA įrašą prieš prašydamas suklastoto sertifikato. „Google“ teigia, kad šie įrašai gali neleisti užpuolikams pakartotinai naudoti laikinai saugomų (cached) patvirtinimo duomenų, tačiau tai nėra stebuklinga priemonė. Tai detalus įrankis, sukuriantis papildomų kliūčių užpuolikui, tačiau jis vis tiek priklauso nuo paties DNS vientisumo.
Sertifikatų skaidrumo žurnalų svarba
Užkulisiuose efektyviausias būdas pastebėti tokio pobūdžio veiklą yra sertifikatų skaidrumo (Certificate Transparency – CT) žurnalai. CT yra viešų, tik papildomų žurnalų sistema, kurioje registruojamas kiekvienas dalyvaujančių CA išduotas TLS sertifikatas. Kiekvieną kartą, kai jūsų domenui sukuriamas sertifikatas, jis atsiranda šiuose žurnaluose.
Kalbant proaktyviai, kiekviena saugumo komanda turėtų stebėti šiuos savo domenų žurnalus. Jei atsiranda sertifikatas iš CA, kurios nenaudojate, arba tuo metu, kai jo neprašėte, tikėtina, kad stebite vykstantį užgrobimą. Naudoju kelis automatizuotus įrankius, kurie per „Signal“ programėlę įspėja mane tą akimirką, kai išduodamas naujas sertifikatas bet kuriam mano valdomam objektui. Šis teismo ekspertizės lygio matomumas yra vienintelis būdas aptikti TLD lygio užgrobimą, kol jis nesukėlė masinio duomenų saugumo pažeidimo.
Pamokos iš „DigiNotar“ eros
Šis incidentas primena, kad sertifikatų sistema turi sisteminių trūkumų. 2011 m. „DigiNotar“ pažeidimas tapo skaitmenine įkaitų drama Irano žmonėms, kurių srautą vyriausybė perėmė naudodama suklastotus sertifikatus. Nors dabartinis TLD užgrobimas atrodo orientuotas į prekės ženklus ir paslaugas, techninis pažeidžiamumas yra identiškas. Mes vis dar naudojame centralizuotą pasitikėjimo modelį decentralizuotame pasaulyje.
Šifravimas yra nedūžtantis skaitmeninis seifas tik tada, kai su raktais elgiamasi visiškai sąžiningai. Kai infrastruktūra, patvirtinanti tuos raktus, yra pažeista, seifo durys lieka plačiai atvertos. Šiuo atveju užpuolikai parodė, kad norint laimėti nereikia sulaužyti šifravimo. Reikia tik įtikinti sistemą, kad esate teisėtas seifo savininkas.
Praktiniai patarimai saugumo vadovams
Saugumas dažnai reiškia priklausomybių, kurių nekontroliuojate, valdymą. Nors negalite užtikrinti užsienio TLD registro infrastruktūros saugumo, galite kontroliuoti, kaip jūsų organizacija reaguoja į šią riziką.
- Atlikite savo domenų portfelio auditą ir nustatykite, kurie domenai registruoti ccTLD, taikančiuose ne tokius griežtus saugumo protokolus.
- Paskelbkite CAA įrašus visiems kritinės svarbos domenams, kad apribotumėte, kurios įstaigos gali išduoti kredencialus.
- Nustatykite realaus laiko sertifikatų skaidrumo (CT) žurnalų stebėjimą, kad per kelias minutes pastebėtumėte neteisėtą išdavimą.
- Kur įmanoma, įgalinkite DNS saugumo plėtinius (DNSSEC), kad DNS duomenys būtų papildyti kriptografiniais parašais, apsunkinančiais užgrobimą.
- Peržiūrėkite savo incidentų valdymo planą, įtraukdami protokolą greitam sertifikatų atšaukimui ir koordinavimui su naršyklių gamintojais.
Šie žingsniai užtikrina, kad net jei TLD registras patirtų nesėkmę, jūsų komanda turėtų galimybę reaguoti anksčiau, nei žala taps sisteminė. Tikslas yra pereiti nuo reaktyvios pozicijos prie atsparios. Saugumas nėra būsena, kurią pasiekiate, tai procesas, kurį palaikote.
Šaltiniai:
- „Google“ saugos tinklaraštis: Tracking Recent TLD Hijacks and Unauthorized Certificates
- NIST specialusis leidinys 800-15: Minimum Interoperability Requirements for PKI Components
- CA/Browser Forum pagrindiniai reikalavimai viešai patikimų sertifikatų išdavimui ir valdymui
- RFC 6844: DNS Certification Authority Authorization (CAA) Resource Record
- MITRE ATT&CK sistema: T1584.001 (Compromise Infrastructure: Domains)
Atsakomybės apribojimas: Šis straipsnis yra skirtas tik informaciniams ir edukaciniams tikslams ir nepakeičia profesionalaus kibernetinio saugumo audito ar incidentų valdymo paslaugų.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
