L'illusion d'un App Store propre
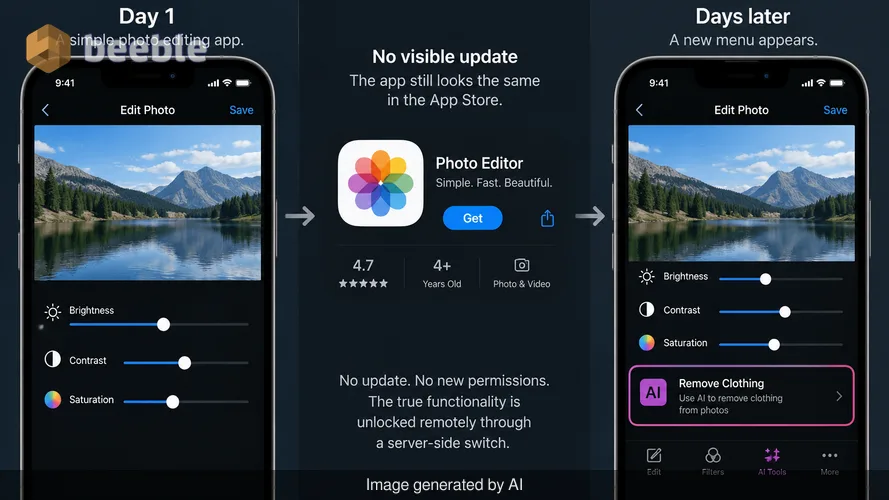
Un utilisateur télécharge un utilitaire basique de retouche photo sur l'App Store. L'interface est simple. Elle dispose de trois curseurs pour la luminosité, le contraste et la saturation. Pendant plusieurs jours, l'application fonctionne exactement comme la description le promet. Puis, sans mise à jour visible de l'App Store, la mise en page change. Un nouveau menu apparaît. Ce menu propose un outil pour supprimer les vêtements des photos à l'aide de l'intelligence artificielle générative. C'est la technique de l'appât et du changement (bait-and-switch). L'utilitaire innocent était un cheval de Troie. Il a contourné le processus d'examen initial en cachant sa véritable fonctionnalité derrière un commutateur côté serveur. Cette tromperie spécifique est la cible de la dernière mise à jour des directives pour les développeurs d'Apple.
La mécanique de la charge utile cachée
Sous le capot, ces applications utilisent une technique connue sous le nom de configuration à distance ou de « feature flagging ». Il s'agit d'une pratique courante dans le développement de logiciels professionnels. L'utilisation généreuse de drapeaux de fonctionnalités (feature flags) permet aux développeurs de tester de nouvelles mises en page sur un petit pourcentage d'utilisateurs ou de désactiver une fonctionnalité défectueuse sans soumission complète de l'application. Dans un contexte légitime, c'est un outil de stabilité. Entre les mains d'acteurs malveillants, c'est un déguisement. L'application soumise aux examinateurs d'Apple contient du code dormant. Ce code ne s'active que lorsque l'application reçoit un signal spécifique du serveur du développeur. Parce que l'examinateur se trouve sur un réseau d'entreprise à Cupertino, le serveur envoie la version « sûre » de l'interface. Une fois que l'application est sur un millier d'appareils dans la nature, le serveur bascule l'interrupteur pour révéler le contenu interdit.
Les directives mises à jour d'Apple interdisent désormais explicitement ce comportement. La politique stipule que les applications contenant des fonctionnalités cachées ou non documentées sont interdites. Cela inclut toute application qui déforme son objectif pendant la phase d'examen. Techniquement parlant, il s'agit d'une réponse à la vague montante des logiciels de « nudification ». Ces outils utilisent des modèles d'apprentissage profond pour synthétiser des images réalistes mais fausses. En se faisant passer pour des utilitaires ordinaires, ces applications contournent les filtres de sécurité qui capturent habituellement les contenus offensants. Historiquement, l'App Store s'est appuyé sur une combinaison d'analyse statique automatisée et d'examinateurs humains. Les outils automatisés recherchent des bibliothèques malveillantes connues ou des appels d'API privées. Les examinateurs humains vérifient l'interface utilisateur pour détecter les violations de politique. L'exploitation par appât et changement déjoue les deux couches en garantissant que la logique offensive est soit récupérée sur le cloud, soit déverrouillée après que l'humain a terminé sa vérification.
Zoom arrière au niveau de l'industrie
Ce changement de politique fait partie d'une tension plus large entre les géants de la technologie et les régulateurs locaux. En juillet, le procureur de la ville de San Francisco, David Chiu, a ordonné à Apple et Google de retirer les applications de nudification de leurs boutiques. La ville a accusé ces entreprises de profiter de l'exploitation d'autrui par le biais des frais de boutique. Cette pression juridique a coïncidé avec un rapport du Tech Transparency Project. Le rapport était une analyse détaillée de la façon dont ces applications portent souvent des classifications suggérant qu'elles conviennent aux mineurs. Cela suggère un échec dans les étiquettes de métadonnées que les parents utilisent pour juger de la sécurité. Lorsqu'un outil de création d'imagerie non consensuelle est étiqueté comme un utilitaire « Photo et vidéo » pour les quatre ans et plus, le système est en panne.
Apple a révélé que son processus d'examen a empêché plus de 150 000 applications d'atteindre les utilisateurs l'année dernière. Elle a également supprimé 193 000 comptes de développeurs pour fraude et abus. Ces chiffres sont massifs. Pourtant, l'existence de ces applications de nudification suggère que même une infrastructure de cent milliards de dollars a des angles morts. Le processus d'examen de l'App Store est comme le département d'inspection des bâtiments d'une ville. Il peut vérifier les plans et la construction initiale. Il a plus de mal à surveiller ce qui se passe derrière les portes closes une fois que les locataires emménagent. À mesure que l'IA générative devient plus compacte et efficace, la capacité de cacher des modèles puissants et offensants dans de petits paquets d'applications augmente.
La dette technique de la modération
En pratique, Apple exige désormais des développeurs d'applications avec du contenu généré par les utilisateurs qu'ils mettent en œuvre un filtrage robuste. Cette exigence couvre plus que les simples applications d'appât et de changement. Toute application permettant aux utilisateurs de télécharger ou de créer du contenu doit disposer d'un moyen de signaler le matériel offensant. Elle doit également permettre aux utilisateurs de bloquer les comptes abusifs. C'est une tâche lourde pour les petits développeurs. Ils doivent désormais intégrer des API de modération ou embaucher des modérateurs manuels pour satisfaire aux directives. Cela crée une barrière à l'entrée. Paradoxalement, les règles qui maintiennent la boutique en sécurité rendent également plus difficile la compétition des développeurs indépendants avec les grandes entreprises qui disposent déjà d'équipes de modération.
Derrière l'écran, la définition de « contenu offensant » évolue. Apple a mis à jour sa section juridique pour renforcer les interdictions sur les applications qui promeuvent la traite des êtres humains ou l'exploitation des enfants. Il s'agit d'un mouvement vers une responsabilité absolue. En resserrant le langage, Apple renforce son rôle de gardien moral. Ce rôle est controversé dans la communauté de l'open-source. Les partisans des plateformes ouvertes soutiennent que le système d'exploitation devrait être comme un service public, neutre par rapport au contenu qu'il transporte. Apple adopte le point de vue opposé. Ils traitent l'iPhone comme une expérience organisée où l'entreprise est responsable de la qualité de chaque interaction. Cette approche propriétaire est le fondement de leur modèle d'affaires.
Le catalyseur de l'IA
Curieusement, la multiplication de ces applications est le résultat direct de la démocratisation de l'intelligence artificielle. Il y a quelques années, la création d'une application de nudification nécessitait une compréhension sophistiquée des réseaux neuronaux et une flotte de serveurs coûteux. Aujourd'hui, des modèles open-source comme Stable Diffusion sont accessibles à toute personne disposant d'un ordinateur portable haut de gamme. Les développeurs peuvent prendre ces modèles pré-entraînés et les affiner pour des tâches spécifiques, souvent nuisibles. Ils emballent ensuite ces modèles dans des applications mobiles. L'architecture logicielle d'une application d'IA moderne implique souvent une petite interface côté client et une puissante API dorsale. Cette séparation permet de modifier remarquablement facilement les capacités de l'application sans changer le code sur l'appareil.
Si le serveur envoie une invite « chat », l'application ressemble à un générateur de photos d'animaux de compagnie. Si le serveur envoie une invite différente, le résultat change entièrement. Cette fluidité est au cœur du problème pour les examinateurs d'Apple. Ils ne révisent plus seulement un morceau statique de code compilé. Ils révisent un portail vers un service cloud dynamique et en constante évolution. Par conséquent, le processus d'examen doit devenir plus proactif. Apple a indiqué qu'elle supprimerait toute application ajoutant des fonctionnalités non présentes dans la version soumise pour examen. Cela suggère un passage vers une surveillance continue plutôt qu'une vérification ponctuelle.
Reprendre le contrôle de nos outils numériques
En fin de compte, ces mises à jour des directives servent de rappel sur la mesure dans laquelle nous dépendons de gardiens invisibles. Nous faisons confiance à la petite coche bleue ou au bouton « Obtenir » pour signifier qu'un logiciel est sûr. Cette confiance est une forme de friction numérique. Lorsque nous cessons de nous demander ce qu'une application fait sous le capot, nous devenons vulnérables à ces tactiques d'appât et de changement. L'App Store est un jardin clos, mais même un jardin a des mauvaises herbes qui ressemblent à des fleurs jusqu'à ce qu'elles s'épanouissent. La responsabilité de la littératie numérique incombe à l'utilisateur. Nous devons observer comment nos applications changent au fil du temps. Si une calculatrice demande soudainement l'accès à votre photothèque, c'est un signal d'alarme. Si un éditeur de photos a besoin d'une connexion Internet persistante pour effectuer des tâches de base, la logique se déroule probablement sur un serveur distant que vous ne pouvez pas voir.
Cette mise à jour est un pas vers la transparence, mais ce n'est pas une solution finale. Tant que le logiciel est dynamique, il y aura des moyens de cacher sa véritable intention. Nous devrions considérer nos smartphones non pas comme des appareils statiques, mais comme des écosystèmes en évolution. Questionnez les autorisations que vous accordez. Lisez les notes de mise à jour lorsque le comportement d'une application semble différent. L'objectif d'une société technologiquement instruite n'est pas seulement d'avoir les outils les plus puissants. L'objectif est de comprendre la mécanique de ces outils assez bien pour savoir quand ils sont utilisés contre nous.
Sources
- Apple Developer Documentation: App Store Review Guidelines Update Oct 2026
- Tech Transparency Project: Report on Generative AI Apps in Mobile Storefronts
- Office of the San Francisco City Attorney: Press Release regarding David Chiu's order to Apple and Google
- Apple Newsroom: 2025 App Store Fraud Prevention Report
On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
