Iluzja czystego sklepu z aplikacjami
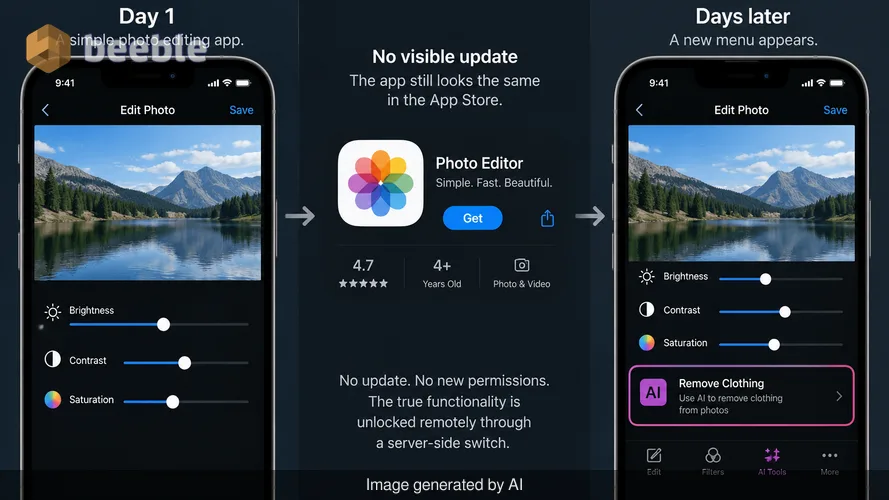
Użytkownik pobiera ze sklepu App Store podstawowe narzędzie do edycji zdjęć. Interfejs jest prosty. Posiada trzy suwaki: jasność, kontrast i nasycenie. Przez kilka dni aplikacja działa dokładnie tak, jak obiecuje opis. Następnie, bez widocznej aktualizacji z App Store, układ się zmienia. Pojawia się nowe menu. Oferuje ono narzędzie do usuwania ubrań ze zdjęć przy użyciu generatywnej sztucznej inteligencji. To jest właśnie technika „bait-and-switch” (przynęta i zamiana). Niewinne narzędzie okazało się koniem trojańskim. Ominęło wstępny proces weryfikacji, ukrywając swoją prawdziwą funkcjonalność za przełącznikiem po stronie serwera. To konkretne oszustwo jest celem najnowszej aktualizacji wytycznych Apple dla deweloperów.
Mechanika ukrytego ładunku
Pod maską aplikacje te wykorzystują technikę znaną jako zdalna konfiguracja lub flagi funkcji (feature flagging). Jest to standardowa praktyka w profesjonalnym tworzeniu oprogramowania. Rozsądne korzystanie z flag funkcji pozwala deweloperom testować nowe układy na niewielkim odsetku użytkowników lub wyłączać uszkodzoną funkcję bez konieczności ponownego przesyłania całej aplikacji do zatwierdzenia. W legalnym kontekście jest to narzędzie służące stabilności. W rękach złych aktorów staje się przebraniem. Aplikacja przesłana do recenzentów Apple zawiera uśpiony kod. Kod ten aktywuje się dopiero wtedy, gdy aplikacja otrzyma konkretny sygnał z serwera dewelopera. Ponieważ recenzent znajduje się w sieci korporacyjnej w Cupertino, serwer wysyła „bezpieczną” wersję interfejsu. Gdy aplikacja trafi na tysiące urządzeń „w terenie”, serwer przełącza przełącznik, aby ujawnić zakazane treści.
Zaktualizowane wytyczne Apple teraz wyraźnie zakazują takiego zachowania. Polityka stanowi, że aplikacje zawierające ukryte lub nieudokumentowane funkcje są zabronione. Dotyczy to każdej aplikacji, która wprowadza w błąd co do swojego celu na etapie recenzji. Mówiąc technicznie, jest to odpowiedź na rosnącą falę oprogramowania typu „nudification”. Narzędzia te wykorzystują modele głębokiego uczenia do syntetyzowania realistycznych, ale fałszywych obrazów. Podszywając się pod zwykłe narzędzia użytkowe, aplikacje te omijają filtry bezpieczeństwa, które zazwyczaj wyłapują obraźliwe treści. Historycznie App Store polegał na połączeniu zautomatyzowanej analizy statycznej i ludzkich recenzentów. Zautomatyzowane narzędzia szukają znanych złośliwych bibliotek lub prywatnych wywołań API. Ludzcy recenzenci sprawdzają interfejs użytkownika pod kątem naruszeń zasad. Eksploit „bait-and-switch” pokonuje obie warstwy, zapewniając, że obraźliwa logika jest albo pobierana z chmury, albo odblokowywana po zakończeniu kontroli przez człowieka.
Spojrzenie z perspektywy branżowej
Ta zmiana polityki jest częścią szerszego napięcia między gigantami technologicznymi a lokalnymi regulatorami. W lipcu prokurator miejski San Francisco, David Chiu, nakazał zarówno Apple, jak i Google usunięcie aplikacji do „rozbierania” (nudification) z ich sklepów. Miasto oskarżyło te firmy o czerpanie zysków z wyzysku innych poprzez opłaty sklepowe. Ta presja prawna zbiegła się w czasie z raportem Tech Transparency Project. Raport był szczegółową analizą tego, jak aplikacje te często posiadają oceny sugerujące, że są odpowiednie dla nieletnich. Sugeruje to awarię etykiet metadanych, których rodzice używają do oceny bezpieczeństwa. Gdy narzędzie do tworzenia obrazów bez zgody osób na nich widniejących jest oznaczone jako narzędzie „Foto i wideo” dla osób od czwartego roku życia, system zawodzi.
Apple ujawniło, że w zeszłym roku jego proces weryfikacji zablokował ponad 150 000 aplikacji przed dotarciem do użytkowników. Usunięto również 193 000 kont deweloperskich za oszustwa i nadużycia. Liczby te są ogromne. Mimo to istnienie aplikacji typu „nudify” sugeruje, że nawet infrastruktura warta sto miliardów dolarów ma martwe punkty. Proces weryfikacji App Store jest jak miejski wydział inspekcji budowlanej. Może sprawdzić plany i początkową konstrukcję. Trudniej mu monitorować, co dzieje się za zamkniętymi drzwiami, gdy wprowadzą się lokatorzy. W miarę jak generatywna sztuczna inteligencja staje się bardziej kompaktowa i wydajna, rośnie zdolność do ukrywania potężnych, obraźliwych modeli w małych pakietach aplikacji.
Dług techniczny moderacji
W praktyce Apple wymaga teraz od deweloperów aplikacji z treściami generowanymi przez użytkowników wdrożenia solidnego filtrowania. Wymóg ten obejmuje więcej niż tylko aplikacje typu „bait-and-switch”. Każda aplikacja, która pozwala użytkownikom przesyłać lub tworzyć treści, musi mieć sposób na zgłaszanie obraźliwych materiałów. Musi również umożliwiać użytkownikom blokowanie kont dopuszczających się nadużyć. Jest to duże obciążenie dla małych deweloperów. Muszą oni teraz integrować API do moderacji lub zatrudniać ręcznych moderatorów, aby spełnić wytyczne. Tworzy to barierę wejścia. Paradoksalnie, zasady, które dbają o bezpieczeństwo sklepu, utrudniają również niezależnym deweloperom konkurowanie z dużymi korporacjami, które mają już zespoły moderacyjne.
Za ekranem definicja „obraźliwych treści” ewoluuje. Apple zaktualizowało swoją sekcję prawną, aby wzmocnić zakazy dotyczące aplikacji promujących handel ludźmi lub wykorzystywanie dzieci. Jest to ruch w stronę odpowiedzialności absolutnej. Zaostrzając język, Apple podkreśla swoją rolę jako moralnego strażnika. Rola ta jest kontrowersyjna w społeczności open-source. Zwolennicy otwartych platform argumentują, że system operacyjny powinien być jak media użytkowe – neutralny wobec przesyłanych treści. Apple przyjmuje odwrotny punkt widzenia. Traktują iPhone'a jako wyselekcjonowane doświadczenie, w którym firma jest odpowiedzialna za jakość każdej interakcji. To zastrzeżone podejście jest fundamentem ich modelu biznesowego.
Katalizator AI
Co ciekawe, wysyp tych aplikacji jest bezpośrednim wynikiem demokratyzacji sztucznej inteligencji. Kilka lat temu stworzenie aplikacji typu „nudify” wymagało zaawansowanego zrozumienia sieci neuronowych i floty drogich serwerów. Dziś modele open-source, takie jak Stable Diffusion, są dostępne dla każdego, kto posiada wysokiej klasy laptopa. Deweloperzy mogą wziąć te wstępnie wytrenowane modele i dostroić je do konkretnych, często szkodliwych zadań. Następnie pakują te modele do aplikacji mobilnych. Architektura oprogramowania nowoczesnej aplikacji AI często obejmuje mały interfejs po stronie klienta i potężne API na zapleczu. Ta separacja sprawia, że niezwykle łatwo jest zmienić możliwości aplikacji bez zmiany kodu na urządzeniu.
Jeśli serwer wyśle polecenie „kot”, aplikacja wygląda jak generator zdjęć zwierząt. Jeśli serwer wyśle inne polecenie, wynik zmienia się całkowicie. Ta płynność jest istotą problemu dla recenzentów Apple. Nie recenzują już tylko statycznego fragmentu skompilowanego kodu. Recenzują portal do dynamicznej, stale zmieniającej się usługi w chmurze. W związku z tym proces weryfikacji musi stać się bardziej proaktywny. Apple zasygnalizowało, że będzie usuwać każdą aplikację, która dodaje funkcje nieobecne w wersji przesłanej do recenzji. Sugeruje to przesunięcie w stronę ciągłego monitorowania zamiast jednorazowej kontroli.
Odzyskiwanie kontroli nad naszymi cyfrowymi narzędziami
Ostatecznie te aktualizacje wytycznych służą jako przypomnienie o tym, jak bardzo polegamy na niewidzialnych strażnikach. Ufamy, że mały niebieski znaczek lub przycisk „Pobierz” oznacza, że oprogramowanie jest bezpieczne. To zaufanie jest formą cyfrowego tarcia. Kiedy przestajemy kwestionować to, co aplikacja robi pod maską, stajemy się podatni na taktyki „bait-and-switch”. App Store to zadbany ogród, ale nawet w ogrodzie rosną chwasty, które wyglądają jak kwiaty, dopóki nie zakwitną. Odpowiedzialność za umiejętności cyfrowe spada na użytkownika. Musimy obserwować, jak nasze aplikacje zmieniają się w czasie. Jeśli kalkulator nagle prosi o dostęp do biblioteki zdjęć, jest to sygnał ostrzegawczy. Jeśli edytor zdjęć potrzebuje stałego połączenia z Internetem do wykonywania podstawowych zadań, logika prawdopodobnie odbywa się na zdalnym serwerze, którego nie widzimy.
Ta aktualizacja jest krokiem w stronę przejrzystości, ale nie jest ostatecznym rozwiązaniem. Dopóki oprogramowanie jest dynamiczne, będą istniały sposoby na ukrycie jego prawdziwych intencji. Powinniśmy postrzegać nasze smartfony nie jako statyczne urządzenia, ale jako ewoluujące ekosystemy. Kwestionuj uprawnienia, których udzielasz. Czytaj notatki o aktualizacjach, gdy zachowanie aplikacji wydaje się inne. Celem społeczeństwa biegłego technologicznie nie jest tylko posiadanie najpotężniejszych narzędzi. Celem jest zrozumienie mechaniki tych narzędzi na tyle dobrze, by wiedzieć, kiedy są one wykorzystywane przeciwko nam.
Źródła
- Apple Developer Documentation: App Store Review Guidelines Update Oct 2026
- Tech Transparency Project: Report on Generative AI Apps in Mobile Storefronts
- Office of the San Francisco City Attorney: Press Release regarding David Chiu's order to Apple and Google
- Apple Newsroom: 2025 App Store Fraud Prevention Report
Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
