Die Illusion des sauberen App Stores
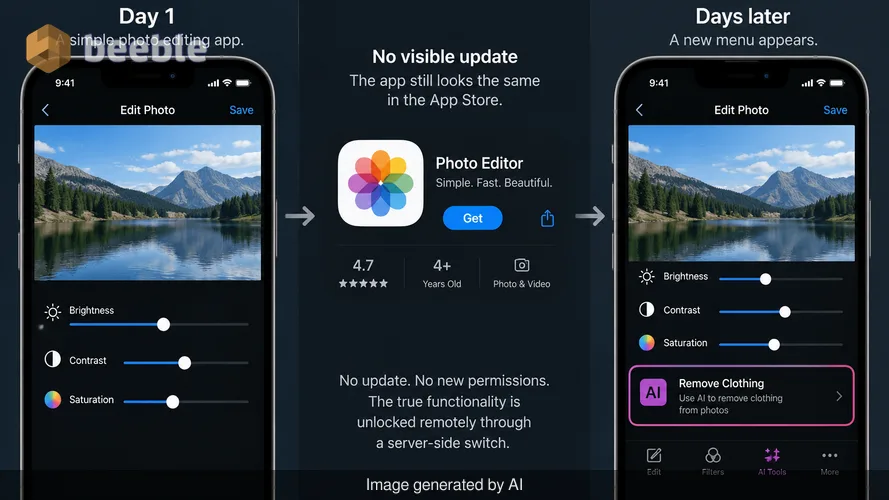
Ein Benutzer lädt ein einfaches Bildbearbeitungsprogramm aus dem App Store herunter. Die Benutzeroberfläche ist simpel. Sie verfügt über drei Schieberegler für Helligkeit, Kontrast und Sättigung. Mehrere Tage lang funktioniert die App genau so, wie es die Beschreibung verspricht. Dann, ohne ein sichtbares Update aus dem App Store, verschiebt sich das Layout. Ein neues Menü erscheint. Dieses Menü bietet ein Werkzeug an, um Kleidung mithilfe von generativer künstlicher Intelligenz von Fotos zu entfernen. Dies ist der sogenannte „Bait-and-Switch“ – ein Lockvogelangebot. Das harmlose Dienstprogramm war ein Trojanisches Pferd. Es umging den ursprünglichen Überprüfungsprozess, indem es seine wahre Funktionalität hinter einem serverseitigen Schalter verbarg. Diese spezifische Täuschung ist das Ziel der neuesten Aktualisierung der Entwicklerrichtlinien von Apple.
Die Mechanik der versteckten Nutzlast
Hinter den Kulissen nutzen diese Anwendungen eine Technik, die als Remote-Konfiguration oder „Feature Flagging“ bekannt ist. Dies ist eine Standardpraxis in der professionellen Softwareentwicklung. Der großzügige Einsatz von Feature-Flags ermöglicht es Entwicklern, neue Layouts an einem kleinen Prozentsatz von Benutzern zu testen oder eine fehlerhafte Funktion abzuschalten, ohne die App erneut vollständig einreichen zu müssen. In einem legitimen Kontext ist dies ein Werkzeug für Stabilität. In den Händen böswilliger Akteure ist es eine Tarnung. Die bei den Apple-Prüfern eingereichte App enthält ruhenden Code. Dieser Code wird erst aktiviert, wenn die App ein bestimmtes Signal vom Server des Entwicklers erhält. Da sich der Prüfer in einem Unternehmensnetzwerk in Cupertino befindet, sendet der Server die „sichere“ Version der Schnittstelle. Sobald die App auf tausenden Geräten im Einsatz ist, legt der Server den Schalter um, um die verbotenen Inhalte freizugeben.
Apples aktualisierte Richtlinien verbieten dieses Verhalten nun ausdrücklich. Die Richtlinie besagt, dass Apps, die versteckte oder undokumentierte Funktionen enthalten, verboten sind. Dies schließt jede App ein, die ihren Zweck während der Überprüfungsphase falsch darstellt. Technisch gesehen ist dies eine Reaktion auf die zunehmende Flut von „Nudification“-Software. Diese Werkzeuge nutzen Deep-Learning-Modelle, um realistische, aber gefälschte Bilder zu synthetisieren. Indem sie sich als reguläre Dienstprogramme tarnen, umgehen diese Apps die Sicherheitsfilter, die normalerweise anstößige Inhalte abfangen. Historisch gesehen hat sich der App Store auf eine Kombination aus automatisierter statischer Analyse und menschlichen Prüfern verlassen. Die automatisierten Tools suchen nach bekannten bösartigen Bibliotheken oder privaten API-Aufrufen. Die menschlichen Prüfer kontrollieren die Benutzeroberfläche auf Richtlinienverstöße. Der Bait-and-Switch-Exploit hebelt beide Ebenen aus, indem er sicherstellt, dass die anstößige Logik entweder aus der Cloud nachgeladen oder erst freigeschaltet wird, nachdem der Mensch seine Prüfung abgeschlossen hat.
Der Blick auf die gesamte Branche
Dieser Richtlinienwechsel ist Teil einer größeren Spannung zwischen Tech-Giganten und lokalen Regulierungsbehörden. Im Juli wies der Stadtanwalt von San Francisco, David Chiu, sowohl Apple als auch Google an, Nudification-Apps aus ihren Stores zu entfernen. Die Stadt beschuldigte diese Unternehmen, durch Store-Gebühren von der Ausbeutung anderer zu profitieren. Dieser rechtliche Druck fiel mit einem Bericht des Tech Transparency Project zusammen. Der Bericht war eine detaillierte Analyse darüber, wie diese Apps oft Bewertungen tragen, die suggerieren, sie seien für Minderjährige geeignet. Dies deutet auf ein Versagen der Metadaten-Labels hin, die Eltern zur Beurteilung der Sicherheit verwenden. Wenn ein Werkzeug zur Erstellung nicht einvernehmlicher Bilder als „Foto und Video“-Dienstprogramm für Kinder ab vier Jahren gekennzeichnet ist, ist das System zusammengebrochen.
Apple gab bekannt, dass sein Überprüfungsprozess im vergangenen Jahr über 150.000 Apps daran gehindert hat, die Nutzer zu erreichen. Zudem wurden 193.000 Entwicklerkonten wegen Betrugs und Missbrauchs entfernt. Diese Zahlen sind gewaltig. Dennoch deutet die Existenz dieser Nudify-Apps darauf hin, dass selbst eine hundert Milliarden Dollar schwere Infrastruktur blinde Flecken hat. Der Prüfprozess im App Store gleicht dem Bauaufsichtsamt einer Stadt. Er kann die Blaupausen und den ursprünglichen Bau kontrollieren. Es fällt ihm jedoch schwerer zu überwachen, was hinter verschlossenen Türen passiert, sobald die Mieter eingezogen sind. Da generative KI immer kompakter und effizienter wird, wächst die Fähigkeit, leistungsstarke, anstößige Modelle in kleinen App-Paketen zu verstecken.
Die technischen Schulden der Moderation
In der Praxis verlangt Apple nun von Entwicklern von Apps mit nutzergenerierten Inhalten die Implementierung einer robusten Filterung. Diese Anforderung umfasst mehr als nur die Bait-and-Switch-Apps. Jede App, die es Nutzern ermöglicht, Inhalte hochzuladen oder zu erstellen, muss eine Möglichkeit bieten, anstößiges Material zu melden. Sie muss es den Nutzern zudem ermöglichen, missbräuchliche Konten zu blockieren. Dies ist ein erheblicher Aufwand für kleine Entwickler. Sie müssen nun Moderations-APIs integrieren oder manuelle Moderatoren einstellen, um die Richtlinien zu erfüllen. Dies schafft eine Markteintrittsbarriere. Paradoxerweise machen die Regeln, die den Store sicher halten, es unabhängigen Entwicklern schwerer, mit großen Konzernen zu konkurrieren, die bereits über Moderationsteams verfügen.
Hinter dem Bildschirm entwickelt sich die Definition von „anstößigem Inhalt“ weiter. Apple hat seinen rechtlichen Abschnitt aktualisiert, um Verbote von Apps zu verstärken, die Menschenhandel oder die Ausbeutung von Kindern fördern. Dies ist ein Schritt in Richtung absoluter Haftung. Durch die Verschärfung der Sprache unterstreicht Apple seine Rolle als moralischer Torwächter. Diese Rolle ist in der Open-Source-Community umstritten. Befürworter offener Plattformen argumentieren, dass das Betriebssystem wie ein Versorgungsunternehmen sein sollte – neutral gegenüber den Inhalten, die es transportiert. Apple vertritt die gegenteilige Ansicht. Sie betrachten das iPhone als ein kuratiertes Erlebnis, bei dem das Unternehmen für die Qualität jeder Interaktion verantwortlich ist. Dieser proprietäre Ansatz ist das Fundament ihres Geschäftsmodells.
Der KI-Katalysator
Interessanterweise ist der Anstieg dieser Apps ein direktes Ergebnis der Demokratisierung künstlicher Intelligenz. Vor einigen Jahren erforderte die Erstellung einer Nudify-App ein ausgefeiltes Verständnis neuronaler Netze und eine Flotte teurer Server. Heute stehen Open-Source-Modelle wie Stable Diffusion jedem zur Verfügung, der einen leistungsstarken Laptop besitzt. Entwickler können diese vortrainierten Modelle nehmen und sie für spezifische, oft schädliche Aufgaben feinabstimmen. Anschließend verpacken sie diese Modelle in mobile Apps. Die Softwarearchitektur einer modernen KI-App besteht oft aus einer kleinen clientseitigen Schnittstelle und einer leistungsstarken Backend-API. Diese Trennung macht es bemerkenswert einfach, die Fähigkeiten der App zu ändern, ohne den Code auf dem Gerät zu ändern.
Wenn der Server einen „Katzen“-Prompt sendet, sieht die App wie ein Haustier-Fotogenerator aus. Wenn der Server einen anderen Prompt sendet, ändert sich die Ausgabe vollständig. Diese Fluidität ist der Kern des Problems für Apples Prüfer. Sie prüfen nicht mehr nur ein statisches Stück kompilierten Codes. Sie prüfen ein Portal zu einem dynamischen, sich ständig ändernden Cloud-Dienst. Folglich muss der Überprüfungsprozess proaktiver werden. Apple hat angedeutet, dass sie jede App entfernen werden, die Funktionen hinzufügt, die in der zur Überprüfung eingereichten Version nicht vorhanden waren. Dies deutet auf einen Wechsel hin zu einer fortlaufenden Überwachung statt einer einmaligen Prüfung hin.
Die Kontrolle über unsere digitalen Werkzeuge zurückgewinnen
Letztendlich dienen diese Richtlinien-Updates als Erinnerung daran, wie sehr wir uns auf unsichtbare Torwächter verlassen. Wir vertrauen darauf, dass das kleine blaue Häkchen oder die Schaltfläche „Laden“ bedeutet, dass eine Software sicher ist. Dieses Vertrauen ist eine Form digitaler Reibung. Wenn wir aufhören zu hinterfragen, was eine App hinter den Kulissen tut, werden wir anfällig für diese Bait-and-Switch-Taktiken. Der App Store ist ein kuratierter Garten, aber selbst ein Garten hat Unkraut, das wie Blumen aussieht, bis es blüht. Die Verantwortung für die digitale Kompetenz fällt auf den Nutzer zurück. Wir müssen beobachten, wie sich unsere Apps im Laufe der Zeit verändern. Wenn ein Taschenrechner plötzlich Zugriff auf Ihre Fotomediathek verlangt, ist das ein Warnsignal. Wenn ein Fotoeditor eine dauerhafte Internetverbindung benötigt, um grundlegende Aufgaben auszuführen, findet die Logik wahrscheinlich auf einem entfernten Server statt, den Sie nicht sehen können.
Dieses Update ist ein Schritt in Richtung Transparenz, aber es ist keine endgültige Lösung. Solange Software dynamisch ist, wird es Wege geben, ihre wahre Absicht zu verbergen. Wir sollten unsere Smartphones nicht als statische Geräte betrachten, sondern als sich entwickelnde Ökosysteme. Hinterfragen Sie die Berechtigungen, die Sie erteilen. Lesen Sie die Update-Notizen, wenn sich das Verhalten einer App anders anfühlt. Das Ziel einer technologisch versierten Gesellschaft ist nicht nur, die leistungsfähigsten Werkzeuge zu besitzen. Das Ziel ist es, die Mechanik dieser Werkzeuge gut genug zu verstehen, um zu wissen, wann sie gegen uns eingesetzt werden.
Quellen
- Apple Developer Documentation: App Store Review Guidelines Update Oct 2026
- Tech Transparency Project: Report on Generative AI Apps in Mobile Storefronts
- Office of the San Francisco City Attorney: Press Release regarding David Chiu's order to Apple and Google
- Apple Newsroom: 2025 App Store Fraud Prevention Report
Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
