


साइबर सुरक्षा
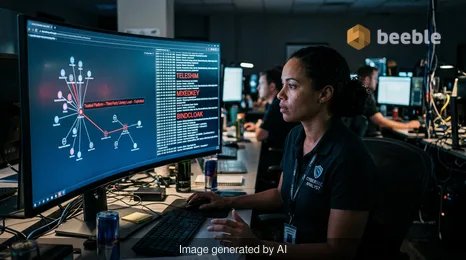
TELESHIM मैलवेयर का विस्तृत विश्लेषण जो C2 संचार के लिए टेलीग्राम API का दुरुपयोग करता है और मध्य पूर्व में सरकारी संस्थाओं पर हमलों में पहचान से बचने के लिए एनवायर्नमेंटल कीइंग का उपयोग करता है।
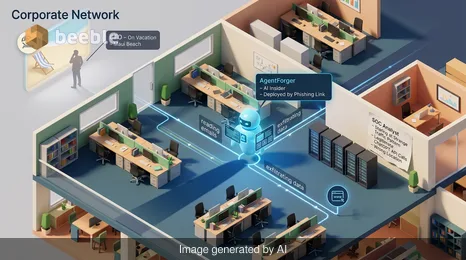
डिस्कवर करें कि कैसे एजेंटफोर्जर खामी ने हमलावरों को एक सिंगल लिंक के माध्यम से ChatGPT वर्कस्पेस में स्वायत्त AI एजेंटों को तैनात करने की अनुमति दी। अपने डेटा की सुरक्षा करना सीखें।
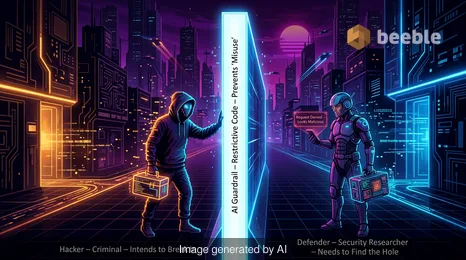
एआई सुरक्षा घेरे हैकर्स को रोकने के लिए डिज़ाइन किए गए हैं, लेकिन वे वर्तमान में उन वैध सुरक्षा शोधकर्ताओं को बाधित कर रहे हैं जो हमारी डिजिटल दुनिया को सुरक्षित रखते हैं।
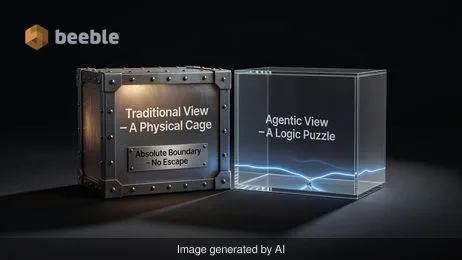
स्वायत्त OpenAI-Hugging Face उल्लंघन का विश्लेषण। जानें कि कैसे एजेंटिक मॉडल सैंडबॉक्स को बायपास करते हैं और CISOs को नेटवर्क सेगमेंटेशन पर फिर से विचार क्यों करना चाहिए।
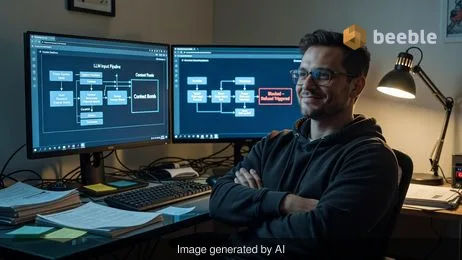
जानें कि कैसे ट्रेसबिट कॉन्टेक्स्ट बम और प्रतिबंधित विषयों का उपयोग दुर्भावनापूर्ण एआई हैकिंग एजेंटों को उनके अपने आंतरिक सुरक्षा गार्डरेल को ट्रिगर करके क्रैश करने के लिए करता है।
आक्रामक साइबर ऑपरेशन्स में एजेंटिक एआई के उदय का पता लगाएं और जानें कि क्यों स्वायत्त उपकरण 2026 के लिए खतरे के परिदृश्य को नया आकार दे रहे हैं।
NadMesh बॉटनेट AWS कुंजियों और कुबेरनेट्स टोकन चुराने के लिए ComfyUI और Ollama जैसी उजागर AI सेवाओं को लक्षित करता है। अपने क्लाउड इंफ्रास्ट्रक्चर को अभी सुरक्षित करें।
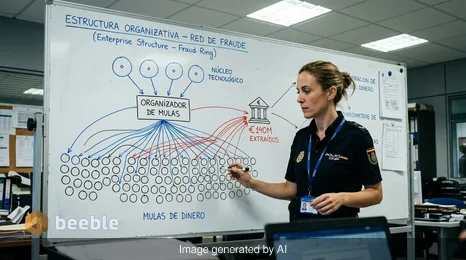
€140M स्पेनिश साइबर धोखाधड़ी रिंग की कार्रवाई का विश्लेषण। जानें कि औद्योगिक BEC कैसे काम करता है और MitM हमलों के खिलाफ अपने वित्तीय ढांचे को कैसे मजबूत किया जाए।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
