


Kiberdrošība
Padziļināta analīze par TELESHIM ļaunatūru, kas ļaunprātīgi izmanto Telegram API C2 saziņai un izmanto vides atslēgu piesaisti, lai izvairītos no atklāšanas uzbrukumos Tuvo Austrumu valdības iestādēm.
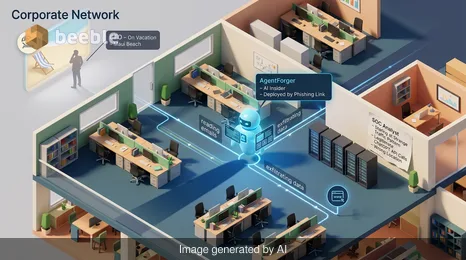
Uzziniet, kā AgentForger kļūda ļāva uzbrucējiem izvietot autonomus AI aģentus ChatGPT darbvietās, izmantojot vienu saiti. Uzziniet, kā aizsargāt savus datus.
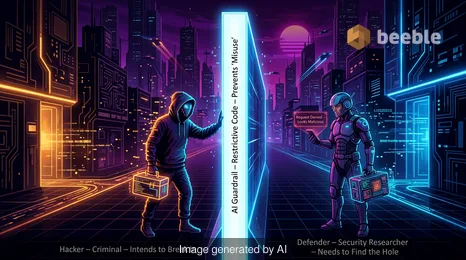
MI aizsargmūri ir paredzēti hakeru apturēšanai, taču tie pašlaik kavē leģitīmos drošības pētniekus, kuri sargā mūsu digitālo pasauli.
Autonomā OpenAI-Hugging Face drošības pārkāpuma analīze. Uzziniet, kā aģentu modeļi apiet smilškastes un kāpēc CISO ir jāpārskata tīkla segmentācija.
Uzziniet, kā Tracebit izmanto konteksta bumbas un aizliegtas tēmas, lai apturētu ļaundabīgus MI hakeru aģentus, iedarbinot to iekšējos drošības mehānismus.
Izpētiet aģentorientētā MI (Agentic AI) pieaugumu ofensīvajās kiberoperācijās un to, kāpēc autonomie rīki pārveido draudu ainavu 2026. gadam.
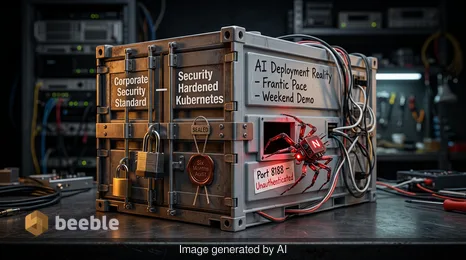
NadMesh botnets mērķē uz atklātiem AI pakalpojumiem, piemēram, ComfyUI un Ollama, lai nozagtu AWS atslēgas un Kubernetes marķierus. Aizsargājiet savu mākoņa infrastruktūru tūlīt.
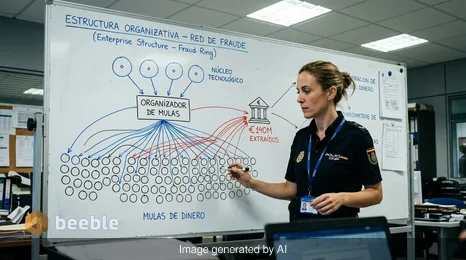
Analīze par 140 miljonu eiro vērtā Spānijas kiberkrāpniecības tīkla likvidēšanu. Uzziniet, kā darbojas industrializēta BEC krāpšana un kā nostiprināt finanšu arhitektūru pret MitM uzbrukumiem.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
