


साइबर सुरक्षा
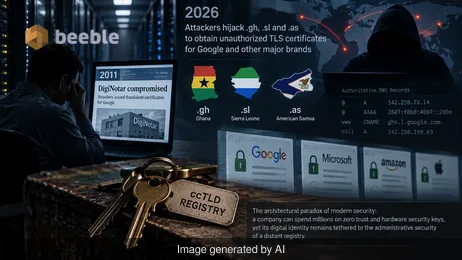
हमलावरों ने गूगल और अन्य वैश्विक ब्रांडों के लिए अनधिकृत TLS सर्टिफिकेट जारी करने के लिए .gh, .sl, और .as कंट्री कोड टॉप-लेवल डोमेन को हाईजैक कर लिया।

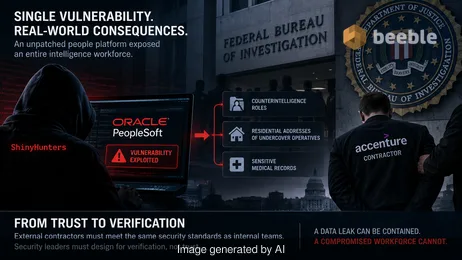
एक्सेंचर और ओरेकल पीपुलसॉफ्ट से जुड़े एफबीआई उल्लंघन का विश्लेषण। तीसरे पक्ष के जोखिम को कम करने और माइक्रोसेगमेंटेशन लागू करने की रणनीतियाँ।
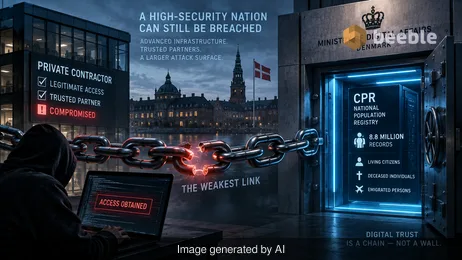
तीसरे पक्ष के विक्रेता के माध्यम से 8.8 मिलियन लोगों को प्रभावित करने वाले 2026 डेनमार्क CPR उल्लंघन का विश्लेषण। जानें कि आपूर्ति श्रृंखला जोखिम राष्ट्रीय सुरक्षा को कैसे प्रभावित करते हैं।
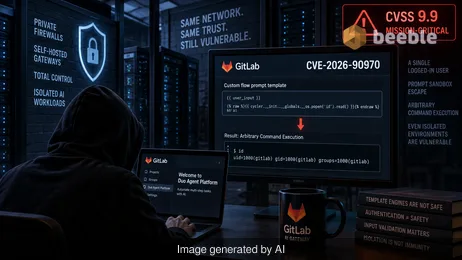
GitLab ने AI गेटवे में 9.9 CVSS खामी, CVE-2026-90970 के लिए एक महत्वपूर्ण पैच जारी किया। जानें कि अपने स्व-होस्ट किए गए सर्वर को कमांड निष्पादन से कैसे सुरक्षित रखें।
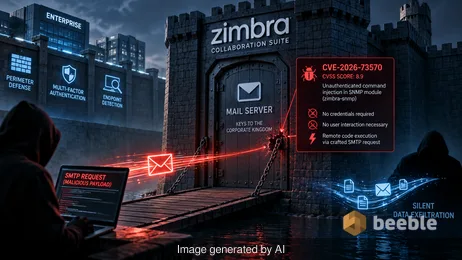
जिम्ब्रा कोलैबोरेशन सूट में एक अनऑथेंटिकेटेड कमांड इंजेक्शन दोष, CVE-2026-73570 का विश्लेषण, जिसका उपयोग वेब शेल तैनात करने और क्रेडेंशियल चुराने के लिए किया गया।
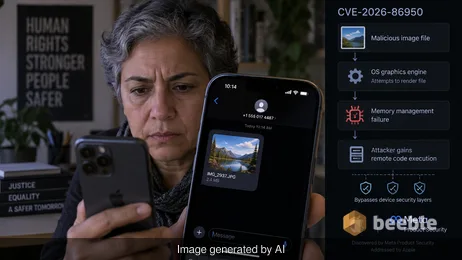
Apple ने CVE-2026-86950 को पैच किया, जो लक्षित हमलों में इस्तेमाल किया गया एक CoreGraphics दोष है। जानें कि यह आउट-ऑफ-बाउंड्स राइट iOS और macOS उपकरणों को कैसे प्रभावित करता है।
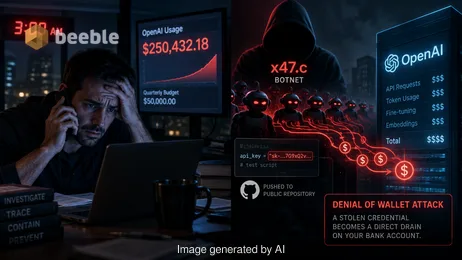
जानें कि कैसे x47.c बॉटनेट AI API ड्रेनिंग का उपयोग करके वित्तीय नुकसान पहुँचाता है और Denial of Wallet हमलों से अपने OpenAI और xAI क्रेडिट को कैसे सुरक्षित रखें।
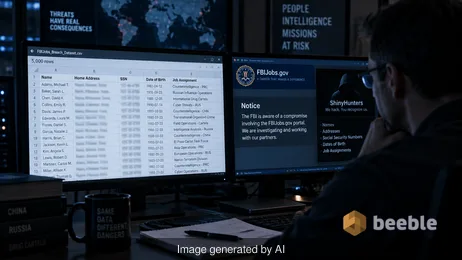
ShinyHunters एफबीआई डेटा उल्लंघन का एक विश्लेषण, जिसमें खुलासा किया गया है कि कैसे एक भर्ती पोर्टल लीक ने जवाबी जासूसी एजेंटों की पहचान और भूमिकाओं को उजागर किया।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
