


Kiberdrošība
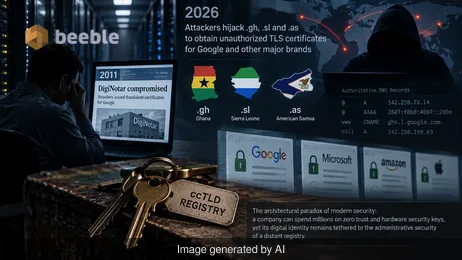
Uzbrucēji nolaupīja .gh, .sl un .as valstu kodu augšējā līmeņa domēnus, lai izsniegtu neautorizētus TLS sertifikātus Google un citiem globāliem zīmoliem.

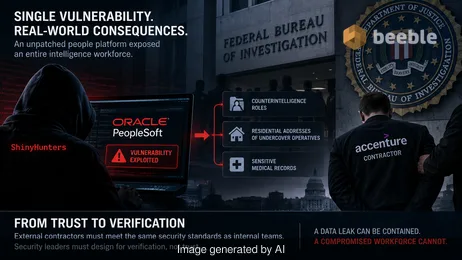
FIB datu aizsardzības pārkāpuma analīze, kurā iesaistīti Accenture un Oracle PeopleSoft. Stratēģijas trešo pušu risku mazināšanai un mikrosegmentācijas ieviešanai.
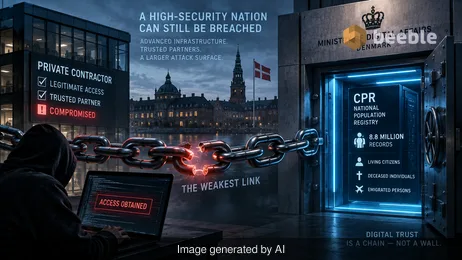
Analīze par 2026. gada Dānijas CPR datu noplūdi, kas skāra 8,8 miljonus cilvēku caur trešās puses piegādātāju. Uzziniet, kā piegādes ķēdes riski ietekmē valsts drošību.
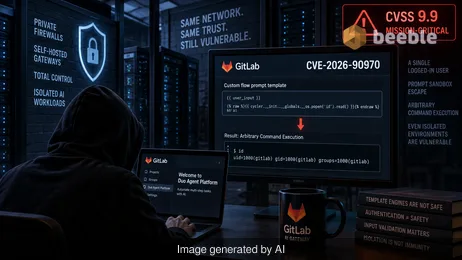
GitLab izlaida kritisku ielāpu CVE-2026-90970 — 9,9 CVSS kļūdai AI Gateway. Uzziniet, kā aizsargāt savu pašmitināto serveri no komandu izpildes.
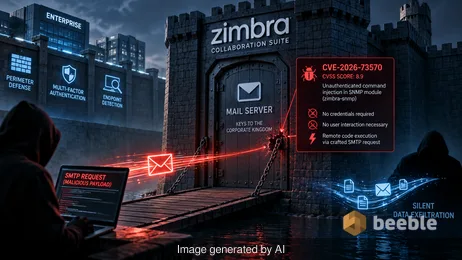
CVE-2026-73570 analīze: neautentificēta komandu injekcijas kļūda Zimbra Collaboration Suite, kas izmantota tīmekļa čaulu izvietošanai un kredenciāļu zagšanai.
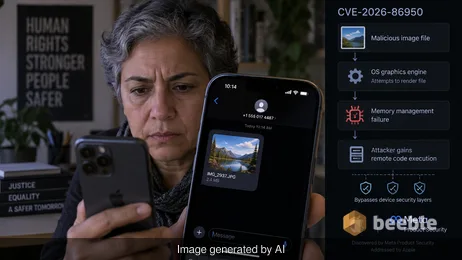
Apple novērš CVE-2026-86950, CoreGraphics kļūdu, kas izmantota mērķētos uzbrukumos. Uzziniet, kā šī ārpus robežu rakstīšana ietekmē iOS un macOS ierīces.
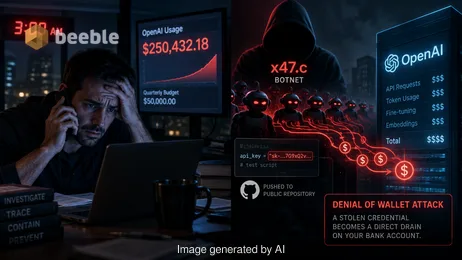
Uzziniet, kā x47.c botnet izmanto AI API iztukšošanu, lai radītu finansiālus zaudējumus, un kā aizsargāt OpenAI un xAI kredītus no Denial of Wallet uzbrukumiem.
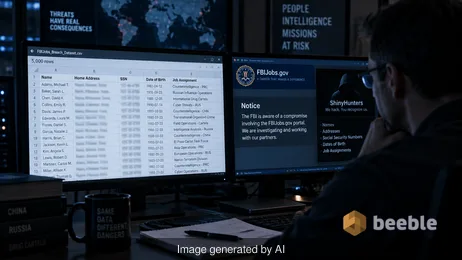
ShinyHunters FIB datu aizsardzības pārkāpuma analīze, atklājot, kā personāla atlases portāla noplūde atmaskoja pretizlūkošanas aģentu identitātes un lomas.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
