


#bezpieczenstwoai - Beeble Blog - Page 2
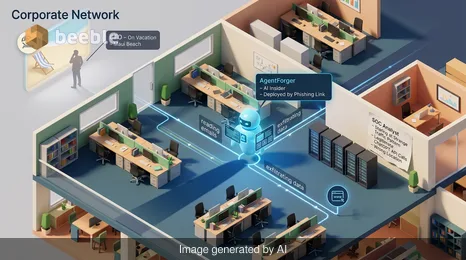
Dowiedz się, jak błąd AgentForger umożliwił atakującym wdrażanie autonomicznych agentów AI w obszarach roboczych ChatGPT za pomocą jednego linku. Poznaj sposoby ochrony swoich danych.

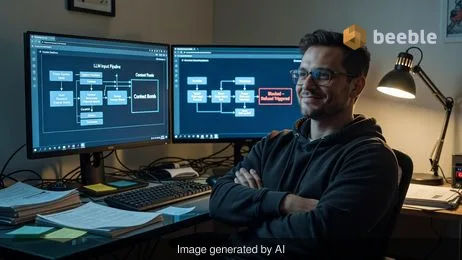
Dowiedz się, jak firma Tracebit wykorzystuje bomby kontekstowe i zakazane tematy do unieszkodliwiania złośliwych agentów AI poprzez aktywację ich wewnętrznych barier bezpieczeństwa.
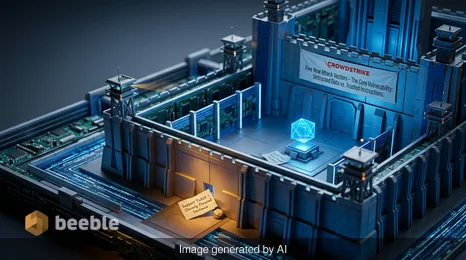
CrowdStrike ujawnia pięć nowych technik prompt injection w AI. Dowiedz się, jak kognitywne tłumienie i dekompozycja ładunku zagrażają korporacyjnym wdrożeniom LLM.

Współzałożyciel Perplexity, Andy Konwinski, ostrzega, że bezpieczeństwo AI jest wykorzystywane do centralizacji władzy i blokowania modeli granicznych przed niezależnymi badaczami.

Były inżynier xAI, Devin Kim, pozywa firmę AI Elona Muska, twierdząc, że został zwolniony za zgłaszanie obaw dotyczących bezpieczeństwa Groka. Dowiedz się więcej o ochronie sygnalistów w branży technologicznej.

Anthropic wzywa Kongres do wprowadzenia obowiązkowych testów bezpieczeństwa AI i nadzoru federalnego, aby ustabilizować rynek przed ogromną pierwszą ofertą publiczną.
Sam Altman nakreśla trzecią fazę OpenAI: uczynienie AI tak powszechną jak elektryczność, podczas gdy firma zmierza w stronę poufnego wniosku o debiut giełdowy w 2026 roku.
OpenAI wprowadza tryb blokady (Lockdown Mode), aby chronić użytkowników ChatGPT przed atakami typu prompt injection i eksfiltracją danych. Dowiedz się, jak to ustawienie zabezpiecza wrażliwe dane.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
