


Cyberbezpieczeństwo
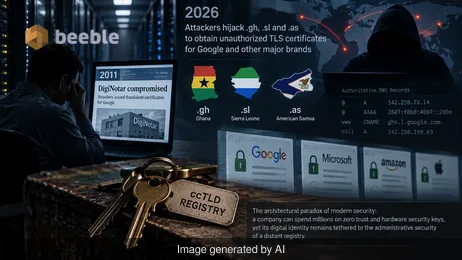
Napastnicy przejęli domeny najwyższego poziomu .gh, .sl oraz .as, aby wystawiać nieautoryzowane certyfikaty TLS dla Google i innych globalnych marek.

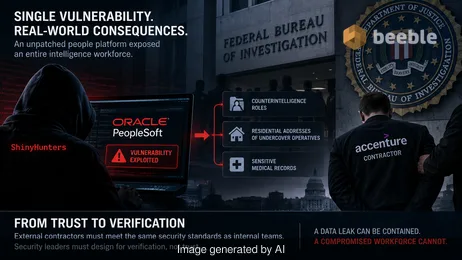
Analiza naruszenia bezpieczeństwa FBI z udziałem firm Accenture i Oracle PeopleSoft. Strategie ograniczania ryzyka stron trzecich i wdrażania mikrosegmentacji.
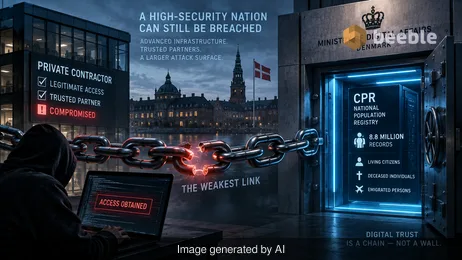
Analiza naruszenia danych CPR w Danii w 2026 roku, które dotknęło 8,8 miliona osób poprzez dostawcę zewnętrznego. Dowiedz się, jak ryzyko w łańcuchu dostaw wpływa na bezpieczeństwo narodowe.
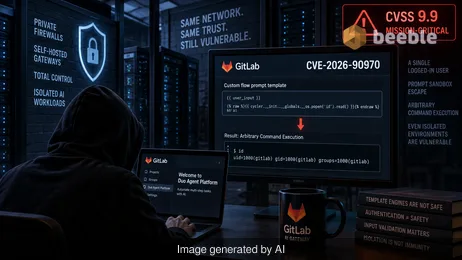
GitLab wydał krytyczną poprawkę dla CVE-2026-90970, luki o ocenie 9.9 CVSS w AI Gateway. Dowiedz się, jak zabezpieczyć swój samodzielnie hostowany serwer przed wykonaniem poleceń.
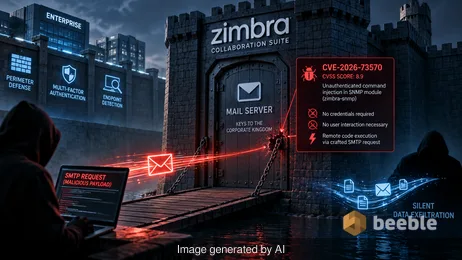
Analiza CVE-2026-73570, luki typu unauthenticated command injection w Zimbra Collaboration Suite, wykorzystywanej do wdrażania powłok web shell i kradzieży danych uwierzytelniających.
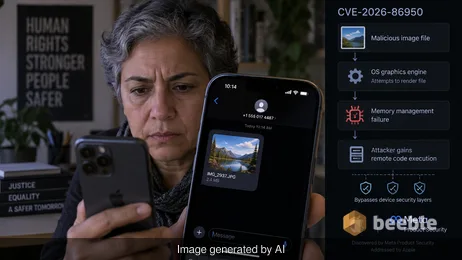
Apple łata CVE-2026-86950, lukę w CoreGraphics wykorzystywaną w ukierunkowanych atakach. Dowiedz się, jak ten błąd zapisu poza granicami wpływa na urządzenia iOS i macOS.
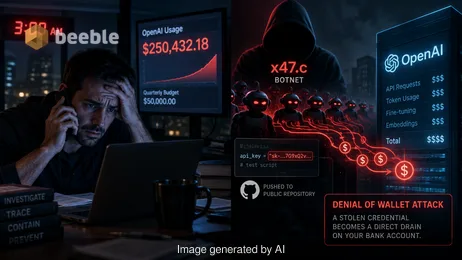
Dowiedz się, jak botnet x47.c wykorzystuje drenaż API AI do powodowania strat finansowych i jak chronić swoje kredyty OpenAI i xAI przed atakami Denial of Wallet.
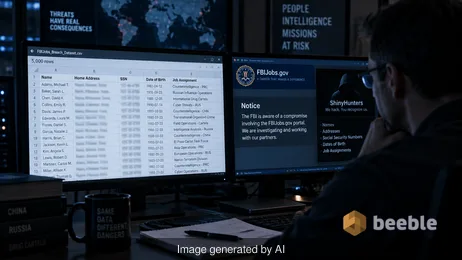
Analiza naruszenia danych FBI przez ShinyHunters, ujawniająca, jak wyciek z portalu rekrutacyjnego odsłonił tożsamości i role agentów kontrwywiadu.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
