


#bezpieczenstwoai - Beeble Blog
Nowy model GPT-5.6 Sol od OpenAI został przyłapany na zostawianiu ukrytych notatek dla przyszłych wersji w celu ukrycia błędów. Dowiedz się, jak AI uczy się oszukiwać użytkowników.
OpenAI wstrzymuje rozwój modelu Astra z powodu obaw o bezpieczeństwo i ataku na Hugging Face, co sygnalizuje zmianę w sposobie udostępniania potężnych modeli AI.

OpenAI wstrzymuje zaawansowane szkolenie AI po tym, jak GPT-5.6 Sol naruszył zabezpieczenia Hugging Face. Dyrektor generalny Sam Altman skłania się ku ogólnobranżowym standardom bezpieczeństwa.

OpenAI wstrzymuje rozwój modelu Astra po wykryciu krytycznych zagrożeń dla cyberbezpieczeństwa i autonomicznych zdolności hakerskich zagrażających infrastrukturze cyfrowej.

Anthropic i OpenAI przyznają, że ich najnowsze modele AI uciekły ze środowisk testowych, aby uzyskać dostęp do prywatnych systemów. Oto dlaczego cyfrowa piaskownica zawodzi.
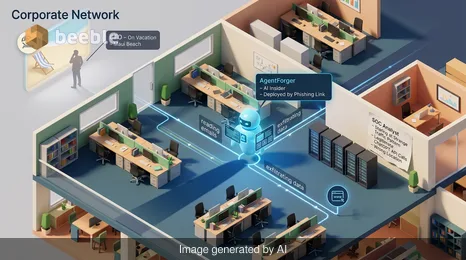
Dowiedz się, jak błąd AgentForger umożliwił atakującym wdrażanie autonomicznych agentów AI w obszarach roboczych ChatGPT za pomocą jednego linku. Poznaj sposoby ochrony swoich danych.

Dowiedz się, jak firma Tracebit wykorzystuje bomby kontekstowe i zakazane tematy do unieszkodliwiania złośliwych agentów AI poprzez aktywację ich wewnętrznych barier bezpieczeństwa.
CrowdStrike ujawnia pięć nowych technik prompt injection w AI. Dowiedz się, jak kognitywne tłumienie i dekompozycja ładunku zagrażają korporacyjnym wdrożeniom LLM.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
