


#eksploitwebshell - Beeble Blog
Cyberbezpieczeństwo

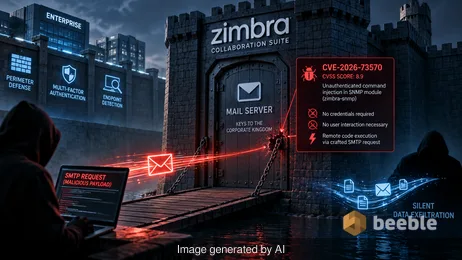
Analiza CVE-2026-73570, luki typu unauthenticated command injection w Zimbra Collaboration Suite, wykorzystywanej do wdrażania powłok web shell i kradzieży danych uwierzytelniających.
Alexey Drobyshev
1 października 2026



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne kontoDomeny niestandardowe
Pamięć masowa do 1 TB
Zaawansowane udostępnianie
Kompleksowe szyfrowanie
Samoniszczące się wiadomości e-mail
Domeny niestandardowe
Pamięć masowa do 1 TB
Zaawansowane udostępnianie
Kompleksowe szyfrowanie
Samoniszczące się wiadomości e-mail

