


Jak opcjonalny pakiet SNMP otworzył tylne drzwi do globalnych serwerów pocztowych

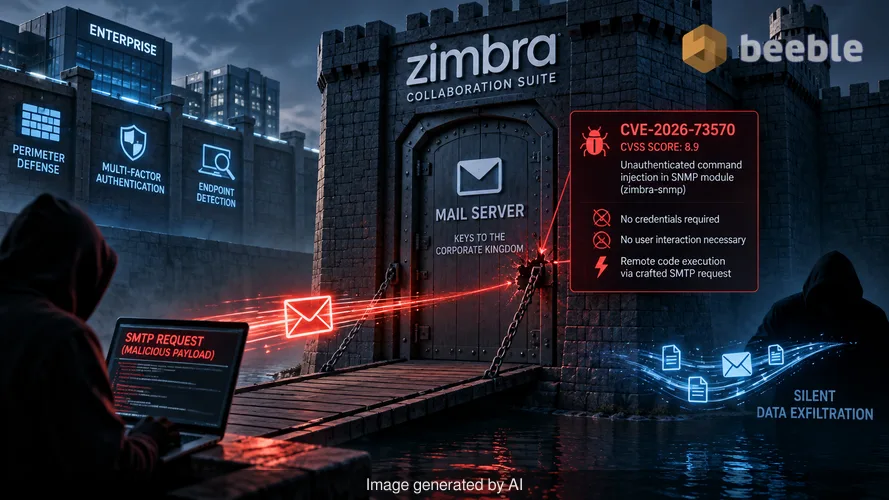
Przedsiębiorstwa wydają miliony dolarów na obronę obwodową, uwierzytelnianie wieloskładnikowe i zaawansowane wykrywanie punktów końcowych. Traktują serwer pocztowy jak ufortyfikowany skarbiec, ponieważ zawiera on klucze do królestwa korporacyjnego. Jednak pojedyncza luka typu unauthenticated command injection w opcjonalnym komponencie udowodniła niedawno, że nawet najdroższa cyfrowa fosa zawodzi, gdy most zwodzony ma wadliwy zatrzask. Oto paradoks architektoniczny nowoczesnego bezpieczeństwa poczty. System zaprojektowany w celu ułatwienia komunikacji staje się głównym wektorem cichej eksfiltracji danych z powodu jednego zaniedbanego pakietu.
Microsoft Security Research zidentyfikował niedawno kampanię wymierzoną w instancje Zimbra Collaboration Suite (ZCS). Atakujący wykorzystali CVE-2026-73570, lukę o wyniku CVSS 8.9. Błąd ten występuje w module powiadomień Simple Network Management Protocol (SNMP). Gdy serwer ma zainstalowany pakiet zimbra-snmp, atakujący może wysłać specjalnie przygotowane żądanie SMTP, aby wywołać zdalne wykonanie kodu. Nie są wymagane żadne dane uwierzytelniające. Nie jest konieczna żadna interakcja z użytkownikiem. Serwer po prostu przetwarza wiadomość e-mail i przekazuje kontrolę przeciwnikowi.
Mechanizm cichej iniekcji
Kulisy luki wynikają ze sposobu, w jaki Zimbra obsługuje powiadomienia SNMP. Simple Network Management Protocol to standard branżowy służący do monitorowania urządzeń sieciowych, ale w tym kontekście działa on jak cyfrowy koń trojański. Luka pozwala atakującemu na wstrzykiwanie poleceń systemu operacyjnego poprzez proces dostarczania poczty. Wysyłając złośliwą wiadomość SMTP, aktor zmusza usługę Zimbra do wykonania dowolnego kodu z uprawnieniami konta zimbra.
W zeszłym tygodniu przeanalizowałem łańcuch exploitów z zaufanym źródłem w szyfrowanym PGP wątku w aplikacji Signal. To prostota wykonania sprawia, że jest to tak niebezpieczne. Na poziomie architektonicznym serwer pocztowy oczekuje, że protokół SMTP będzie ściśle obsługiwał trasowanie wiadomości. Nie spodziewa się, że wiadomość ta wejdzie w interakcję z podstawowymi narzędziami zarządzania systemem operacyjnym. Gdy pakiet zimbra-snmp jest aktywny, granica między warstwą aplikacji a systemem operacyjnym zaciera się. W rezultacie atakujący natychmiast zyskuje punkt zaczepienia bez konieczności omijania ani jednego monitu o hasło czy phishingu na pojedynczym pracowniku.
Wyścig z czasem ujawnienia
W wywiadzie zagrożeń czas jest wszystkim. Zimbra wydała poprawkę dla tej luki w wersji 10.1.20 w dniu 20 lipca 2026 r. Jednak publiczne ujawnienie nastąpiło dopiero 13 sierpnia 2026 r. Microsoft zidentyfikował wzrost aktywności w tym konkretnym przedziale czasowym. Między 28 lipca a 7 sierpnia dwa oddzielne narzędzia skanujące zaczęły badać ścieżkę iniekcji. Nie były to przypadkowe próby. Były to precyzyjne walidacje typu out-of-band, mające na celu sprawdzenie, które serwery są podatne, zanim rozpoczął się pełny ataku.
To zachowanie podkreśla reaktywną rzeczywistość wielu działów IT. Atakujący często monitorują wydania poprawek i przeprowadzają analizę różnicową kodu, aby znaleźć naprawioną lukę. Znajdują dziurę, zanim opinia publiczna w ogóle dowie się o jej istnieniu. W tym przypadku atakujący mieli trzytygodniowe okno na działanie w cieniu. Zanim amerykańska agencja CISA (Cybersecurity and Infrastructure Security Agency) dodała tę lukę do swojego katalogu znanych eksploatowanych podatności (Known Exploited Vulnerabilities), szkody w wielu organizacjach zostały już wyrządzone.
Redundancja i trwałość w skrzynce pocztowej
Po udanej eksploatacji atakujący nie ograniczyli się do zabrania kilku plików i ucieczki. Zbudowali sobie dom. Microsoft zaobserwował wdrożenie powłok JSP web shell w ścieżkach aplikacji Jetty oraz mailboxd. Używanie wielu ścieżek to powszechna strategia zapewniania redundancji. Jeśli administrator bezpieczeństwa znajdzie jedną powłokę w standardowym katalogu, może przestać szukać, podczas gdy druga powłoka pozostaje aktywna w mniej oczywistej ścieżce.
Z perspektywy ryzyka, te powłoki web shell zapewniają trwały zdalny dostęp. Aktorzy wykorzystywali te powłoki do eskalacji uprawnień i pobierania dodatkowych złośliwych ładunków za pomocą curl lub wget. Ustanowili również interaktywne powłoki odwrotne (reverse shells), które pozwalają im wpisywać polecenia bezpośrednio na skompromitowanym serwerze. Cel był jasny: całkowita kontrola nad środowiskiem pocztowym. Uzyskali dostęp do danych skrzynek pocztowych, zebrali sekrety uwierzytelniania i stworzyli archiwa poufnej komunikacji do późniejszego transferu. Ten poziom dostępu narusza całą triadę CIA, ponieważ poufność, integralność i dostępność zostają utracone na rzecz atakującego.
Ludzki firewall i granice automatyzacji
Często mówimy o ludzkim firewallu jako głównej obronie przed phishingiem, ale wady techniczne, takie jak CVE-2026-73570, całkowicie usuwają człowieka z tego równania. Administrator może mieć najbardziej świadomy w kwestii bezpieczeństwa personel na świecie, a serwer i tak padnie z powodu działającego w tle pakietu monitorującego. Właśnie dlatego niezbędna jest architektura zero trust. Jeśli wewnętrzna usługa pocztowa jest traktowana tak, jak bramkarz w klubie VIP traktuje gościa — nigdy nie ufając, zawsze weryfikując — ruch boczny (lateral movement) po początkowym kompromitacji jest znacznie trudniejszy.
Mówiąc proaktywnie, pakiet zimbra-snmp jest przykładem „ciemnej materii” sieci korporacyjnej. Jest to opcjonalny komponent, o którego istnieniu wielu administratorów może nawet nie wiedzieć. Jeśli pakiet nie jest niezbędny do codziennych operacji, należy go usunąć, aby zmniejszyć powierzchnię ataku. Każda dodatkowa linia kodu i każde opcjonalne narzędzie to potencjalny punkt wejścia dla uporczywego aktora zagrożeń. Odporna postawa w zakresie bezpieczeństwa wymaga dokładnej wiedzy o tym, co jest zainstalowane i dlaczego się tam znajduje.
Praktyczne kroki w celu odzyskiwania i utwardzania systemu
Jeśli zarządzasz środowiskiem Zimbra, instalacja poprawki to dopiero pierwszy krok. Ponieważ ta luka była wykorzystywana w środowisku rzeczywistym przed publicznym ujawnieniem, czysta poprawka nie gwarantuje czystego serwera. Musisz założyć, że atakujący mógł już ustanowić swoją obecność. Analiza śledcza (forensic analysis) środowiska to jedyny sposób na zapewnienie integralności danych.
Zacznij od przejrzenia pliku "/var/log/zimbra.log". Szukaj nieoczekiwanych restartów usług Zimbra, ponieważ eksploit często wywołuje awarię lub ręczny restart przez atakującego w celu stabilizacji powłok. Szukaj nowych lub zmodyfikowanych plików JSP w katalogach webapps Jetty i mailboxd. Pliki te często mają losowe nazwy lub naśladują legalne pliki systemowe, aby uniknąć wykrycia.
Poza natychmiastowym czyszczeniem, rozważ następujące działania:
- Przeprowadź audyt wszystkich zainstalowanych pakietów Zimbra i usuń zimbra-snmp, jeśli monitorowanie SNMP nie jest wymogiem krytycznym dla misji.
- Wdróż segmentację sieci, aby upewnić się, że serwer pocztowy nie może inicjować połączeń wychodzących do dowolnych adresów IP.
- Wymuś szczegółowe logowanie wszystkich aktywności w wierszu poleceń powiązanych z kontem usługi zimbra.
- Przeprowadź pełny reset poświadczeń dla wszystkich kont administracyjnych, ponieważ sekrety uwierzytelniania były głównym celem podczas zaobserwowanych ataków.
Krajobraz zagrożeń jest coraz bardziej wypełniony aktorami, którzy czekają na lukę między poprawką a publicznym ostrzeżeniem. Jeśli Twój program zarządzania podatnościami reaguje tylko na nagłówki wiadomości, jesteś już w tyle. Prawdziwe bezpieczeństwo dzieje się w cichych momentach między ujawnieniami, kiedy audytujesz swoje konfiguracje i usuwasz niepotrzebne narzędzia, które atakujący uwielbiają wykorzystywać.
Źródła
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Zastrzeżenie: Niniejszy artykuł służy wyłącznie celom informacyjnym i edukacyjnym i nie zastępuje profesjonalnego audytu cyberbezpieczeństwa ani usługi reagowania na incydenty.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
