


Išėmimo įšaldymo anatomija: kai užsitrenkia stiklinis banko skliautas
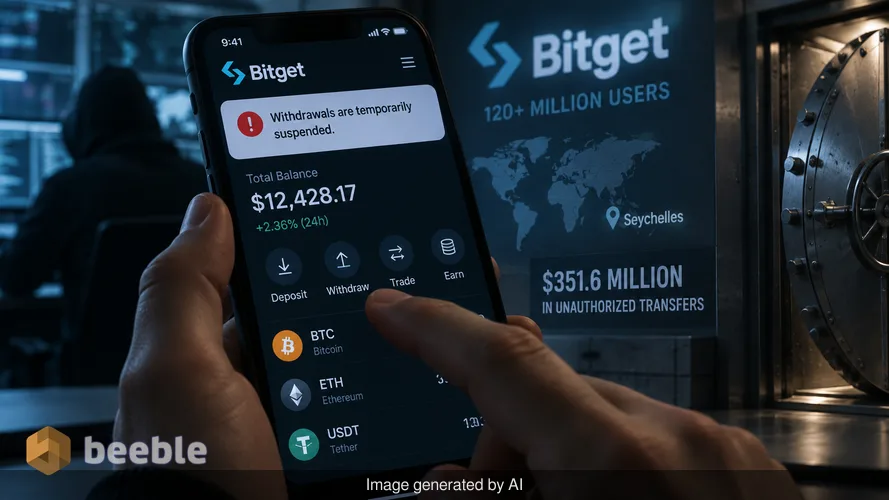
Programėlė atsidaro. Pasirodo likutis. Ekranas atsinaujina. Bakstelite išėmimo mygtuką. Nieko nevyksta. Ekranas nejuda. Iš viršaus nusileidžia pranešimo juosta. Išėmimai laikinai sustabdyti. Tai yra ta akimirka, kai abstrakti kibernetinės atakos idėja asmeniui tampa apčiuopiama finansine realybe. Tai akimirka, kai stiklinis banko skliautas užtrenkia savo sunkias duris.
„Bitget“, viena didžiausių kriptovaliutų keityklų pasaulyje, turinti daugiau nei 120 milijonų vartotojų, neseniai susidūrė su šiuo scenarijumi. Ketvirtadienį bendrovė pastebėjo neteisėtus pervedimus iš savo vidinių piniginių. Bendras nuostolis siekia maždaug 351,6 mln. JAV dolerių. Reaguodama į tai, generalinė direktorė Gracy Chen paskelbė apie visišką klientų lėšų išėmimo sustabdymą. Bendrovė tebėra įsikūrusi Seišeliuose ir aptarnauja pasaulinę auditoriją, kuri kasdienėms operacijoms pasikliauja šiais skaitmeniniais vartais. Nors Chen teigia, kad visos vartotojų lėšos yra saugios, o nuostolius padengia pačios „Bitget“ rezervai, šis incidentas atskleidžia trapų ryšį tarp asmeninės skaitmeninės nuosavybės ir institucinio saugojimo.
Rytas, kai jūsų skaitmeninė piniginė nutyla
Mažmeniniam investuotojui kriptovaliutų keitykla dažnai atrodo kaip įprasta bankininkystės programėlė. Tikrinate likutį laukdami kavos. Pervedate lėšas, kad sumokėtumėte už savaitgalio kelionę. Sąsaja yra sklandi. Mygtukai veikia. Kasdienėje kalboje keitykla veikia kaip patogus sluoksnis virš sudėtingos technologinės sistemos. Tačiau įvykus įsilaužimui, tas patogumo sluoksnis išnyksta. Vartotojas patiria staigų galios praradimą. Jums priklauso turtas, tačiau negalite jo paliesti.
Finansiniu požiūriu tai sukelia specifinį nerimą. Kalbama ne tik apie turto vertę. Kalbama apie likvidumo praradimą. Likvidumas yra galimybė greitai paversti turtą išleidžiamais grynaisiais pinigais. Kai keitykla įšaldo išėmimus, jūsų likvidumas nukrenta iki nulio. Ekrane galite matyti 10 000 JAV dolerių, bet negalite jų panaudoti nuomai sumokėti ar maisto produktams nusipirkti. Ši trintis pabrėžia būdingą riziką laikyti turtą centralizuotoje vietoje. Keitykla suteikia įrankius, tačiau ji taip pat laiko raktus.
Neteisėto pervedimo mechanika iš vidaus
Kibernetiniai nusikaltėliai juda greitai. Jie išnaudoja nedidelius kodo pažeidžiamumus arba socialinės inžinerijos spragas, kad gautų prieigą prie privačių raktų. Šie raktai yra skaitmeniniai parašai, reikalingi pinigams judėti blokų grandinėje. Kai užpuolikai gauna prieigą, jie inicijuoja pervedimus į savo valdomas pinigines. Šiuo konkrečiu atveju 351,6 mln. JAV dolerių išnyko per virtinę sparčių judesių. Šie pervedimai yra galutiniai. Viešojoje blokų grandinėje nėra mygtuko „atšaukti“.
„Bitget“ šiuos pervedimus identifikavo ketvirtadienį. Saugumo komanda įjungė rankinį valdymą. Jie sustabdė viso turto nutekėjimą. Šis veiksmas yra standartinis avarinis protokolas. Jis neleidžia užpuolikams ištuštinti daugiau lėšų. Tačiau jis taip pat įkalina kiekvieno teisėto vartotojo lėšas. Tada keitykla privalo atlikti teismo ekspertizę. Jie tikrina kiekvieną piniginę. Jie tikrina savo saugumo sluoksnių vientisumą. Todėl vartotojas laukia. Gracy Chen paminėta „saugumo atsargumo priemonė“ yra būtinas klinikinis žingsnis, tačiau asmeniui kitoje ekrano pusėje tai atrodo kaip sisteminė nesėkmė.
Nuolatinis milijardinės vagystės šešėlis
Žvelgiant plačiau, šis įvykis yra didesnio skaitmeninio turto rinkos modelio dalis. Hakeriai taikosi į keityklas, nes būtent ten sutelkti pinigai. Praėjusiais metais keitykla „Bybit“ dėl panašaus pažeidimo prarado 1,5 mlrd. JAV dolerių. FTB vėliau susiejo tą konkrečią vagystę su Šiaurės Korėjos hakerių grupėmis. Šios grupės naudoja sudėtingus metodus, kad apeitų tradicines ugniasienes. Jos vertina kriptovaliutų keityklas kaip didelės vertės taikinius pasauliniame skaitmeninių „katės ir pelės“ žaidimų lauke.
Šiaurės Korėja neigia šiuos kaltinimus. Tačiau blokų grandinės analizės įmonių duomenys dažnai rodo į jų duris. Nusikaltėliai pavogtą kriptovaliutą per sienas perkelia per kelias minutes. Jie naudoja automatizuotus įrankius lėšoms sumaišyti ir jų kilmei paslėpti. Jie visiškai vengia pagrindinės finansų sistemos. Toks elgesys sukelia sisteminį iššūkį reguliuotojams. Tradiciniame bankininkystės pasaulyje banko apiplėšimas apima fizines kliūtis ir vietinę policiją. Kriptovaliutų pasaulyje 350 mln. JAV dolerių vagystė įvyksta tyliame biure vienoje šalyje, kol aukos miega kitoje. Tarpusavyje susijęs interneto pobūdis paverčia kiekvieną keityklą potencialių užpuolikų kaimyne.
Kai apsaugos fondas tampa psichologiniu inkaru
„Bitget“ teigia, kad nuostoliai padengiami jos pačios lėšomis. Daugelis didelių keityklų dabar išlaiko Apsaugos fondą arba Saugų vartotojų turto fondą (SAFU). Tai kapitalo rezervai, skirti veikti kaip draudimas krizės metu. Šių fondų egzistavimas yra psichologinė būtinybė. Jie ramina rinką, kad keitykla yra moki. Jie užkerta kelią masinei panikai, kuri galėtų sukelti negrįžtamą masinį lėšų atsiėmimą.
Praktiškai šie fondai yra keityklos būdas pasakyti, kad jie patys rizikuoja savo turtu. Jie naudoja savo pelną, kad sušvelnintų savo saugumo komandų klaidas. „Bitget“ žingsnis padengti 351,6 mln. JAV dolerių nuostolį yra bandymas išlaikyti pasitikėjimą. Jei vartotojas tiki, kad keitykla jam grąžins pinigus, jis mažiau linkęs palikti platformą, kai išėmimai bus atnaujinti. Pasitikėjimas yra pagrindinė bet kurios finansų institucijos valiuta. Kai jis dingsta, už platformos slypinti technologija nebetenka reikšmės. Apsaugos fondas yra avarinis stabdys nevaldomame baimės traukinyje.
Momentinio likvidumo iliuzija centralizuotoje keitykloje
Iš esmės „Bitget“ įsilaužimas atskleidžia „stiklinio banko skliauto“ paradoksą. Pati blokų grandinė yra skaidri. Kiekvienas gali pažvelgti į didžiąją knygą ir pamatyti, kaip 351,6 mln. JAV dolerių juda į neautorizuotą adresą. Skliautas yra stiklinis; mes matome išeinančius pinigus. Tačiau keitykla yra subjektas, kuris laiko fizinį to skliauto raktą. Kai naudojatės centralizuota keitykla, jūs tiesiogiai nesąveikaujate su blokų grandine. Jūs sąveikaujate su privačia bendrove, kuri žada sąveikauti su blokų grandine jūsų vardu.
Šis skirtumas yra gyvybiškai svarbus kasdienei finansinei sveikatai. Daugelis žmonių perka kriptovaliutas dėl decentralizacijos pažado. Jie nori atsiriboti nuo centrinių bankų kontrolės. Tačiau laikydami lėšas keitykloje, jie patenka į kitos centrinės valdžios kontrolę. Ši valdžia turi savo taisykles, savo saugumo spragas ir savo galią neleisti jums pasiekti savo turto. Keitykla yra tiltas, tačiau tiltas turi rinkliavos punktą ir vartus, kurie bet kurią akimirką gali būti užrakinti.
Kontrolės susigrąžinimas skaitmeninių vartų sargų pasaulyje
Individualiu lygmeniu šie įvykiai primena, kad reikia įvertinti, kaip saugome savo vertę. Mes dažnai iškeičiame saugumą į patogumą. Lengviau laikyti pinigus keitykloje nei valdyti privačią techninę piniginę. Mes pasitikime institucija, nes nenorime atsakomybės būti savo pačių banku. Tačiau tas pasitikėjimas turi savo kainą. Kai keitykla žlunga, asmuo moka tą kainą laiku, nerimu ir prarastomis galimybėmis.
Praktiškai kalbant, „Bitget“ įsilaužimas yra raginimas finansiniam sąmoningumui. Tai akimirka pažvelgti į savo skaitmenines sąskaitas ir paklausti, kiek jūsų turto yra už kažkieno kito vartų. Diversifikavimas yra ne tik tai, kokias monetas perkate. Tai taip pat yra tai, kur jas laikote. Turto paskirstymas per skirtingus saugojimo būdus sumažina vienos nesėkmės poveikį. Tai užtikrina, kad ketvirtadienio ryto pranešimas netaptų asmenine finansine katastrofa.
Galiausiai finansų sistema juda didesnio skaidrumo link, tačiau kelias nėra tiesi linija. Rinkos korekcijos ir saugumo pažeidimai yra tarsi miško gaisrai. Jie išvalo negyvą silpno kodo ir prasto valdymo medieną. Jie verčia įmones kurti geresnes struktūras. Vartotojui pamoka yra išlikti pastabiam. Skaitmeniniai laukiniai vakarai tampa labiau reguliuojami ir labiau apdrausti, tačiau „pilko mygtuko“ rizika išlieka šiuolaikinio amžiaus struktūrine realybe.
Penas apmąstymams
- Kaip 48 valandų jūsų pagrindinio likvidaus turto įšaldymas pakeistų jūsų tiesioginę gyvenimo situaciją?
- Ar centralizuotos programėlės patogumas nusveria privačios piniginės saugumą jūsų specifiniams finansiniams tikslams?
- Kiek jūsų pasitikėjimas finansų platforma grindžiamas jų rinkodara, o ne jų istorine reakcija į krizę?
- Kada paskutinį kartą tikrinote platformų, kuriose laikote savo pinigus, draudimo ar apsaugos politiką?
Šaltiniai
- „Bitget“ bendrovės pranešimas spaudai ir generalinės direktorės pareiškimas per X.
- „Reuters“ rinkos duomenys ir saugumo incidentų ataskaitos.
- FTB kibernetinio skyriaus metinė ataskaita apie kriptovaliutų vagystes.
- Blokų grandinės analizės duomenys apie „Bybit“ 2025 m. pažeidimą.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
