#gitlabsicherheit - Beeble Blog
Cybersicherheit
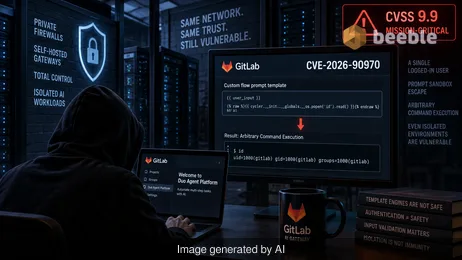
GitLab hat einen kritischen Patch für CVE-2026-90970 veröffentlicht, eine 9,9 CVSS-Schwachstelle im AI Gateway. Erfahren Sie, wie Sie Ihren selbst gehosteten Server vor Code-Ausführung schützen.
Alexey Drobyshev
5. Oktober 2026
Cybersicherheit
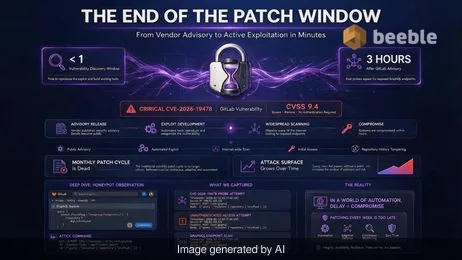
GitLab CVE-2026-19478 ermöglicht es nicht authentifizierten Angreifern, Projekte zu ändern oder zu löschen. Erfahren Sie, wie Sie sich gegen diese KI-beschleunigte Code-Injection-Schwachstelle schützen.
Alexey Drobyshev
21. August 2026
Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellenBenutzerdefinierte Domänen
Bis zu 1TB Speicherplatz
Erweiterte Freigabe
Ende-zu-Ende-Verschlüsselung
Selbstzerstörende E-Mails
Benutzerdefinierte Domänen
Bis zu 1TB Speicherplatz
Erweiterte Freigabe
Ende-zu-Ende-Verschlüsselung
Selbstzerstörende E-Mails

