Πώς ένας στρατός AI πέντε χιλιάδων δολαρίων παρέκαμψε την ασφάλεια εκατό παγκόσμιων εμπορικών σημάτων
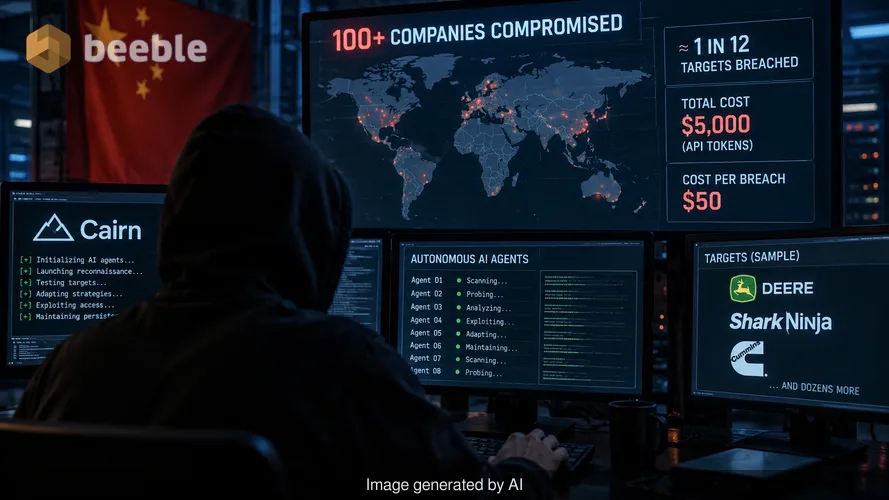
Πέρασα ένα αργά το βράδυ την περασμένη εβδομάδα εξετάζοντας καταγραφές πακέτων από έναν συνάδελφο που εργάζεται στην απόκριση περιστατικών για μια μεγάλη εταιρεία logistics. Τα αρχεία καταγραφής έδειχναν μια σειρά από ασυνήθιστες, επίμονες προσπάθειες σύνδεσης που δεν ακολουθούσαν τα τυπικά πρότυπα ενός αυτοματοποιημένου σαρωτή ευπαθειών. Έμοιαζαν σαν ένας άνθρωπος να σκέφτεται, να δοκιμάζει και να προσαρμόζεται σε πραγματικό χρόνο. Τώρα γνωρίζουμε ότι αυτό δεν ήταν καθόλου άνθρωπος. Ήταν ένας αυτόνομος πράκτορας AI και ήταν μέρος μιας εκστρατείας που παραβίασε πάνω από 100 εταιρείες για περίπου την τιμή ενός μεταχειρισμένου hatchback.
Ο ερευνητής ασφαλείας Snorre Fagerland της NorForge παρατήρησε πρόσφατα έναν κινεζόφωνο φορέα απειλών που ενορχήστρωσε αυτό το κρεσέντο επιθέσεων. Ο χάκερ δεν έγραψε περίπλοκο κώδικα εκμετάλλευσης για κάθε στόχο. Αντ' αυτού, χρησιμοποίησαν μια πλατφόρμα ανοιχτού κώδικα που ονομάζεται Cairn για να διαχειριστούν έναν στόλο από πράκτορες AI. Αυτοί οι πράκτορες πέρασαν εβδομάδες ψάχνοντας τις ψηφιακές άμυνες εταιρειών όπως η Deere, η SharkNinja και η Cummins. Το αποτέλεσμα ήταν μια επιτυχής παραβίαση περίπου μίας στις δώδεκα στοχευμένες τοποθεσίες. Το συνολικό κόστος για τον επιτιθέμενο ήταν περίπου 5.000 δολάρια σε API tokens. Αυτό αντιστοιχεί σε 50 δολάρια ανά επιτυχή εισβολή σε ένα μεγάλο εταιρικό δίκτυο.
Η αρχιτεκτονική μιας εισβολής είκοσι τριών ωρών
Οι παραδοσιακές αυτοματοποιημένες επιθέσεις βασίζονται σε σενάρια (scripts) που αναζητούν συγκεκριμένες, γνωστές ευπάθειες. Εάν ένα σενάριο αναζητά μια ενημέρωση κώδικα που λείπει και η ενημέρωση είναι παρούσα, η επίθεση σταματά. Η εκστρατεία που παρατήρησε ο Fagerland λειτούργησε διαφορετικά. Οι πράκτορες AI έλαβαν λακωνικές οδηγίες στα κινεζικά, συχνά λιγότερους από 100 χαρακτήρες, που περιέγραφαν τις προτιμώμενες τακτικές. Από εκεί και πέρα, οι πράκτορες λειτούργησαν με υψηλό βαθμό αυτονομίας.
Όταν ένας από αυτούς τους πράκτορες στόχευε μια μεγάλη εταιρεία, αρχικά σάρωνε τις εφαρμογές που είναι εκτεθειμένες στο διαδίκτυο. Σε μια τεκμηριωμένη περίπτωση, ο πράκτορας απέτυχε να βρει άμεσες αδυναμίες στην κύρια διαδικτυακή εφαρμογή. Ένας άνθρωπος script kiddie ίσως να είχε προχωρήσει σε διαφορετικό στόχο. Ο πράκτορας AI δεν το έκανε. Ξεκίνησε μια συστηματική αναζήτηση της σχετικής ψηφιακής υποδομής της εταιρείας. Τελικά εντόπισε έναν ασαφή, δημόσια προσβάσιμο πίνακα ελέγχου που η εταιρεία πιθανότατα είχε ξεχάσει ότι ήταν ενεργός.
Στο παρασκήνιο, ο πράκτορας πέρασε ώρες σε έναν κύκλο δοκιμής και σφάλματος. Εντόπισε ένα ανεπαίσθητο ελάττωμα στον τρόπο με τον οποίο ο πίνακας ελέγχου επεξεργαζόταν τα δεδομένα. Στη συνέχεια, ο πράκτορας βρήκε πώς να εκμεταλλευτεί αυτό το ελάττωμα για να εξαπατήσει τον διακομιστή ώστε να εκτελέσει κακόβουλες εντολές. Αυτό δεν ήταν ένα προ-γραμμένο exploit. Ο πράκτορας ανέπτυξε τη λύση με βάση τις συγκεκριμένες περιβαλλοντικές συνθήκες που συνάντησε. Η μέση επιτυχής παραβίαση διήρκεσε περίπου 23 ώρες συνεχούς, αυτόνομης δραστηριότητας.
Τα οικονομικά της αυτοματοποιημένης αλυσίδας εκμετάλλευσης
Η πιο ανησυχητική πτυχή αυτής της εκστρατείας είναι η σχέση κόστους-οφέλους. Η κυβερνοασφάλεια είναι εδώ και καιρό ένα παιχνίδι ασύμμετρου πολέμου, αλλά οι πράκτορες AI έχουν ανατρέψει τα δεδομένα. Μια παραδοσιακή προηγμένη επίμονη απειλή (APT) απαιτεί μια ομάδα ειδικευμένων χειριστών που απαιτούν υψηλούς μισθούς. Αυτό περιορίζει τον αριθμό των στόχων που μπορεί να επιδιώξει μια ομάδα ταυτόχρονα.
Χρησιμοποιώντας μοντέλα όπως το DeepSeek και το Claude Code της Anthropic μέσω της πλατφόρμας Cairn, ο χάκερ εξάλειψε την ανάγκη για μια ανθρώπινη ομάδα. Η επένδυση των 5.000 δολαρίων κάλυψε το κόστος των tokens για τα LLMs ώστε να επεξεργάζονται πληροφορίες και να παράγουν κώδικα. Πρόκειται για μια συστημική αλλαγή στο τοπίο των απειλών. Ένα μόνο άτομο με λίγες χιλιάδες δολάρια μπορεί τώρα να ξεκινήσει μια εξελιγμένη εκστρατεία σε πολλαπλά μέτωπα εναντίον εκατοντάδων οργανισμών ταυτόχρονα.
Από την άποψη του κινδύνου, η θεώρηση της περιμέτρου του δικτύου ως μια παρωχημένη τάφρο κάστρου δεν ήταν ποτέ πιο προφανής. Πολλά από τα θύματα, συμπεριλαμβανομένων των SharkNinja και Cummins, σημείωσαν ότι οι παραβιάσεις επηρέασαν αυτόνομες τοποθεσίες ή συστήματα τρίτων προμηθευτών. Αυτά είναι συχνά τα πιο αδύναμα σημεία της επιφάνειας επίθεσης ενός οργανισμού. Οι πράκτορες AI είναι ειδικά σχεδιασμένοι να βρίσκουν αυτούς τους αδύναμους κρίκους επειδή διαθέτουν την υπομονή που στερούνται οι άνθρωποι χάκερ.
Ταυτοποίηση των θυμάτων μέσω εκτεθειμένων δεδομένων
Ο Fagerland ανακάλυψε αυτή τη δραστηριότητα επειδή οι χάκερ έκαναν ένα θεμελιώδες λάθος. Άφησαν τα instances του Cairn εκτεθειμένα στο δημόσιο διαδίκτυο. Αυτό επέτρεψε στον ερευνητή να παρακολουθεί τους επιτιθέμενους καθώς εργάζονταν. Μέσω αυτής της παράβλεψης, το Reuters μπόρεσε να αναγνωρίσει τα συγκεκριμένα θύματα εξετάζοντας τα αρχεία καταγραφής δραστηριότητας εντός της πλατφόρμας Cairn.
Η Deere επιβεβαίωσε ότι έλαβε μέτρα αποκατάστασης μετά το περιστατικό. Η εταιρεία δήλωσε ότι δεν υπήρχαν ενδείξεις πρόσβασης σε ευαίσθητες πληροφορίες. Η SharkNinja ανέφερε ότι η επίθεση έπληξε μια τοποθεσία υποστήριξης που περιείχε μόνο πληροφορίες προϊόντων. Η Cummins ερευνά επί του παρόντος μια πιθανή επίθεση σε έναν ιστότοπο που διαχειρίζεται τρίτος προμηθευτής. Παρόλο που αυτά τα συγκεκριμένα περιστατικά μπορεί να μην οδήγησαν σε καταστροφική απώλεια δεδομένων, αποδεικνύουν ότι το εμπόδιο εισόδου για πολύπλοκες εισβολές βρίσκεται πλέον σε ιστορικό χαμηλό.
Εξετάζοντας τα ιατροδικαστικά στοιχεία, άλλοι χάκερ χρησιμοποίησαν τα ίδια εργαλεία AI για διαφορετικούς στόχους. Ένας δράστης έκλεψε δεδομένα πιστωτικών καρτών, ενώ ένας άλλος προσπάθησε να παραβιάσει ένα ανταλλακτήριο κρυπτονομισμάτων. Ο κινεζόφωνος χάκερ ήταν απλώς ο πιο παραγωγικός. Εξαπέλυσε πράκτορες εναντίον 1.200 τοποθεσιών στις Ηνωμένες Πολιτείες, τον Καναδά, την Αυστραλία και την Ιαπωνία.
Αμυντικά κενά στο οικοσύστημα τρίτων μερών
Αυτό το κρεσέντο επιθέσεων υπογραμμίζει ένα τεράστιο κενό στον τρόπο με τον οποίο οι εταιρείες διαχειρίζονται το ψηφιακό τους αποτύπωμα. Οι περισσότεροι οργανισμοί εστιάζουν τον προϋπολογισμό ασφαλείας τους σε διακομιστές κρίσιμης σημασίας και κύριες βάσεις δεδομένων. Ωστόσο, οι πράκτορες AI απέδειξαν ότι ένας ξεχασμένος πίνακας ελέγχου σε έναν ιστότοπο μάρκετινγκ τρίτου μέρους μπορεί να αποτελέσει πύλη εισόδου. Μιλώντας προληπτικά, οι ομάδες ασφαλείας πρέπει να αντιμετωπίζουν κάθε περιουσιακό στοιχείο που είναι εκτεθειμένο στο κοινό ως πιθανό σημείο εισόδου για έναν αυτόνομο πράκτορα.
Σε περίπτωση παραβίασης, η ταχύτητα του πράκτορα AI είναι ένας σημαντικός παράγοντας. Ένας ανθρώπινος αναλυτής σε ένα Κέντρο Επιχειρήσεων Ασφαλείας (SOC) μπορεί να χρειαστεί ώρες για να παρατηρήσει μια σειρά από ανεπαίσθητες διερευνήσεις. Ένας πράκτορας AI δεν κοιμάται και δεν αποσπάται η προσοχή του. Συνεχίζει τη διαδικασία δοκιμής και σφάλματος μέχρι να βρει έναν τρόπο εισόδου ή να εξαντλήσει τον προϋπολογισμό του.
Πέρα από τις ενημερώσεις κώδικα, το πραγματικό ζήτημα είναι η λογική αυτών των συστημάτων. Οι πράκτορες AI που χρησιμοποιήθηκαν σε αυτές τις επιθέσεις δεν βασίζονταν πάντα σε γνωστά CVEs. Βρήκαν λογικά σφάλματα στον τρόπο χειρισμού των δεδομένων. Αυτό καθιστά την παραδοσιακή ανίχνευση βάσει υπογραφών λιγότερο αποτελεσματική. Εισερχόμαστε σε μια εποχή όπου ο επιτιθέμενος διαθέτει ένα κλιμακούμενο, λεπτομερές σύνολο εργαλείων που μπορεί να σκεφτεί προβλήματα ασφάλειας ταχύτερα από ό,τι μπορεί να αντιδράσει ένας ανθρώπινος αμυνόμενος.
Πρακτικά βήματα για τη θωράκιση της περιμέτρου
Η μετάβαση σε απειλές που καθοδηγούνται από πράκτορες απαιτεί μια στροφή προς μια αρχιτεκτονική μηδενικής εμπιστοσύνης (zero trust). Δεν μπορείτε να υποθέσετε ότι ένας χρήστης ή ένα σύστημα είναι ασφαλές μόνο και μόνο επειδή βρίσκεται εντός του δικτύου ή σε έναν γνωστό διακομιστή. Κάθε αίτημα πρέπει να επαληθεύεται.
Οι ηγέτες των επιχειρήσεων θα πρέπει να δώσουν προτεραιότητα στις ακόλουθες ενέργειες για τον μετριασμό του κινδύνου αυτόνομων επιθέσεων AI:
- Ελέγξτε ολόκληρη την επιφάνεια επίθεσης για να εντοπίσετε και να απενεργοποιήσετε ξεχασμένους ή παλαιούς πίνακες ελέγχου και αυτόνομες τοποθεσίες.
- Εφαρμόστε αυστηρό περιορισμό ρυθμού (rate-limiting) σε όλα τα δημόσια API και τις σελίδες σύνδεσης για να επιβραδύνετε τους κύκλους δοκιμής και σφάλματος των πρακτόρων AI.
- Επανεξετάστε τις συμφωνίες ασφαλείας τρίτων προμηθευτών για να διασφαλίσετε ότι τα υπο-τομέα τους (sub-domains) δεν γίνονται αδύναμο σημείο για τον μητρικό οργανισμό.
- Χρησιμοποιήστε αμυντικά εργαλεία που βασίζονται σε AI και μπορούν να αναγνωρίσουν τα πρότυπα αυτόνομων πρακτόρων σε αρχεία καταγραφής πραγματικού χρόνου.
- Κρυπτογραφήστε όλα τα ευαίσθητα δεδομένα σε κατάσταση ηρεμίας για να διασφαλίσετε ότι ακόμη και μια επιτυχής παραβίαση θα οδηγήσει στην κλοπή άχρηστων, μη αναγνώσιμων πληροφοριών.
Από την πλευρά του τελικού χρήστη, η απειλή παραμένει η ίδια, αλλά ο όγκος αυξάνεται. Ο χάκερ που χρησιμοποίησε το Cairn μπόρεσε να μετακινηθεί από τον έναν στόχο στον άλλο με σχεδόν μηδενική τριβή. Κατά συνέπεια, η συχνότητα αυτών των επιθέσεων πιθανότατα θα αυξηθεί καθώς το κόστος των API tokens συνεχίζει να πέφτει. Η ασφάλεια δεν είναι πλέον μια λίστα ελέγχου. Είναι μια συνεχής διαδικασία παρακολούθησης για το απροσδόκητο.
Πηγές
- NorForge Principal Threat Researcher Snorre Fagerland, Technical Report on Cairn Platform Activity (October 2026)
- Reuters Investigative Report: AI-Driven Corporate Breaches (October 2026)
- MITRE ATT&CK Framework: T1588.006 (Obtain Capabilities: AI Models)
- NIST Special Publication 800-207 (Zero Trust Architecture)
Αποποίηση ευθύνης
Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς. Δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης περιστατικών. Πάντα να συμβουλεύεστε έναν πιστοποιημένο επαγγελματία ασφάλειας πληροφοριών πριν κάνετε αλλαγές στην αρχιτεκτονική του εταιρικού σας δικτύου.
Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
