Как армия ИИ стоимостью пять тысяч долларов взломала защиту ста мировых брендов
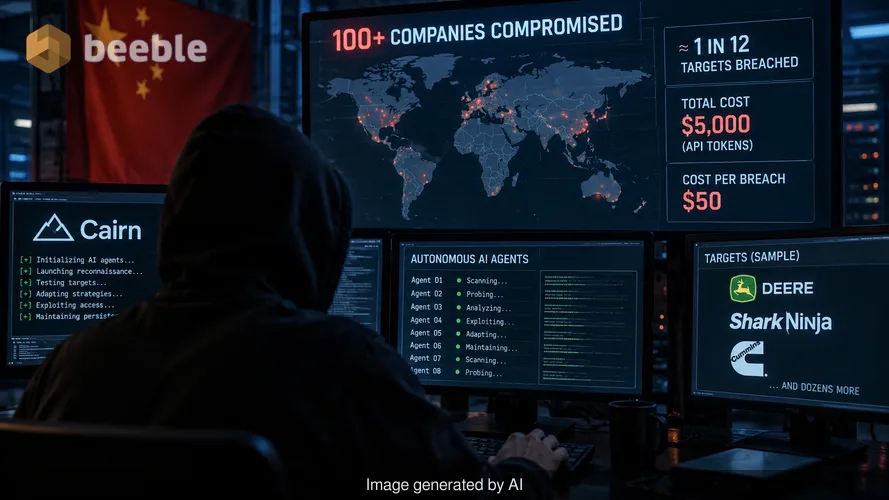
На прошлой неделе я поздно вечером изучал дампы пакетов от коллеги, который занимается реагированием на инциденты в крупной логистической фирме. Логи показывали серию необычных, настойчивых попыток соединения, которые не соответствовали стандартным паттернам автоматизированного сканера уязвимостей. Это выглядело так, будто человек думал, тестировал и адаптировался в режиме реального времени. Теперь мы знаем, что это был вовсе не человек. Это был автономный ИИ-агент, часть кампании, в ходе которой было скомпрометировано более 100 компаний примерно по цене подержанного хэтчбека.
Исследователь безопасности Снорре Фагерланд из NorForge недавно наблюдал за киберпреступником, говорящим на китайском языке, который организовал эту серию атак. Хакер не писал сложный код эксплейтов для каждой цели. Вместо этого он использовал платформу с открытым исходным кодом под названием Cairn для управления флотом ИИ-агентов. Эти агенты неделями прощупывали цифровую защиту таких компаний, как Deere, SharkNinja и Cummins. Результатом стал успешный взлом примерно каждого двенадцатого атакованного объекта. Общая стоимость для злоумышленника составила около 5 000 долларов в виде токенов API. Это 50 долларов за одно успешное проникновение в крупную корпоративную сеть.
Архитектура двадцатитрехчасового вторжения
Традиционные автоматизированные атаки полагаются на скрипты, которые ищут конкретные, известные уязвимости. Если скрипт ищет отсутствующий патч, и этот патч на месте, атака прекращается. Кампания, которую наблюдал Фагерланд, функционировала иначе. ИИ-агенты получали лаконичные инструкции на китайском языке, часто менее 100 символов, в которых описывались предпочтительные тактики. Далее агенты действовали с высокой степенью автономии.
Когда один из таких агентов нацеливался на крупную корпорацию, он сначала сканировал общедоступные приложения. В одном задокументированном случае агенту не удалось найти явных уязвимостей в основном веб-приложении. Человек-скрипткидди, возможно, переключился бы на другую цель. ИИ-агент — нет. Он начал систематический поиск связанной цифровой инфраструктуры компании. В итоге он обнаружил малоизвестную, доступную извне панель управления, о работе которой компания, вероятно, забыла.
За кулисами агент часами находился в цикле проб и ошибок. Он выявил тонкий изъян в том, как панель управления обрабатывала данные. Затем агент понял, как использовать этот изъян, чтобы заставить сервер выполнять вредоносные команды. Это не был заранее написанный эксплойт. Агент разработал решение на основе конкретных условий среды, с которыми столкнулся. В среднем успешный взлом занимал около 23 часов непрерывной автономной деятельности.
Экономика автоматизированной цепочки эксплойтов
Самым тревожным аспектом этой кампании является соотношение затрат и выгоды. Кибербезопасность долгое время была игрой в асимметричную войну, но ИИ-агенты изменили расстановку сил. Традиционная продвинутая устойчивая угроза (APT) требует команды квалифицированных операторов с высокими зарплатами. Это ограничивает количество целей, которые одна группа может преследовать одновременно.
Используя такие модели, как DeepSeek и Claude Code от Anthropic через платформу Cairn, хакер избавился от необходимости в человеческой команде. Инвестиции в 5 000 долларов покрыли расходы на токены для LLM, чтобы те обрабатывали информацию и генерировали код. Это системный сдвиг в ландшафте угроз. Один человек с несколькими тысячами долларов теперь может запустить сложную многофронтовую кампанию против сотен организаций одновременно.
С точки зрения рисков, концепция сетевого периметра как устаревшего рва вокруг замка никогда не была столь очевидной. Многие жертвы, включая SharkNinja и Cummins, отметили, что взломы затронули автономные сайты или системы сторонних поставщиков. Это зачастую самые слабые точки поверхности атаки организации. ИИ-агенты специально разработаны для поиска этих слабых звеньев, потому что у них есть терпение, которого не хватает хакерам-людям.
Идентификация жертв через открытые данные
Фагерланд обнаружил эту активность, потому что хакеры совершили фундаментальную ошибку. Они оставили свои инстансы Cairn открытыми для публичного интернета. Это позволило исследователю наблюдать за злоумышленниками в процессе их работы. Благодаря этой оплошности агентство Reuters смогло идентифицировать конкретных жертв, изучив логи активности внутри платформы Cairn.
Deere подтвердила, что предприняла меры по устранению последствий после инцидента. Компания заявила, что нет доказательств доступа к конфиденциальной информации. SharkNinja сообщила, что взлом затронул сайт поддержки, содержащий только информацию о продуктах. Cummins в настоящее время расследует возможную атаку на веб-сайт, управляемый сторонним поставщиком. Хотя эти конкретные инциденты, возможно, не привели к катастрофической потере данных, они доказывают, что барьер для входа в сферу сложных вторжений сейчас низок как никогда.
Изучая криминалистические доказательства, выяснилось, что другие хакеры использовали те же инструменты ИИ для иных целей. Один злоумышленник крал данные кредитных карт, другой пытался взломать криптовалютную биржу. Китайскоязычный хакер был просто самым плодовитым. Он запустил агентов против 1 200 сайтов в США, Канаде, Австралии и Японии.
Пробелы в защите экосистемы сторонних поставщиков
Эта серия атак подчеркивает огромный разрыв в том, как компании управляют своим цифровым следом. Большинство организаций сосредотачивают бюджет безопасности на критически важных серверах и основных базах данных. Однако ИИ-агенты доказали, что забытая панель управления на стороннем маркетинговом сайте может стать входными воротами. Говоря проактивно, группы безопасности должны рассматривать каждый общедоступный актив как потенциальную точку входа для автономного агента.
В случае взлома скорость ИИ-агента является важным фактором. Аналитику в центре мониторинга безопасности (SOC) могут потребоваться часы, чтобы заметить серию тонких зондирований. ИИ-агент не спит и не отвлекается. Он продолжает процесс проб и ошибок, пока не найдет способ проникнуть внутрь или не исчерпает свой бюджет.
Если оставить в стороне патчи, реальная проблема заключается в логике этих систем. ИИ-агенты, использованные в этих атаках, не всегда полагались на известные CVE. Они находили логические ошибки в обработке данных. Это делает традиционное обнаружение на основе сигнатур менее эффективным. Мы вступаем в эру, когда у злоумышленника есть масштабируемый, детализированный инструментарий, способный продумывать проблемы безопасности быстрее, чем защитник-человек успевает среагировать.
Практические шаги по укреплению периметра
Переход к угрозам, управляемым агентами, требует перехода к архитектуре нулевого доверия (Zero Trust). Нельзя предполагать, что пользователь или система находятся в безопасности только потому, что они внутри сети или расположены на известном сервере. Каждый запрос должен быть проверен.
Бизнес-лидеры должны уделить приоритетное внимание следующим действиям для снижения риска автономных атак ИИ:
- Провести аудит всей поверхности атаки, чтобы выявить и закрыть забытые или устаревшие панели управления и автономные сайты.
- Внедрить строгое ограничение скорости (rate-limiting) для всех общедоступных API и страниц входа, чтобы замедлить циклы проб и ошибок ИИ-агентов.
- Пересмотреть соглашения о безопасности со сторонними поставщиками, чтобы их поддомены не стали слабым местом для материнской организации.
- Использовать защитные инструменты на базе ИИ, способные распознавать паттерны автономных агентов в логах реального времени.
- Шифровать все конфиденциальные данные в состоянии покоя, чтобы даже успешный взлом привел к краже бесполезной, нечитаемой информации.
С точки зрения конечного пользователя, угроза остается прежней, но ее объем растет. Хакер, использовавший Cairn, смог переходить от одной цели к другой почти без трения. Следовательно, частота этих атак, вероятно, будет расти по мере дальнейшего снижения стоимости токенов API. Безопасность больше не является списком дел. Это непрерывный процесс мониторинга неожиданного.
Источники
- Главный исследователь угроз NorForge Снорре Фагерланд, Технический отчет о деятельности платформы Cairn (октябрь 2026 г.)
- Инвестиционный отчет Reuters: Корпоративные взломы под управлением ИИ (октябрь 2026 г.)
- MITRE ATT&CK Framework: T1588.006 (Obtain Capabilities: AI Models)
- NIST Special Publication 800-207 (Zero Trust Architecture)
Отказ от ответственности
Данная статья предназначена исключительно для информационных и образовательных целей. Она не заменяет профессиональный аудит кибербезопасности или услуги по реагированию на инциденты. Всегда консультируйтесь с сертифицированным специалистом по информационной безопасности перед внесением изменений в архитектуру корпоративной сети.
До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
