Kaip penkių tūkstančių dolerių vertės DI armija įveikė šimto pasaulinių prekės ženklų saugumą
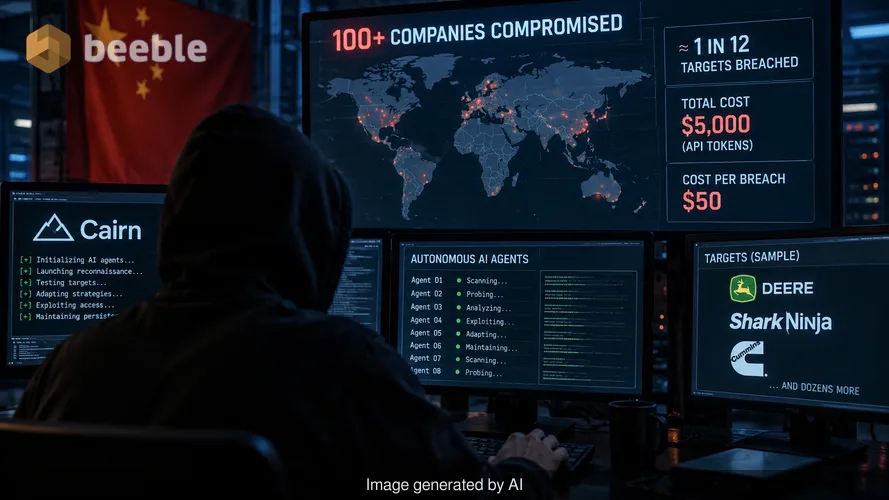
Praėjusią savaitę vėlai naktį peržiūrėjau paketų duomenis, gautus iš kolegos, dirbančio didelės logistikos įmonės incidentų tyrimo skyriuje. Žurnaluose matėsi neįprastų, atkaklių bandymų prisijungti seka, kuri neatitiko standartinių automatizuotų pažeidžiamumų skenerių modelių. Atrodė, tarsi žmogus mąstytų, testuotų ir prisitaikytų realiuoju laiku. Dabar žinome, kad tai visai nebuvo žmogus. Tai buvo autonominis DI agentas, dalyvavęs kampanijoje, kurios metu buvo įsilaužta į daugiau nei 100 įmonių už maždaug naudoto hečbeko kainą.
Saugumo tyrėjas Snorre Fagerland iš „NorForge“ neseniai pastebėjo kiniškai kalbantį grėsmių sukėlėją, kuris suorganizavo šią atakų bangą. Hakeris nekūrė sudėtingo išnaudojimo kodo kiekvienam taikiniui atskirai. Vietoj to, jis naudojo atvirojo kodo platformą „Cairn“, kad valdytų DI agentų parką. Šie agentai savaites tikrino tokių įmonių kaip „Deere“, „SharkNinja“ ir „Cummins“ skaitmeninę gynybą. Rezultatas – sėkmingas įsilaužimas į maždaug kas dvyliktą taikytą svetainę. Bendra kaina užpuolikui siekė apie 5 000 JAV dolerių API žetonais (tokens). Tai yra 50 dolerių už vieną sėkmingą įsiskverbimą į didelės korporacijos tinklą.
Dvidešimt trijų valandų įsiskverbimo architektūra
Tradicinės automatizuotos atakos remiasi skriptais, kurie ieško konkrečių, žinomų pažeidžiamumų. Jei skriptas ieško trūkstamo pataisymo ir tas pataisymas yra įdiegtas, ataka sustoja. Fagerland stebėta kampanija veikė kitaip. DI agentai gaudavo glaustus nurodymus kinų kalba, dažnai trumpesnius nei 100 simbolių, kuriuose buvo apibrėžta pageidaujama taktika. Toliau agentai veikė su dideliu autonomijos laipsniu.
Kai vienas iš šių agentų nusitaikydavo į didelę korporaciją, jis pirmiausia nuskaitydavo viešai prieinamas programas. Vienu dokumentuotu atveju agentui nepavyko rasti jokių tiesioginių silpnybių pagrindinėje žiniatinklio programoje. Žmogus „script kiddie“ galbūt būtų perėjęs prie kito taikinio. DI agentas – ne. Jis pradėjo sistemingą įmonės susijusios skaitmeninės infrastruktūros paiešką. Galiausiai jis aptiko mažai žinomą, viešai prieinamą valdymo skydą, kurį įmonė tikriausiai buvo pamiršusi išjungti.
Užkulisiuose agentas valandų valandas praleido bandymų ir klaidų cikle. Jis nustatė subtilų trūkumą tame, kaip valdymo skydas apdoroja duomenis. Tada agentas sugalvojo, kaip pasinaudoti šiuo trūkumu, kad apgautų serverį ir priverstų jį vykdyti kenkėjiškas komandas. Tai nebuvo iš anksto parašytas išnaudojimo kodas. Agentas sukūrė sprendimą remdamasis konkrečiomis aplinkos sąlygomis, su kuriomis susidūrė. Vidutinis sėkmingas įsilaužimas užtrukdavo apie 23 valandas nepertraukiamos autonominės veiklos.
Automatizuotos išnaudojimo grandinės ekonomika
Labiausiai nerimą keliantis šios kampanijos aspektas yra sąnaudų ir naudos santykis. Kibernetinis saugumas ilgą laiką buvo asimetrinio karo žaidimas, tačiau DI agentai iškreipė šį žemėlapį. Tradicinei pažangiai nuolatinei grėsmei (APT) reikalinga kvalifikuotų operatorių komanda, kuriai mokami dideli atlyginimai. Tai riboja taikinių skaičių, kurį viena grupė gali pulti vienu metu.
Naudodamas tokius modelius kaip „DeepSeek“ ir „Anthropic“ „Claude Code“ per „Cairn“ platformą, hakeris pašalino žmogaus komandos poreikį. 5 000 dolerių investicija padengė žetonų išlaidas, skirtas LLM modeliams apdoroti informaciją ir generuoti kodą. Tai sisteminis pokytis grėsmių aplinkoje. Vienas asmuo, turėdamas kelis tūkstančius dolerių, dabar gali vienu metu pradėti sudėtingą, daugiakryptę kampaniją prieš šimtus organizacijų.
Rizikos požiūriu tinklo perimetras kaip pasenęs pilies griovys dar niekada nebuvo toks akivaizdus. Daugelis aukų, įskaitant „SharkNinja“ ir „Cummins“, pastebėjo, kad įsilaužimai paveikė atskiras svetaines arba trečiųjų šalių tiekėjų sistemas. Tai dažnai yra silpniausios organizacijos atakų paviršiaus vietos. DI agentai yra specialiai sukurti rasti šias silpnas grandis, nes jie turi kantrybės, kurios trūksta hakeriams žmonėms.
Aukų nustatymas per atvirus duomenis
Fagerland atrado šią veiklą, nes hakeriai padarė esminę klaidą. Jie paliko savo „Cairn“ egzempliorius atvirus viešajam internetui. Tai leido tyrėjui stebėti užpuolikus jiems dirbant. Per šį neapdairumą „Reuters“ galėjo nustatyti konkrečias aukas, peržiūrėdama veiklos žurnalus „Cairn“ platformoje.
„Deere“ patvirtino, kad po incidento ėmėsi taisomųjų veiksmų. Bendrovė pareiškė, kad nėra įrodymų, jog būtų pasiekta jautri informacija. „SharkNinja“ pranešė, kad hakeriai atakavo pagalbos svetainę, kurioje buvo tik informacija apie produktus. „Cummins“ šiuo metu tiria galimą ataką prieš svetainę, kurią valdo trečiosios šalies tiekėjas. Nors šie konkretūs incidentai galbūt ir nesukėlė katastrofiško duomenų praradimo, jie įrodo, kad patekimo į sudėtingus įsilaužimus barjeras dabar yra rekordiškai žemas.
Žvelgiant į teismo ekspertizės įrodymus, kiti hakeriai naudojo tuos pačius DI įrankius kitiems tikslams. Vienas veikėjas pavogė kredito kortelių duomenis, o kitas bandė įsilaužti į kriptovaliutų keityklą. Kiniškai kalbantis hakeris buvo tiesiog pats produktyviausias. Jie paleido agentus prieš 1 200 svetainių JAV, Kanadoje, Australijoje ir Japonijoje.
Gynybos spragos trečiųjų šalių ekosistemoje
Ši atakų banga išryškina didžiulę spragą tame, kaip įmonės valdo savo skaitmeninį pėdsaką. Dauguma organizacijų saugumo biudžetą sutelkia į kritinės svarbos serverius ir pagrindines duomenų bazes. Tačiau DI agentai įrodė, kad pamirštas valdymo skydas trečiosios šalies rinkodaros svetainėje gali būti vartai į vidų. Kalbant proaktyviai, saugumo komandos privalo vertinti kiekvieną viešą turtą kaip potencialų autonominio agento patekimo tašką.
Įsilaužimo atveju DI agento greitis yra pagrindinis veiksnys. Žmogui analitikui Saugumo operacijų centre (SOC) gali prireikti valandų, kol jis pastebės subtilių bandymų seką. DI agentas nemiega ir nesiblaško. Jis tęsia savo bandymų ir klaidų procesą, kol randa būdą patekti arba išnaudoja savo biudžetą.
Neskaitant pataisymų, tikroji problema yra šių sistemų logika. Šiose atakose naudojami DI agentai ne visada rėmėsi žinomais CVE. Jie rado loginių klaidų tame, kaip buvo tvarkomi duomenys. Dėl to tradicinis, parašais pagrįstas aptikimas tampa mažiau efektyvus. Žengiame į erą, kai užpuolikas turi keičiamo masto, detalų įrankių rinkinį, kuris gali apgalvoti saugumo problemas greičiau, nei žmogus gynėjas gali sureaguoti.
Praktiniai žingsniai perimetro stiprinimui
Perėjimas prie agentų valdomų grėsmių reikalauja posūkio link nulinio pasitikėjimo (Zero Trust) architektūros. Negalite daryti prielaidos, kad naudotojas ar sistema yra saugūs tik todėl, kad jie yra tinklo viduje arba žinomame serveryje. Kiekviena užklausa turi būti patikrinta.
Verslo lyderiai turėtų teikti pirmenybę šiems veiksmams, kad sušvelnintų autonominių DI atakų riziką:
- Atlikti viso atakų paviršiaus auditą, siekiant nustatyti ir išjungti pamirštus ar pasenusius valdymo skydus bei atskiras svetaines.
- Įdiegti griežtą užklausų ribojimą (rate-limiting) visoms viešoms API ir prisijungimo puslapiams, kad būtų sulėtinti DI agentų bandymų ir klaidų ciklai.
- Peržiūrėti trečiųjų šalių tiekėjų saugumo sutartis, siekiant užtikrinti, kad jų subdomenai netaptų silpnąja patronuojančios organizacijos vieta.
- Naudoti DI pagrįstus gynybos įrankius, kurie realiojo laiko žurnaluose gali atpažinti autonominių agentų modelius.
- Šifruoti visus jautrius duomenis ramybės būsenoje, kad net sėkmingo įsilaužimo atveju būtų pavogta nenaudinga, neįskaitoma informacija.
Galutinio naudotojo požiūriu grėsmė išlieka tokia pati, tačiau jos apimtis didėja. Hakeris, naudojęs „Cairn“, galėjo pereiti nuo vieno taikinio prie kito beveik be jokio pasipriešinimo. Todėl šių atakų dažnis tikriausiai augs, nes API žetonų kaina ir toliau kris. Saugumas nebėra tik varnelių sudėjimas sąraše. Tai nuolatinis netikėtumų stebėjimo procesas.
Šaltiniai
- „NorForge“ vyriausiasis grėsmių tyrėjas Snorre Fagerland, techninė ataskaita apie „Cairn“ platformos veiklą (2026 m. spalis)
- „Reuters“ tiriamoji ataskaita: DI valdomi korporatyviniai įsilaužimai (2026 m. spalis)
- MITRE ATT&CK sistema: T1588.006 (Galimybių įgijimas: DI modeliai)
- NIST specialusis leidinys 800-207 (Nulinio pasitikėjimo architektūra)
Atsakomybės apribojimas
Šis straipsnis yra skirtas tik informaciniams ir švietimo tikslams. Jis nepakeičia profesionalaus kibernetinio saugumo audito ar incidentų tyrimo paslaugų. Visada pasitarkite su sertifikuotu informacinio saugumo specialistu prieš atlikdami pakeitimus savo įmonės tinklo architektūroje.
Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
