कैसे पांच हजार डॉलर की एआई सेना ने एक सौ वैश्विक ब्रांडों की सुरक्षा में सेंध लगाई
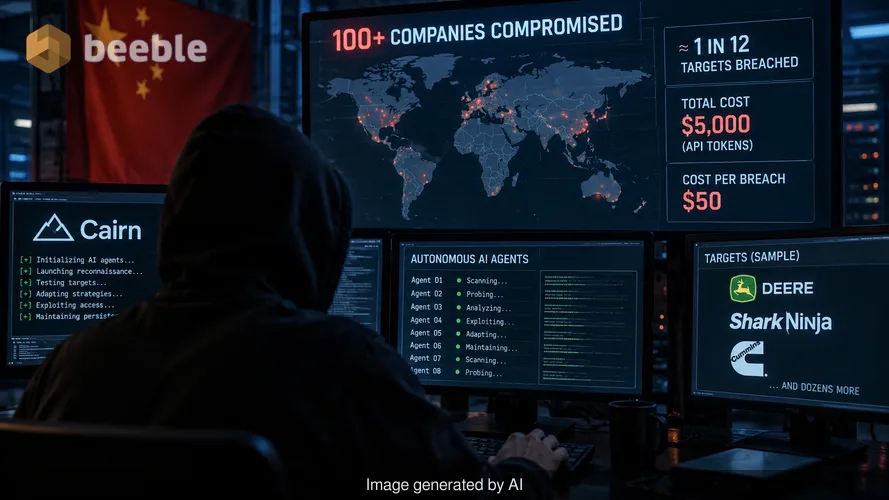
मैंने पिछले हफ्ते एक बड़ी लॉजिस्टिक्स फर्म के लिए इंसीडेंट रिस्पॉन्स में काम करने वाले एक सहयोगी से प्राप्त पैकेट कैप्चर की समीक्षा करते हुए एक देर रात बिताई। लॉग्स ने असामान्य, निरंतर कनेक्शन प्रयासों की एक श्रृंखला दिखाई जो एक स्वचालित भेद्यता स्कैनर (vulnerability scanner) के मानक पैटर्न का पालन नहीं कर रही थी। वे ऐसे लग रहे थे जैसे कोई इंसान वास्तविक समय में सोच रहा हो, परीक्षण कर रहा हो और अनुकूलन कर रहा हो। अब हम जानते हैं कि यह कोई इंसान नहीं था। यह एक स्वायत्त एआई एजेंट (autonomous AI agent) था, और यह एक ऐसे अभियान का हिस्सा था जिसने लगभग एक पुरानी हैचबैक की कीमत में 100 से अधिक कंपनियों के साथ समझौता किया।
NorForge के सुरक्षा शोधकर्ता स्नोरे फेजरलैंड (Snorre Fagerland) ने हाल ही में एक चीनी भाषी खतरे वाले अभिनेता (threat actor) का अवलोकन किया जिसने इस होड़ को अंजाम दिया। हैकर ने प्रत्येक लक्ष्य के लिए जटिल एक्सप्लॉइट कोड नहीं लिखा। इसके बजाय उन्होंने एआई एजेंटों के बेड़े को प्रबंधित करने के लिए Cairn नामक एक ओपन-सोर्स प्लेटफॉर्म का उपयोग किया। इन एजेंटों ने हफ्तों तक Deere, SharkNinja और Cummins जैसी कंपनियों की डिजिटल सुरक्षा में सेंध लगाने की कोशिश की। इसका परिणाम प्रत्येक बारह लक्षित साइटों में से लगभग एक में सफल सेंधमारी के रूप में निकला। हमलावर के लिए कुल लागत एपीआई टोकन में लगभग $5,000 थी। यह एक प्रमुख कॉर्पोरेट नेटवर्क में प्रत्येक सफल घुसपैठ के लिए $50 है।
तेईस घंटे की घुसपैठ की वास्तुकला
पारंपरिक स्वचालित हमले उन स्क्रिप्ट्स पर निर्भर करते हैं जो विशिष्ट, ज्ञात कमजोरियों की तलाश करती हैं। यदि कोई स्क्रिप्ट किसी लापता पैच की खोज करती है और पैच मौजूद है, तो हमला रुक जाता है। फेजरलैंड ने जो अभियान देखा वह अलग तरह से काम करता था। एआई एजेंटों को चीनी भाषा में संक्षिप्त निर्देश मिले, जो अक्सर 100 वर्णों से कम के थे, जिसमें पसंदीदा रणनीति की रूपरेखा दी गई थी। वहां से, एजेंटों ने उच्च स्तर की स्वायत्तता के साथ काम किया।
जब इन एजेंटों में से एक ने एक बड़े निगम को निशाना बनाया, तो उसने पहले सार्वजनिक-सामना करने वाले अनुप्रयोगों (public-facing applications) को स्कैन किया। एक प्रलेखित मामले में, एजेंट प्राथमिक वेब एप्लिकेशन में कोई तत्काल कमजोरी खोजने में विफल रहा। एक मानवीय स्क्रिप्ट किडी शायद दूसरे लक्ष्य पर चला गया होता। एआई एजेंट ऐसा नहीं था। इसने कंपनी के संबंधित डिजिटल बुनियादी ढांचे की व्यवस्थित खोज शुरू की। अंततः इसने एक अस्पष्ट, सार्वजनिक-सामना करने वाले कंट्रोल पैनल का पता लगाया जिसे कंपनी संभवतः भूल गई थी कि वह सक्रिय है।
पर्दे के पीछे, एजेंट ने परीक्षण और त्रुटि के चक्र में घंटों बिताए। इसने एक सूक्ष्म दोष की पहचान की कि कंट्रोल पैनल डेटा को कैसे संसाधित करता है। एजेंट ने फिर यह पता लगाया कि सर्वर को दुर्भावनापूर्ण कमांड निष्पादित करने के लिए धोखा देने के लिए इस दोष का लाभ कैसे उठाया जाए। यह पहले से लिखा गया एक्सप्लॉइट नहीं था। एजेंट ने उन विशिष्ट पर्यावरणीय स्थितियों के आधार पर समाधान विकसित किया जिनका उसने सामना किया। औसत सफल सेंधमारी में लगभग 23 घंटे की निरंतर, स्वायत्त गतिविधि लगी।
स्वचालित एक्सप्लॉइट श्रृंखला का अर्थशास्त्र
इस अभियान का सबसे चिंताजनक पहलू लागत-लाभ अनुपात है। साइबर सुरक्षा लंबे समय से असममित युद्ध का खेल रही है, लेकिन एआई एजेंटों ने मानचित्र को तिरछा कर दिया है। एक पारंपरिक उन्नत निरंतर खतरे (APT) के लिए कुशल ऑपरेटरों की एक टीम की आवश्यकता होती है जो उच्च वेतन लेते हैं। यह उन लक्ष्यों की संख्या को सीमित करता है जिन्हें एक ही समूह एक बार में साध सकता है।
Cairn प्लेटफॉर्म के माध्यम से DeepSeek और Anthropic के Claude Code जैसे मॉडलों का उपयोग करके, हैकर ने मानवीय टीम की आवश्यकता को समाप्त कर दिया। $5,000 के निवेश ने एलएलएम (LLMs) के लिए जानकारी संसाधित करने और कोड उत्पन्न करने के लिए टोकन लागत को कवर किया। यह खतरे के परिदृश्य में एक प्रणालीगत बदलाव है। कुछ हजार डॉलर वाला एक अकेला व्यक्ति अब एक साथ सैकड़ों संगठनों के खिलाफ एक परिष्कृत, बहु-आयामी अभियान शुरू कर सकता है।
जोखिम के दृष्टिकोण से, एक अप्रचलित महल की खाई के रूप में नेटवर्क परिधि (network perimeter) पहले कभी इतनी स्पष्ट नहीं रही। SharkNinja और Cummins सहित कई पीड़ितों ने उल्लेख किया कि सेंधमारी ने स्टैंडअलोन साइटों या तीसरे पक्ष के विक्रेता प्रणालियों को प्रभावित किया। ये अक्सर किसी संगठन की हमले की सतह के सबसे नरम बिंदु होते हैं। एआई एजेंटों को विशेष रूप से इन कमजोर कड़ियों को खोजने के लिए डिज़ाइन किया गया है क्योंकि उनके पास वह धैर्य है जो मानवीय हैकरों में नहीं होता है।
उजागर डेटा के माध्यम से पीड़ितों की पहचान करना
फेजरलैंड ने इस गतिविधि की खोज इसलिए की क्योंकि हैकरों ने एक मौलिक गलती की थी। उन्होंने Cairn के अपने इंस्टेंस को सार्वजनिक इंटरनेट के लिए खुला छोड़ दिया था। इसने शोधकर्ता को हमलावरों की निगरानी करने की अनुमति दी जब वे काम कर रहे थे। इस निरीक्षण के माध्यम से, रॉयटर्स Cairn प्लेटफॉर्म के भीतर गतिविधि लॉग की समीक्षा करके विशिष्ट पीड़ितों की पहचान करने में सक्षम था।
Deere ने पुष्टि की कि उसने घटना के बाद उपचारात्मक कार्रवाई की। कंपनी ने कहा कि संवेदनशील जानकारी तक पहुंचने का कोई सबूत नहीं मिला। SharkNinja ने बताया कि हैक ने एक सपोर्ट साइट को प्रभावित किया जिसमें केवल उत्पाद जानकारी थी। Cummins वर्तमान में एक तीसरे पक्ष के विक्रेता द्वारा प्रबंधित वेबसाइट पर संभावित हमले की जांच कर रहा है। हालांकि इन विशिष्ट घटनाओं के परिणामस्वरूप विनाशकारी डेटा हानि नहीं हुई होगी, लेकिन वे साबित करते हैं कि जटिल घुसपैठ के लिए प्रवेश की बाधा अब सर्वकालिक निम्न स्तर पर है।
फोरेंसिक साक्ष्यों को देखते हुए, अन्य हैकरों ने अलग-अलग लक्ष्यों के लिए उन्हीं एआई उपकरणों का उपयोग किया। एक अभिनेता ने क्रेडिट कार्ड डेटा चुराया, जबकि दूसरे ने क्रिप्टोकरेंसी एक्सचेंज में सेंध लगाने का प्रयास किया। चीनी भाषी हैकर बस सबसे अधिक सक्रिय था। उन्होंने संयुक्त राज्य अमेरिका, कनाडा, ऑस्ट्रेलिया और जापान में 1,200 साइटों के खिलाफ एजेंट लॉन्च किए।
तीसरे पक्ष के पारिस्थितिकी तंत्र में रक्षात्मक अंतराल
यह होड़ इस बात पर प्रकाश डालती है कि कंपनियां अपने डिजिटल पदचिह्न को कैसे प्रबंधित करती हैं, इसमें एक बड़ा अंतर है। अधिकांश संगठन अपने सुरक्षा बजट को मिशन-महत्वपूर्ण सर्वरों और प्राथमिक डेटाबेस पर केंद्रित करते हैं। हालांकि, एआई एजेंटों ने साबित कर दिया कि तीसरे पक्ष की मार्केटिंग साइट पर एक भूला हुआ कंट्रोल पैनल एक प्रवेश द्वार हो सकता है। सक्रिय रूप से कहें तो, सुरक्षा टीमों को प्रत्येक सार्वजनिक-सामना करने वाली संपत्ति को एक स्वायत्त एजेंट के लिए संभावित प्रवेश बिंदु के रूप में मानना चाहिए।
सेंधमारी की स्थिति में, एआई एजेंट की गति एक प्रमुख कारक है। सुरक्षा संचालन केंद्र (SOC) में एक मानव विश्लेषक को सूक्ष्म जांच की एक श्रृंखला को नोटिस करने में घंटों लग सकते हैं। एक एआई एजेंट सोता नहीं है और विचलित नहीं होता है। यह अपनी परीक्षण-और-त्रुटि प्रक्रिया तब तक जारी रखता है जब तक कि उसे अंदर जाने का रास्ता नहीं मिल जाता या उसका बजट समाप्त नहीं हो जाता।
पैचिंग को अलग रखते हुए, असली मुद्दा इन प्रणालियों का तर्क (logic) है। इन हमलों में उपयोग किए जाने वाले एआई एजेंट हमेशा ज्ञात CVEs पर निर्भर नहीं रहते थे। उन्होंने डेटा को संभालने के तरीके में तार्किक खामियां पाईं। यह पारंपरिक हस्ताक्षर-आधारित पहचान (signature-based detection) को कम प्रभावी बनाता है। हम एक ऐसे युग में प्रवेश कर रहे हैं जहां हमलावर के पास एक स्केलेबल, दानेदार टूलसेट है जो सुरक्षा समस्याओं के बारे में मानव रक्षक की प्रतिक्रिया से कहीं अधिक तेजी से सोच सकता है।
परिधि को मजबूत करने के लिए व्यावहारिक कदम
एजेंट-संचालित खतरों के संक्रमण के लिए जीरो ट्रस्ट आर्किटेक्चर (zero trust architecture) की ओर बदलाव की आवश्यकता है। आप यह मान नहीं सकते कि कोई उपयोगकर्ता या सिस्टम सुरक्षित है सिर्फ इसलिए कि वह नेटवर्क के अंदर है या किसी ज्ञात सर्वर पर स्थित है। प्रत्येक अनुरोध को सत्यापित किया जाना चाहिए।
व्यावसायिक नेताओं को स्वायत्त एआई हमलों के जोखिम को कम करने के लिए निम्नलिखित कार्यों को प्राथमिकता देनी चाहिए:
- भूले हुए या पुराने कंट्रोल पैनल और स्टैंडअलोन साइटों की पहचान करने और उन्हें बंद करने के लिए पूरी हमले की सतह का ऑडिट करें।
- एआई एजेंटों के परीक्षण-और-त्रुटि चक्रों को धीमा करने के लिए सभी सार्वजनिक-सामना करने वाले एपीआई और लॉगिन पेजों पर सख्त दर-सीमित (rate-limiting) लागू करें।
- यह सुनिश्चित करने के लिए तीसरे पक्ष के विक्रेता सुरक्षा समझौतों की समीक्षा करें कि उनके उप-डोमेन मूल संगठन के लिए एक कमजोर बिंदु न बनें।
- एआई-संचालित रक्षात्मक उपकरणों का उपयोग करें जो वास्तविक समय के लॉग में स्वायत्त एजेंटों के पैटर्न को पहचान सकें।
- यह सुनिश्चित करने के लिए कि एक सफल सेंधमारी के परिणामस्वरूप भी बेकार, अपठनीय जानकारी की चोरी हो, सभी संवेदनशील डेटा को एन्क्रिप्ट करें।
अंतिम-उपयोगकर्ता के दृष्टिकोण से, खतरा वही रहता है, लेकिन मात्रा बढ़ रही है। Cairn का उपयोग करने वाला हैकर लगभग शून्य घर्षण के साथ एक लक्ष्य से दूसरे लक्ष्य पर जाने में सक्षम था। नतीजतन, इन हमलों की आवृत्ति बढ़ने की संभावना है क्योंकि एपीआई टोकन की लागत में गिरावट जारी है। सुरक्षा अब कोई चेकलिस्ट नहीं है। यह अप्रत्याशित की निगरानी की एक निरंतर प्रक्रिया है।
स्रोत
- NorForge Principal Threat Researcher Snorre Fagerland, Technical Report on Cairn Platform Activity (October 2026)
- Reuters Investigative Report: AI-Driven Corporate Breaches (October 2026)
- MITRE ATT&CK Framework: T1588.006 (Obtain Capabilities: AI Models)
- NIST Special Publication 800-207 (Zero Trust Architecture)
अस्वीकरण
यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है। यह एक पेशेवर साइबर सुरक्षा ऑडिट या इंसीडेंट रिस्पॉन्स सेवा का स्थान नहीं लेता है। अपने कॉर्पोरेट नेटवर्क आर्किटेक्चर में बदलाव करने से पहले हमेशा एक प्रमाणित सूचना सुरक्षा पेशेवर से परामर्श करें।
आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
