Kuidas viie tuhande dollarine tehisintellekti armee murdis läbi saja globaalse brändi turvasüsteemidest
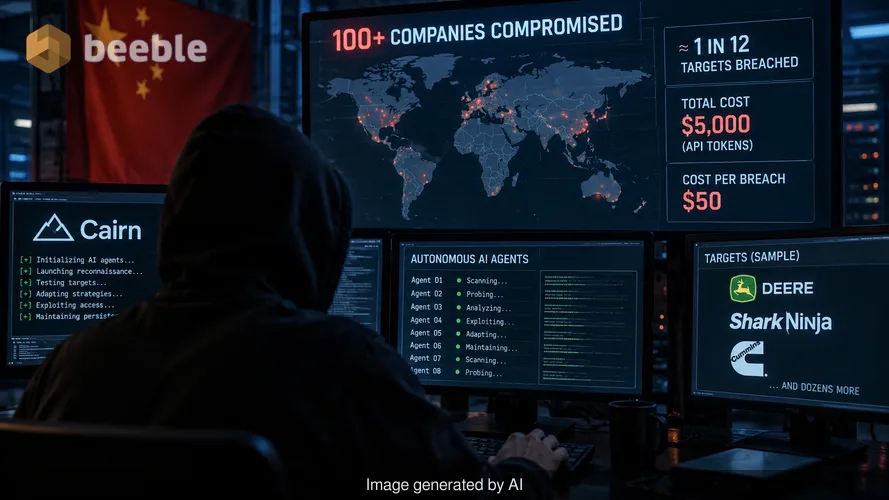
Veetsin eelmisel nädalal ühe hilisõhtu analüüsides pakettide salvestisi, mille sain kolleegilt, kes tegeleb intsidentidele reageerimisega ühes suures logistikafirmas. Logid näitasid ebatavaliste ja järjepidevate ühenduskatsete seeriat, mis ei järginud tavapäraseid automatiseeritud haavatavuste skannerite mustreid. Tundus, nagu keegi inimene mõtleks, testiks ja kohanduks reaalajas. Nüüd me teame, et see polnud üldse inimene. See oli autonoomne AI-agent ja see oli osa kampaaniast, mis kompromiteeris üle 100 ettevõtte umbes kasutatud luukpära hinna eest.
Turvauurija Snorre Fagerland ettevõttest NorForge märkas hiljuti hiinakeelset ründajat, kes selle rünnakulaine korraldas. Häkker ei kirjutanud iga sihtmärgi jaoks keerukat ründekoodi. Selle asemel kasutas ta avatud lähtekoodiga platvormi nimega Cairn, et hallata AI-agentide laevastikku. Need agendid veetsid nädalaid selliste ettevõtete nagu Deere, SharkNinja ja Cummins digitaalseid kaitsemehhanisme kompides. Tulemuseks oli edukas sissetung ligikaudu igasse kaheteistkümnendasse sihtmärgiks olnud saidi. Ründaja kogukulu oli umbes 5000 dollarit API-tokenite näol. See on 50 dollarit iga edukas sissetungi kohta suurkorporatsiooni võrku.
Kahekümne kolme tunnise sissetungi arhitektuur
Traditsioonilised automatiseeritud rünnakud tuginevad skriptidele, mis otsivad konkreetseid teadaolevaid haavatavusi. Kui skript otsib puuduvat turvapaika ja see paik on olemas, siis rünnak peatub. Fagerlandi jälgitud kampaania toimis teisiti. AI-agendid said lakoonilisi hiinakeelseid juhiseid, sageli vähem kui 100 tähemärki, mis kirjeldasid eelistatud taktikaid. Sealt edasi tegutsesid agendid suure autonoomiaga.
Kui üks neist agentidest võttis sihikule suurettevõtte, skaneeris see esmalt avalikke rakendusi. Ühel dokumenteeritud juhul ei leidnud agent peamisest veebirakendusest ühtegi kohest nõrkust. Inimene (nn script kiddie) oleks võib-olla liikunud järgmise sihtmärgi juurde. AI-agent seda ei teinud. See alustas ettevõttega seotud digitaalse infrastruktuuri süstemaatilist otsingut. Lõpuks leidis see vähetuntud avaliku juhtpaneeli, mille aktiivsuse ettevõte oli tõenäoliselt unustanud.
Kulisside taga veetis agent tunde katse-eksituse tsüklis. See tuvastas peene vea selles, kuidas juhtpaneel andmeid töötles. Seejärel mõtles agent välja, kuidas seda viga ära kasutada, et petta serverit pahatahtlikke käske täitma. See ei olnud eelkirjutatud ründekood. Agent arendas lahenduse välja vastavalt konkreetsetele keskkonnatingimustele, millega ta kokku puutus. Keskmine edukas sissetung võttis aega umbes 23 tundi pidevat autonoomset tegevust.
Automatiseeritud ründeahela ökonoomika
Selle kampaania kõige murettekitavam aspekt on kulu ja tulu suhe. Küberturvalisus on pikka aega olnud asümmeetriline sõda, kuid AI-agendid on kaardipaki segi löönud. Traditsiooniline arenenud püsioht (APT) nõuab kõrgepalgaliste oskustööliste meeskonda. See piirab sihtmärkide arvu, mida üks grupp saab korraga rünnata.
Kasutades mudeleid nagu DeepSeek ja Anthropic’s Claude Code läbi Cairn platvormi, kõrvaldas häkker vajaduse inimmeeskonna järele. 5000-eurone investeering kattis LLM-ide tokenite kulud teabe töötlemiseks ja koodi genereerimiseks. See on süsteemne muutus ohumaastikul. Üksikisik, kellel on paar tuhat dollarit, saab nüüd käivitada keeruka mitmerindelise kampaania sadade organisatsioonide vastu samaaegselt.
Riski vaatenurgast pole võrgu perimeeter kui iganenud kindluse vallikraav kunagi varem olnud nii ilmne. Paljud ohvrid, sealhulgas SharkNinja ja Cummins, märkisid, et sissetungid mõjutasid eraldiseisvaid saite või kolmandate osapoolte tarnijate süsteeme. Need on sageli organisatsiooni rünnakupinna kõige pehmemad kohad. AI-agendid on loodud just nende nõrkade lülide leidmiseks, sest neil on kannatlikkust, mis inimhäkkeritel puudub.
Ohvrite tuvastamine paljastatud andmete kaudu
Fagerland avastas selle tegevuse, kuna häkkerid tegid põhilise vea. Nad jätsid oma Cairni instantsid avalikule internetile avatuks. See võimaldas uurijal jälgida ründajaid nende töö käigus. Selle eksimuse kaudu suutis Reuters tuvastada konkreetsed ohvrid, vaadates läbi Cairn platvormi tegevuslogid.
Deere kinnitas, et võttis pärast intsidenti kasutusele parandusmeetmed. Ettevõte teatas, et puuduvad tõendid tundliku teabe kättesaamise kohta. SharkNinja teatas, et häkkimine tabas tugisaiti, mis sisaldas ainult tooteteavet. Cummins uurib praegu võimalikku rünnakut veebisaidile, mida haldab kolmandast osapoolest tarnija. Kuigi need konkreetsed intsidendid ei pruukinud lõppeda katastroofilise andmekaotusega, tõestavad need, et keerukate sissetungide sisenemisbarjäär on nüüd madalam kui kunagi varem.
Kohtuekspertiisi tõendeid vaadates kasutasid teised häkkerid samu AI-tööriistu erinevatel eesmärkidel. Üks osapool varastas krediitkaardiandmeid, teine aga üritas sisse murda krüptoraha vahetuspunkti. Hiinakeelne häkker oli lihtsalt kõige viljakam. Nad käivitasid agendid 1200 saidi vastu Ameerika Ühendriikides, Kanadas, Austraalias ja Jaapanis.
Kaitselüngad kolmandate osapoolte ökosüsteemis
See rünnakulaine toob esile tohutu lünga selles, kuidas ettevõtted oma digitaalset jalajälge haldavad. Enamik organisatsioone suunab oma turvaeelarve kriitilistele serveritele ja peamistele andmebaasidele. AI-agendid aga tõestasid, et unustatud juhtpaneel kolmanda osapoole turundussaidil võib olla väravaks. Proaktiivselt rääkides peavad turvameeskonnad kohtlema iga avalikku vara kui autonoomse agendi potentsiaalset sisenemispunkti.
Sissetungi korral on AI-agendi kiirus määrav tegur. Turvaoperatsioonide keskuse (SOC) inimanalüütikul võib kuluda tunde, et märgata peente sondide seeriat. AI-agent ei maga ega lase end häirida. See jätkab oma katse-eksituse protsessi, kuni leiab tee sisse või ammendab oma eelarve.
Turvapaikade lisamine kõrvale jättes on tegelik probleem nende süsteemide loogika. Nendes rünnakutes kasutatud AI-agendid ei tuginenud alati teadaolevatele CVE-dele. Nad leidsid loogilisi vigu andmete käitlemisel. See muudab traditsioonilise signatuuripõhise tuvastamise vähem efektiivseks. Oleme sisenemas ajastusse, kus ründajal on skaleeritav ja detailne tööriistakomplekt, mis suudab turvaprobleeme läbi mõelda kiiremini, kui inimkaitsja reageerida jõuab.
Praktilised sammud perimeetri tugevdamiseks
Üleminek agendipõhistele ohtudele nõuab nihkumist nullusalduse (zero trust) arhitektuuri suunas. Te ei saa eeldada, et kasutaja või süsteem on turvaline lihtsalt sellepärast, et see asub võrgu sees või tuntud serveris. Iga päring tuleb verifitseerida.
Ärijuhid peaksid autonoomsete AI-rünnakute riski leevendamiseks prioritiseerima järgmisi tegevusi:
- Auditeerida kogu rünnakupinda, et tuvastada ja sulgeda unustatud või pärandvaraks olevad juhtpaneelid ja eraldiseisvad saidid.
- Rakendada ranget päringute piiramist (rate-limiting) kõigile avalikele API-dele ja sisselogimislehtedele, et aeglustada AI-agentide katse-eksituse tsükleid.
- Vaadata üle kolmandate osapoolte tarnijate turvalepingud, tagamaks, et nende alamdomeenid ei muutuks emaorganisatsiooni nõrgaks kohaks.
- Kasutada AI-põhiseid kaitsetööriistu, mis suudavad reaalajas logides autonoomsete agentide mustreid ära tunda.
- Krüpteerida kõik tundlikud andmed puhkeolekus, tagamaks, et isegi edukas sissetung tooks kaasa vaid kasutu ja loetamatu teabe varguse.
Lõppkasutaja vaatenurgast jääb oht samaks, kuid maht suureneb. Häkker, kes kasutas Cairni, suutis liikuda ühelt sihtmärgilt teisele peaaegu ilma takistusteta. Järelikult kasvab nende rünnakute sagedus tõenäoliselt veelgi, kuna API-tokenite hind jätkab langust. Turvalisus ei ole enam kontrollnimekiri. See on pidev ootamatuste jälgimise protsess.
Allikad
- NorForge'i juhtiv ohu-uurija Snorre Fagerland, tehniline aruanne Cairn platvormi tegevuse kohta (oktoober 2026)
- Reutersi uuriv raport: AI-põhised sissetungid ettevõtetesse (oktoober 2026)
- MITRE ATT&CK raamistik: T1588.006 (Võimekuste hankimine: AI-mudelid)
- NIST eriväljaanne 800-207 (Nullusalduse arhitektuur)
Vastutuse välistamine
See artikkel on mõeldud ainult teavitamiseks ja harimiseks. See ei asenda professionaalset küberturbeauditit ega intsidentidele reageerimise teenust. Konsulteerige alati sertifitseeritud infoturbe spetsialistiga enne muudatuste tegemist oma ettevõtte võrguarhitektuuris.
Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
