Wie eine KI-Armee für fünftausend Dollar die Sicherheit von einhundert globalen Marken umging
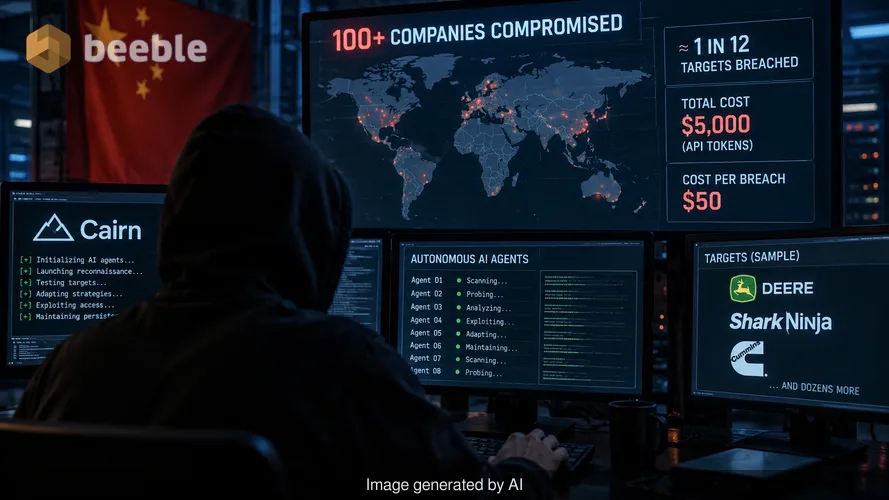
Ich habe letzte Woche eine späte Nacht damit verbracht, Paketmitschnitte eines Kollegen zu prüfen, der in der Vorfallsreaktion für ein großes Logistikunternehmen arbeitet. Die Protokolle zeigten eine Reihe ungewöhnlicher, hartnäckiger Verbindungsversuche, die nicht den Standardmustern eines automatisierten Schwachstellenscanners entsprachen. Es sah so aus, als würde ein Mensch in Echtzeit denken, testen und sich anpassen. Wir wissen heute, dass dies überhaupt kein Mensch war. Es war ein autonomer KI-Agent, und er war Teil einer Kampagne, die über 100 Unternehmen für etwa den Preis eines gebrauchten Kleinwagens kompromittierte.
Der Sicherheitsforscher Snorre Fagerland von NorForge beobachtete kürzlich einen chinesischsprachigen Bedrohungsakteur, der diesen Beutezug orchestrierte. Der Hacker schrieb keinen komplexen Exploit-Code für jedes Ziel. Stattdessen nutzte er eine Open-Source-Plattform namens Cairn, um eine Flotte von KI-Agenten zu verwalten. Diese Agenten verbrachten Wochen damit, die digitalen Abwehrmechanismen von Unternehmen wie Deere, SharkNinja und Cummins abzutasten. Das Ergebnis war ein erfolgreicher Einbruch in etwa jede zwölfte der angegriffenen Seiten. Die Gesamtkosten für den Angreifer beliefen sich auf etwa 5.000 US-Dollar an API-Token. Das sind 50 US-Dollar pro erfolgreichem Eindringen in ein großes Unternehmensnetzwerk.
Die Architektur eines dreiundzwanzigstündigen Eindringens
Traditionelle automatisierte Angriffe stützen sich auf Skripte, die nach spezifischen, bekannten Schwachstellen suchen. Wenn ein Skript nach einem fehlenden Patch sucht und der Patch vorhanden ist, stoppt der Angriff. Die von Fagerland beobachtete Kampagne funktionierte anders. Die KI-Agenten erhielten knappe Anweisungen auf Chinesisch, oft weniger als 100 Zeichen, in denen bevorzugte Taktiken skizziert wurden. Von dort aus agierten die Agenten mit einem hohen Maß an Autonomie.
Wenn einer dieser Agenten ein großes Unternehmen ins Visier nahm, scannte er zunächst öffentlich zugängliche Anwendungen. In einem dokumentierten Fall gelang es dem Agenten nicht, sofortige Schwachstellen in der primären Webanwendung zu finden. Ein menschlicher Script-Kiddie hätte sich vielleicht einem anderen Ziel zugewandt. Der KI-Agent nicht. Er begann eine systematische Suche in der zugehörigen digitalen Infrastruktur des Unternehmens. Schließlich lokalisierte er ein obskures, öffentlich zugängliches Kontrollpanel, von dem das Unternehmen wahrscheinlich vergessen hatte, dass es noch aktiv war.
Hinter den Kulissen verbrachte der Agent Stunden in einem Zyklus aus Versuch und Irrtum. Er identifizierte einen subtilen Fehler in der Art und Weise, wie das Kontrollpanel Daten verarbeitete. Der Agent fand dann heraus, wie er diesen Fehler ausnutzen konnte, um den Server zur Ausführung bösartiger Befehle zu verleiten. Dies war kein vorgefertigter Exploit. Der Agent entwickelte die Lösung basierend auf den spezifischen Umgebungsbedingungen, die er vorfand. Der durchschnittliche erfolgreiche Einbruch dauerte etwa 23 Stunden kontinuierlicher, autonomer Aktivität.
Ökonomie der automatisierten Exploit-Kette
Der alarmierendste Aspekt dieser Kampagne ist das Kosten-Nutzen-Verhältnis. Cybersicherheit ist seit langem ein Spiel der asymmetrischen Kriegsführung, aber KI-Agenten haben die Landkarte verschoben. Eine traditionelle fortgeschrittene anhaltende Bedrohung (APT) erfordert ein Team von qualifizierten Mitarbeitern, die hohe Gehälter verlangen. Dies begrenzt die Anzahl der Ziele, die eine einzelne Gruppe gleichzeitig verfolgen kann.
Durch die Nutzung von Modellen wie DeepSeek und Anthropic’s Claude Code über die Cairn-Plattform eliminierte der Hacker die Notwendigkeit eines menschlichen Teams. Die Investition von 5.000 US-Dollar deckte die Token-Kosten für die LLMs, um Informationen zu verarbeiten und Code zu generieren. Dies ist eine systemische Verschiebung in der Bedrohungslandschaft. Eine einzelne Person mit wenigen tausend Dollar kann nun gleichzeitig eine ausgeklügelte Kampagne an mehreren Fronten gegen Hunderte von Organisationen starten.
Aus der Risikoperspektive war der Netzwerkperimeter als veralteter Burggraben noch nie so offensichtlich. Viele der Opfer, darunter SharkNinja und Cummins, merkten an, dass die Einbrüche eigenständige Websites oder Systeme von Drittanbietern betrafen. Dies sind oft die schwächsten Punkte der Angriffsfläche einer Organisation. Die KI-Agenten sind speziell darauf ausgelegt, diese schwachen Glieder zu finden, da sie die Geduld besitzen, die menschlichen Hackern fehlt.
Identifizierung der Opfer durch exponierte Daten
Fagerland entdeckte diese Aktivitäten, weil die Hacker einen fundamentalen Fehler machten. Sie ließen ihre Instanzen von Cairn im öffentlichen Internet exponiert. Dies ermöglichte es dem Forscher, die Angreifer bei der Arbeit zu überwachen. Durch dieses Versäumnis war Reuters in der Lage, die spezifischen Opfer zu identifizieren, indem die Aktivitätsprotokolle innerhalb der Cairn-Plattform überprüft wurden.
Deere bestätigte, dass nach dem Vorfall Abhilfemaßnahmen ergriffen wurden. Das Unternehmen gab an, dass es keine Beweise dafür gebe, dass auf sensible Informationen zugegriffen wurde. SharkNinja berichtete, dass der Hack eine Support-Seite traf, die lediglich Produktinformationen enthielt. Cummins untersucht derzeit einen potenziellen Angriff auf eine Website, die von einem Drittanbieter verwaltet wird. Obwohl diese spezifischen Vorfälle möglicherweise nicht zu katastrophalen Datenverlusten geführt haben, beweisen sie, dass die Eintrittsbarriere für komplexe Einbrüche nun auf einem Allzeittief liegt.
Bei der Betrachtung der forensischen Beweise zeigte sich, dass andere Hacker dieselben KI-Tools für unterschiedliche Ziele nutzten. Ein Akteur stahl Kreditkartendaten, während ein anderer versuchte, in eine Kryptowährungsbörse einzubrechen. Der chinesischsprachige Hacker war schlichtweg der produktivste. Er setzte Agenten gegen 1.200 Standorte in den Vereinigten Staaten, Kanada, Australien und Japan ein.
Sicherheitslücken im Ökosystem der Drittanbieter
Dieser Beutezug verdeutlicht eine massive Lücke darin, wie Unternehmen ihren digitalen Fußabdruck verwalten. Die meisten Organisationen konzentrieren ihr Sicherheitsbudget auf geschäftskritische Server und primäre Datenbanken. Die KI-Agenten bewiesen jedoch, dass ein vergessenes Kontrollpanel auf einer Marketing-Website eines Drittanbieters ein Tor sein kann. Proaktiv gesprochen müssen Sicherheitsteams jedes öffentlich zugängliche Asset als potenziellen Einstiegspunkt für einen autonomen Agenten behandeln.
Im Falle eines Einbruchs ist die Geschwindigkeit des KI-Agenten ein entscheidender Faktor. Ein menschlicher Analyst in einem Security Operations Center (SOC) könnte Stunden benötigen, um eine Reihe subtiler Sondierungen zu bemerken. Ein KI-Agent schläft nicht und lässt sich nicht ablenken. Er setzt seinen Prozess aus Versuch und Irrtum fort, bis er einen Weg hinein findet oder sein Budget erschöpft ist.
Abgesehen vom Patchen liegt das eigentliche Problem in der Logik dieser Systeme. Die in diesen Angriffen eingesetzten KI-Agenten verließen sich nicht immer auf bekannte CVEs. Sie fanden logische Fehler in der Datenverarbeitung. Dies macht die traditionelle signaturbasierte Erkennung weniger effektiv. Wir treten in eine Ära ein, in der der Angreifer über ein skalierbares, granulares Toolset verfügt, das Sicherheitsprobleme schneller durchdenken kann, als ein menschlicher Verteidiger reagieren kann.
Praktische Schritte zur Härtung des Perimeters
Der Übergang zu agentengesteuerten Bedrohungen erfordert eine Verschiebung hin zu einer Zero-Trust-Architektur. Man kann nicht davon ausgehen, dass ein Benutzer oder ein System sicher ist, nur weil es sich innerhalb des Netzwerks oder auf einem bekannten Server befindet. Jede Anfrage muss verifiziert werden.
Unternehmensleiter sollten die folgenden Maßnahmen priorisieren, um das Risiko autonomer KI-Angriffe zu mindern:
- Auditierung der gesamten Angriffsfläche, um vergessene oder veraltete Kontrollpanels und eigenständige Seiten zu identifizieren und abzuschalten.
- Implementierung einer strengen Ratenbegrenzung (Rate-Limiting) für alle öffentlich zugänglichen APIs und Login-Seiten, um die Zyklen von Versuch und Irrtum der KI-Agenten zu verlangsamen.
- Überprüfung von Sicherheitsvereinbarungen mit Drittanbietern, um sicherzustellen, dass deren Subdomains nicht zu einem Schwachpunkt für die Mutterorganisation werden.
- Einsatz KI-gestützter Verteidigungstools, die die Muster autonomer Agenten in Echtzeit-Protokollen erkennen können.
- Verschlüsselung aller sensiblen Daten im Ruhezustand (at rest), um sicherzustellen, dass selbst ein erfolgreicher Einbruch nur zum Diebstahl nutzloser, unlesbarer Informationen führt.
Aus der Sicht des Endnutzers bleibt die Bedrohung dieselbe, aber das Volumen nimmt zu. Der Hacker, der Cairn nutzte, konnte fast ohne Reibungsverluste von einem Ziel zum nächsten wechseln. Folglich wird die Häufigkeit dieser Angriffe wahrscheinlich zunehmen, da die Kosten für API-Token weiter sinken. Sicherheit ist keine Checkliste mehr. Es ist ein kontinuierlicher Prozess der Überwachung auf das Unerwartete.
Quellen
- NorForge Principal Threat Researcher Snorre Fagerland, Technical Report on Cairn Platform Activity (Oktober 2026)
- Reuters Investigative Report: AI-Driven Corporate Breaches (Oktober 2026)
- MITRE ATT&CK Framework: T1588.006 (Obtain Capabilities: AI Models)
- NIST Special Publication 800-207 (Zero Trust Architecture)
Haftungsausschluss
Dieser Artikel dient ausschließlich Informations- und Bildungszwecken. Er ersetzt kein professionelles Cybersicherheits-Audit oder einen Incident-Response-Service. Konsultieren Sie immer einen zertifizierten Informationssicherheitsexperten, bevor Sie Änderungen an Ihrer Unternehmensnetzwerkarchitektur vornehmen.
Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
