Kā piecus tūkstošus dolāru vērta MI armija apgāja simts globālu zīmolu drošību
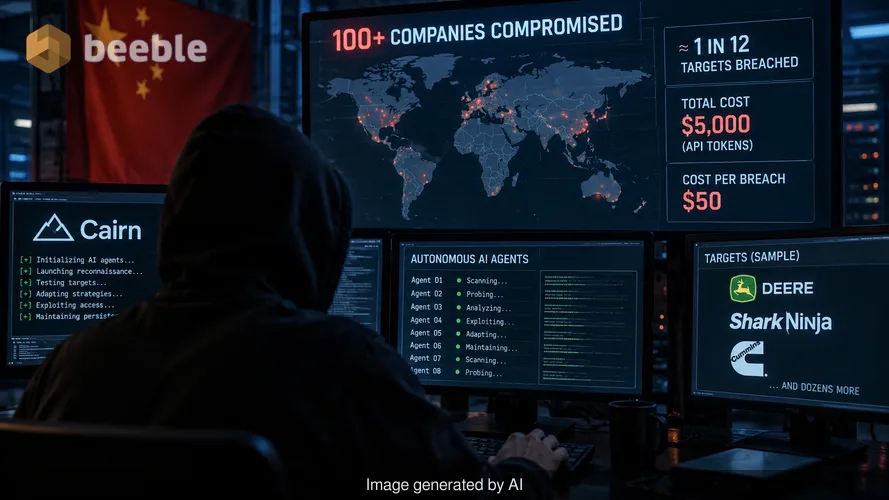
Pagājušās nedēļas vēlā vakarā es pārskatīju pakešu uztveršanas datus no kolēģa, kurš strādā incidentu reaģēšanas komandā lielā loģistikas uzņēmumā. Žurnālfaili uzrādīja virkni neparastu, neatlaidīgu savienojuma mēģinājumu, kas neatbilda standarta automatizēto ievainojamību skeneru paraugiem. Tie izskatījās tā, it kā kāds cilvēks domātu, testētu un pielāgotos reāllaikā. Tagad mēs zinām, ka tas vispār nebija cilvēks. Tas bija autonoms MI aģents, un tas bija daļa no kampaņas, kurā tika kompromitēti vairāk nekā 100 uzņēmumi par aptuveni lietotas hečbeka automašīnas cenu.
Drošības pētnieks Snorre Fagerlands no "NorForge" nesen novēroja kādu ķīniski runājošu draudu izraisītāju, kurš noorganizēja šo uzbrukumu sēriju. Hakeris nerakstīja sarežģītu ekspluatācijas kodu katram mērķim. Tā vietā viņš izmantoja atvērtā pirmkoda platformu ar nosaukumu "Cairn", lai pārvaldītu MI aģentu floti. Šie aģenti pavadīja nedēļas, pārbaudot tādu uzņēmumu kā "Deere", "SharkNinja" un "Cummins" digitālo aizsardzību. Rezultāts bija veiksmīgs ielaušanās mēģinājums aptuveni vienā no katrām divpadsmit mērķa vietnēm. Kopējās izmaksas uzbrucējam bija aptuveni 5000 ASV dolāru API žetonos (tokens). Tas ir 50 dolāri par vienu veiksmīgu ielaušanos lielas korporācijas tīklā.
Divdesmit trīs stundu ielaušanās arhitektūra
Tradicionālie automatizētie uzbrukumi paļaujas uz skriptiem, kas meklē specifiskas, zināmas ievainojamības. Ja skripts meklē trūkstošu ielāpu un ielāps ir uzstādīts, uzbrukums apstājas. Fagerlanda novērotā kampaņa darbojās citādi. MI aģenti saņēma īsas instrukcijas ķīniešu valodā, bieži vien mazāk nekā 100 rakstzīmju garumā, kurās bija izklāstīta vēlamā taktika. No tā brīža aģenti darbojās ar augstu autonomijas pakāpi.
Kad kāds no šiem aģentiem vērsās pret lielu korporāciju, tas vispirms skenēja publiski pieejamās lietojumprogrammas. Vienā dokumentētā gadījumā aģentam neizdevās atrast tūlītējus vājos punktus galvenajā tīmekļa lietojumprogrammā. Cilvēks – "skriptu bērns" (script kiddie) – iespējams, būtu pārgājis pie cita mērķa. MI aģents to nedarīja. Tas uzsāka sistemātisku uzņēmuma saistītās digitālās infrastruktūras meklēšanu. Galu galā tas atrada kādu mazpazīstamu, publiski pieejamu vadības paneli, par kura eksistenci uzņēmums, visticamāk, bija aizmirsis.
Aizkulisēs aģents pavadīja stundas mēģinājumu un kļūdu ciklā. Tas identificēja nelielu kļūdu tajā, kā vadības panelis apstrādā datus. Pēc tam aģents izdomāja, kā izmantot šo kļūdu, lai piemānītu serveri izpildīt ļaunprātīgas komandas. Tas nebija iepriekš uzrakstīts ekspluatācijas kods. Aģents izstrādāja risinājumu, pamatojoties uz konkrētajiem vides apstākļiem, ar kuriem tas saskārās. Vidēji veiksmīga ielaušanās prasīja aptuveni 23 stundas nepārtrauktas, autonomas darbības.
Automatizētās ekspluatācijas ķēdes ekonomika
Šīs kampaņas satraucošākais aspekts ir izmaksu un ieguvumu attiecība. Kiberdrošība jau sen ir bijusi asimetriska kara spēle, taču MI aģenti ir mainījuši šo līdzsvaru. Tradicionālam progresīvam pastāvīgam apdraudējumam (APT) ir nepieciešama prasmīgu operatoru komanda, kas prasa lielas algas. Tas ierobežo mērķu skaitu, ko viena grupa var vienlaikus apstrādāt.
Izmantojot tādus modeļus kā "DeepSeek" un Anthropic "Claude Code" caur "Cairn" platformu, hakeris likvidēja nepieciešamību pēc cilvēku komandas. 5000 dolāru ieguldījums sedza žetonu izmaksas LLM (lielajiem valodas modeļiem), lai tie apstrādātu informāciju un ģenerētu kodu. Tā ir sistēmiska maiņa draudu ainavā. Viena persona ar dažiem tūkstošiem dolāru tagad var uzsākt sarežģītu, daudzpusēju kampaņu pret simtiem organizāciju vienlaikus.
No riska perspektīvas tīkla perimetrs kā novecojis pils aizsarggrāvis nekad nav bijis tik acīmredzams. Daudzi no upuriem, tostarp "SharkNinja" un "Cummins", atzīmēja, ka ielaušanās skāra atsevišķas vietnes vai trešo pušu piegādātāju sistēmas. Tie bieži ir vājākie punkti organizācijas uzbrukuma virsmā. MI aģenti ir īpaši izstrādāti, lai atrastu šos vājos posmus, jo tiem piemīt pacietība, kuras trūkst hakeriem-cilvēkiem.
Upuru identificēšana, izmantojot atklātos datus
Fagerlands atklāja šo darbību, jo hakeri pieļāva fundamentālu kļūdu. Viņi atstāja savas "Cairn" instances atvērtas publiskajam internetam. Tas ļāva pētniekam uzraudzīt uzbrucējus viņu darba procesā. Pateicoties šai neuzmanībai, ziņu aģentūra "Reuters" spēja identificēt konkrētos upurus, pārskatot darbības žurnālus "Cairn" platformā.
"Deere" apstiprināja, ka pēc incidenta ir veikusi koriģējošas darbības. Uzņēmums paziņoja, ka nav pierādījumu par piekļuvi sensitīvai informācijai. "SharkNinja" ziņoja, ka uzbrukums skāris atbalsta vietni, kurā bija tikai informācija par produktiem. "Cummins" pašlaik izmeklē iespējamu uzbrukumu tīmekļa vietnei, kuru pārvalda trešās puses piegādātājs. Lai gan šie konkrētie incidenti, iespējams, nav izraisījuši katastrofālus datu zaudējumus, tie pierāda, ka šķērslis sarežģītu ielaušanos veikšanai šobrīd ir visu laiku zemākajā līmenī.
Aplūkojot tiesu ekspertīzes pierādījumus, citi hakeri izmantoja tos pašus MI rīkus dažādiem mērķiem. Viens nozaga kredītkaršu datus, savukārt cits mēģināja ielauzties kriptovalūtu biržā. Ķīniski runājošais hakeris vienkārši bija visaktīvākais. Viņi palaida aģentus pret 1200 vietnēm Amerikas Savienotajās Valstīs, Kanādā, Austrālijā un Japānā.
Aizsardzības trūkumi trešo pušu ekosistēmā
Šī uzbrukumu sērija izgaismo milzīgu plaisu tajā, kā uzņēmumi pārvalda savu digitālo nospiedumu. Lielākā daļa organizāciju koncentrē savu drošības budžetu uz kritiski svarīgiem serveriem un galvenajām datubāzēm. Tomēr MI aģenti pierādīja, ka aizmirsts vadības panelis trešās puses mārketinga vietnē var būt vārti uz sistēmu. Raugoties proaktīvi, drošības komandām pret katru publiski pieejamu resursu jāizturas kā pret potenciālu autonomā aģenta iekļūšanas punktu.
Ielaušanās gadījumā MI aģenta ātrums ir būtisks faktors. Cilvēkam-analītiķim drošības operāciju centrā (SOC) varētu būt nepieciešamas stundas, lai pamanītu virkni smalku zonžu. MI aģents neguļ un nenovērš uzmanību. Tas turpina savu mēģinājumu un kļūdu procesu, līdz atrod ceļu iekšā vai iztērē savu budžetu.
Ja neskaita ielāpu uzstādīšanu, reālā problēma ir šo sistēmu loģika. Šajos uzbrukumos izmantotie MI aģenti ne vienmēr paļāvās uz zināmiem CVE (kopējām ievainojamībām un riskiem). Tie atrada loģikas kļūdas datu apstrādē. Tas padara tradicionālo, uz parakstiem balstīto noteikšanu mazāk efektīvu. Mēs ieejam laikmetā, kurā uzbrucējam ir mērogojams, detalizēts rīku komplekts, kas spēj pārdomāt drošības problēmas ātrāk, nekā cilvēks-aizstāvis spēj reaģēt.
Praktiski soļi perimetra nostiprināšanai
Pāreja uz aģentu vadītiem draudiem prasa pāreju uz nulles uzticēšanās (zero trust) arhitektūru. Jūs nevarat pieņemt, ka lietotājs vai sistēma ir droša tikai tāpēc, ka tā atrodas tīkla iekšpusē vai uz zināma servera. Katrs pieprasījums ir jāpārbauda.
Biznesa vadītājiem būtu jānosaka par prioritāti šādas darbības, lai mazinātu autonomu MI uzbrukumu risku:
- Auditēt visu uzbrukuma virsmu, lai identificētu un slēgtu aizmirstus vai mantotus vadības paneļus un atsevišķas vietnes.
- Ieviest stingru pieprasījumu skaita ierobežošanu (rate-limiting) visām publiski pieejamām API un pieteikšanās lapām, lai palēninātu MI aģentu mēģinājumu un kļūdu ciklus.
- Pārskatīt trešo pušu piegādātāju drošības līgumus, lai nodrošinātu, ka to apakšdomēni nekļūst par vājo punktu mātes organizācijai.
- Izmantot MI vadītus aizsardzības rīkus, kas reāllaika žurnālos spēj atpazīt autonomu aģentu darbības modeļus.
- Šifrēt visus sensitīvos datus miera stāvoklī, lai nodrošinātu, ka pat veiksmīga ielaušanās rezultējas ar nederīgas, neizlasāmas informācijas zādzību.
No galalietotāja perspektīvas draudi paliek tie paši, taču to apjoms pieaug. Hakeris, kurš izmantoja "Cairn", spēja pāriet no viena mērķa uz nākamo gandrīz bez jebkādas pretestības. Līdz ar to šo uzbrukumu biežums, visticamāk, pieaugs, jo API žetonu izmaksas turpinās kristies. Drošība vairs nav tikai kontrolsaraksts. Tas ir nepārtraukts process, uzraugot negaidīto.
Avoti
- NorForge galvenais draudu pētnieks Snorre Fagerland, Technical Report on Cairn Platform Activity (October 2026)
- Reuters Investigative Report: AI-Driven Corporate Breaches (October 2026)
- MITRE ATT&CK Framework: T1588.006 (Obtain Capabilities: AI Models)
- NIST Special Publication 800-207 (Zero Trust Architecture)
Atruna
Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem. Tas neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu. Vienmēr konsultējieties ar sertificētu informācijas drošības speciālistu, pirms veicat izmaiņas korporatīvā tīkla arhitektūrā.
Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
