


Küberturvalisus
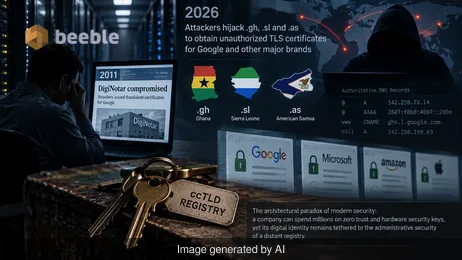
Ründajad kaaperdasid .gh, .sl ja .as riigikoodiga tippdomeenid, et väljastada volitamata TLS-sertifikaate Google'ile ja teistele globaalsetele brändidele.

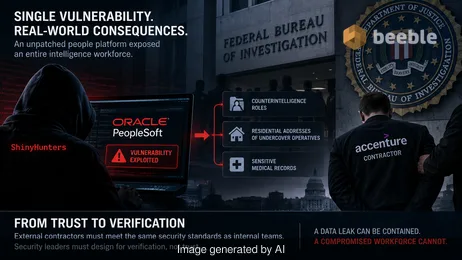
FBI andmelekke analüüs, mis hõlmab Accenture'i ja Oracle PeopleSofti. Strateegiad kolmandate osapoolte riskide maandamiseks ja mikrosegmentimise rakendamiseks.
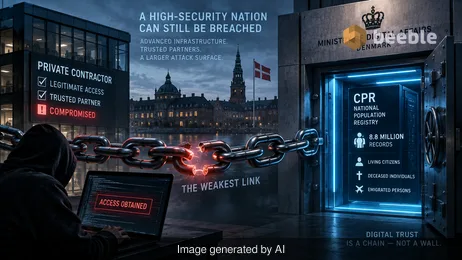
Analüüs 2026. aasta Taani CPR-andmelekke kohta, mis mõjutas kolmanda osapoole kaudu 8,8 miljonit inimest. Siit saate teada, kuidas tarneahela riskid mõjutavad riiklikku julgeolekut.
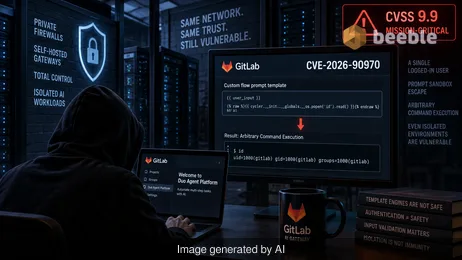
GitLab väljastas kriitilise paiga CVE-2026-90970 jaoks, mis on 9,9 CVSS viga AI Gateway-s. Siit saate teada, kuidas kaitsta oma isehostitavat serverit käsu täitmise eest.
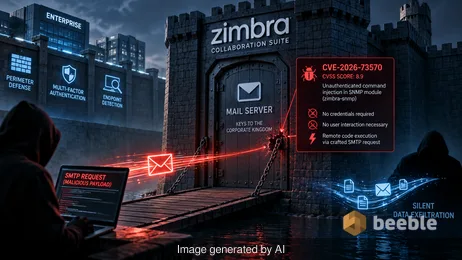
Analüüs haavatavusest CVE-2026-73570, mis on autentimata käskude süstimise viga Zimbra Collaboration Suite'is ja mida kasutati veebikestade paigaldamiseks ning kredentsiaalide varastamiseks.
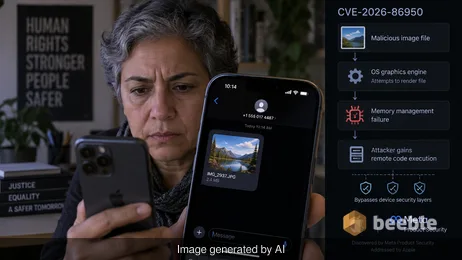
Apple parandas haavatavuse CVE-2026-86950, CoreGraphicsi vea, mida kasutati sihtmärgistatud rünnakutes. Lugege, kuidas see piiridest väljas kirjutamine mõjutab iOS-i ja macOS-i seadmeid.
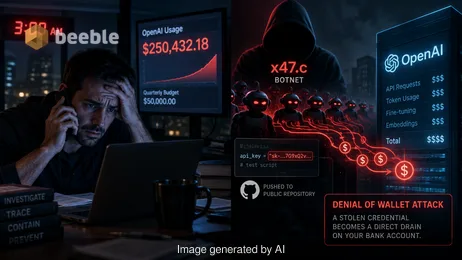
Lugege, kuidas x47.c botnet kasutab AI API tühjendamist rahalise kahju tekitamiseks ning kuidas kaitsta oma OpenAI ja xAI krediite rahakoti-tõrke rünnete eest.
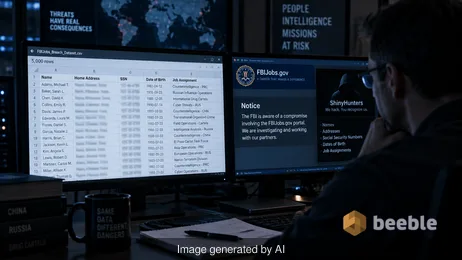
ShinyHuntersi FBI andmelekke analüüs, mis paljastab, kuidas värbamisportaali leke paljastas vastuluureagentide identiteedid ja rollid.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
