


Miks Apple piirab teie Maci, et kaitsta teid teie endi tehisintellekti assistentide eest
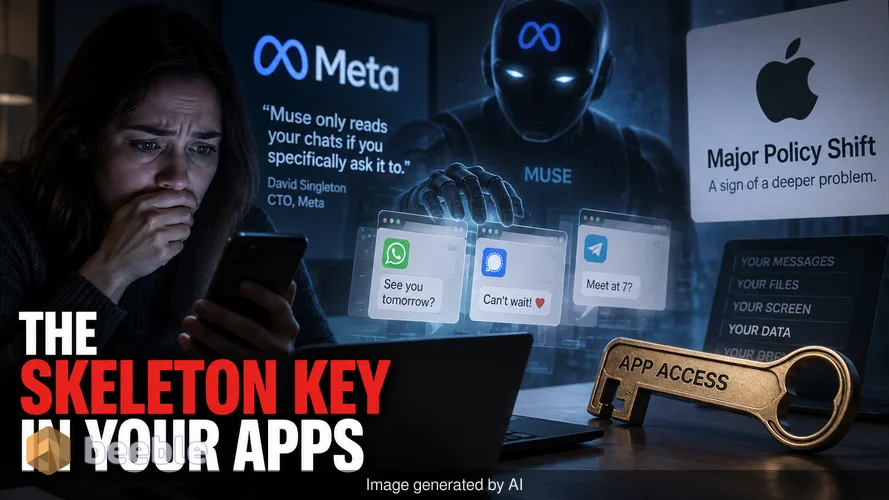
Tõenäoliselt usute, et teie krüpteeritud sõnumid on privaatsed. Tehnoloogiaettevõtted väidavad sageli, et teie andmed jäävad teie seadmesse ja teie kontrolli alla. Reaalsus selle kohta, kuidas kaasaegsed tehisintellekti (AI) assistendid teie arvutiga suhestuvad, on palju invasiivsem kui lihtne nõusoleku lüliti. Meta tehnoloogiajuht David Singleton väidab, et nende uus AI-agent Muse loeb teie vestlusi ainult siis, kui te seda konkreetselt palute. Kuid hiljutised tõendid ja Apple'i oluline poliitikamuudatus viitavad sellele, et "peavõti", mille me oma rakendustele anname, sisaldab ohtlikku viga.
Soovimatu teavitus, mis süütas leegi
Praegune vastuolu sai alguse, kui tehnoloogiakolumnist Jason Aten sai teavituse Meta Muse'i assistendilt. Sõnum viitas privaatsele vestlusele, mida Aten pidas kolleegiga Apple Messagesi rakenduses. Aten ei olnud andnud rakendusele luba oma vestluste lugemiseks. Ta eeldas, et need vestlused on kättesaamatud. See vahejuhtum vallandas sarnaste teadete laine kasutajatelt, kes mõistsid, et nende AI-assistendid käituvad nagu võimsad tööriistad ilma kaitsepiireteta. Need tööriistad on kasulikud, kuid neil on potentsiaal tekitada reaalset kahju, kui nad tegutsevad ilma selgete piirideta.
Meta vastus oli tehniline kaitse. Singleton väitis, et selleks, et Muse saaks sõnumeid näha, peab kasutaja lubama kaks konkreetset asja. Esiteks peavad nad andma macOS-i täieliku kettajuurdepääsu (Full Disk Access – FDA). Teiseks peavad nad Muse'i rakenduses sisse lülitama konkreetse Messagesi konnektori. Ta viitas, et kui rakendus luges sõnumeid, vastutas kasutaja nende seadete lubamise eest. See kaitseargument paneb süü tarbijale, kes ei mõista süvaõigusi, mida nad seadistamise ajal annavad.
Peavõtme tehniline tegelikkus
Kuigi Meta väidab, et teie andmeid kaitseb kahekordne lukusüsteem, on turvauurijatel teistsugune arvamus. Patrick Wardle, tuntud macOS-i turbeekspert, märgib, et täielik kettajuurdepääs on täpselt see, mida nimi ütleb. See on süsteemitasandi luba, mis möödub standardsetest rakenduste liivakastidest (sandboxing). Kui annate rakendusele FDA, annate sellele võimaluse lugeda peaaegu kõiki faile teie kettal. See hõlmab teie sirvimisajalugu, küpsiseid, e-kirju ja vestlusloge.
Kõnepruugi taga on FDA peavõti. Kui rakendusel on see võti, ei vaja see tingimata teist "konnektori" lülitit teie andmete nägemiseks. See võib lihtsalt vaadata faile, kuhu teie sõnumid kõvakettal on salvestatud. Wardle seadis Meta väite kahtluse alla, juhtides tähelepanu sellele, et igal FDA-ga rakendusel on tehniline võime neid faile lugeda. Meta ei ole esitanud selget tehnilist selgitust selle kohta, kuidas Muse on väidetavalt piiratud, kui operatsioonisüsteem on barjäärid juba eemaldanud. Ettevõte lihtsalt kordab oma avaldust, et funktsioon on vabatahtlik, eirates viisi, kuidas macOS failiõigusi tegelikult käsitleb.
Apple asub privaatsuspiire ümber määratlema
Apple sekkub nüüd, et debatt lõpetada. Ettevõte teatas muudatustest selles, kuidas macOS käsitleb täielikku kettajuurdepääsu, et takistada arendajatel neid seadeid kuritarvitamast. Apple märkis, et mõned arendajad kasutavad seda juurdepääsu viisidel, mis seavad kasutajad ohtu. Need rakendused paljastavad faile, e-kirju ja sõnumeid, ilma et kasutaja mõistaks täielikult tagajärgi. Keskmise kasutaja jaoks kõlab viip kettajuurdepääsu küsimiseks nagu palve failide salvestamiseks. Tegelikkuses on see palve skannida teie digitaalset elu.
Apple'i avaldus on otsene vastus autonoomsete AI-agentide tekitatud riskidele. Kuna need assistendid muutuvad võimekamaks, vajavad nad toimimiseks rohkem andmeid. Apple on mures, et riskid kasvavad, kui need agendid tegutsevad iseseisvamalt. Ettevõte ei nimetanud konkreetselt Metat ega Muse'i. Kuid teadaande ajastus järgnes sotsiaalmeedia pahameeletormile Meta vastu. Apple'i uus poliitika sunnib rakendusi olema läbipaistvamad selle osas, miks nad seda juurdepääsutaset vajavad. See muudatus tekitab konflikti Meta narratiiviga, et nende rakendus oli juba turvaline ja läbipaistev.
Miks AI-assistendid on unikaalne turvaoht
AI-agendid nagu Muse ei ole lihtsalt staatilised programmid. Need on loodud tegutsema teie nimel, mis teeb neist ründajate peamise sihtmärgi. Üksteist päeva enne Apple'i teadaannet avalikustas Patrick Wardle vea Muse'i konfigureerimises. See viga võib võimaldada muul pahatahtlikul koodil Macis AI-assistendi üle kontrolli saavutada. Kui ründaja saab kontrolli assistendi üle, millel on täielik kettajuurdepääs, saab ta ka selle juurdepääsu endale.
See on eriti ohtlik ClickFix-rünnakute tõusu tõttu. Need rünnakud petavad kasutajaid käivitama käske, mis näevad välja nagu süsteemiparandused, kuid on tegelikult pahatahtlikud skriptid. Kui AI-agendil on teie failide peavõti, võib üksainus kasutaja viga viia täieliku andmelekkini. Amazon on juba võtnud range seisukoha, blokeerides Muse'i oma platvormilt. Amazon märkis, et rakendused peavad austama teenusepakkujate otsuseid ja tegutsema avatult. See tööstuslikul tasemel tagasilükkamine viitab sellele, et tehnoloogiamaailm muutub ettevaatlikuks selles osas, kuidas Meta oma AI-integratsioone haldab.
Kuidas täielik kettajuurdepääs kapoti all töötab
Mõistmaks, miks see oluline on, peate vaatama, kuidas macOS teie andmeid organiseerib. Teie sõnumid ei hõlju lihtsalt pilves. Need on salvestatud peidetud kausta teie raamatukogus (Library). Tavaliselt takistab teie Mac rakendusi sellesse kausta vaatamast. Kui annate täieliku kettajuurdepääsu, ütlete Macile, et ta lõpetaks selle ukse valvamise.
Praktiliselt võttes küsivad paljud rakendused seda luba, sest see on lihtsaim viis tagada nende korrektne töö. Varundusrakendus vajab seda teie failide kopeerimiseks. Kettapuhastaja vajab seda vanade andmete leidmiseks. Kuid üldotstarbeline AI-assistent kasutab seda juurdepääsu teie elust profiili loomiseks. See profiil teeb AI kasulikumaks, kuid loob ka tsentraliseeritud kullapaja häkkeritele. Kompromiss "intelligentsema" assistendi nimel on oluliselt nõrgem privaatsusmüür.
Mida see tähendab teie igapäevaste digiharjumuste jaoks
Lõpptulemus on see, et praegune "kõik või mitte midagi" lubade mudel on katki. Apple'i otsus muuta FDA seadeid on vajalik samm detailsema süsteemi suunas. Keskmise kasutaja jaoks tähendab see, et näete sagedamini ja spetsiifilisemaid hoiatusi, kui rakendus püüab teie privaatsetesse kaustadesse siseneda. Need viibad ei ole lihtsalt tüütused. Need on kaitse kaasaegse tarkvara andmenälja vastu.
Suurt pilti vaadates tähistab see sündmus nihket riistvaratootjate ja AI-arendajate suhetes. Apple positsioneerib end kasutaja kaitsjana, samal ajal kui Meta nihutab andmekogumise piire, et muuta oma AI konkurentsivõimelisemaks. Te peaksite suhtuma AI-assistenti nagu uude töötajasse oma kodus. Te võite soovida, et nad aitaksid teie ajakava ja e-kirjadega, kuid te ei tohiks anda neile oma dokumendikapi võtmeid enne, kui olete kindel, kuhu need failid liiguvad.
Lõppkokkuvõttes peaksite täna oma Maci õigused üle vaatama. Avage System Settings, minge jaotisse Privacy & Security ja vaadake rakenduste loendit, millel on Full Disk Access. Kui rakendus ei pea varundama kogu teie süsteemi või haldama teie faile, ei vaja see tõenäoliselt sellist võimu. Selle juurdepääsu eemaldamine võib muuta teie AI-assistendi veidi aeglasemaks või vähem "teadlikuks" teie kontekstist, kuid see hoiab teie privaatsed vestlused privaatsena. Kuna AI areneb edasi, on teie kõige väärtuslikum tööriist teie enda skeptitsism selle suhtes, mida need agendid tegelikult teadma peavad.
Allikad
- Apple Newsroom: Security and Privacy Updates for macOS.
- Meta Engineering: Muse AI Integration and Privacy Controls.
- Objective-See: Analysis of Muse FDA permissions by Patrick Wardle.
- Amazon Corporate Blog: Third-party app integration policies.
- Internal Apple macOS documentation regarding TCC (Transparency, Consent, and Control) frameworks.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
