


Pourquoi Apple verrouille votre Mac pour vous protéger de vos propres assistants IA
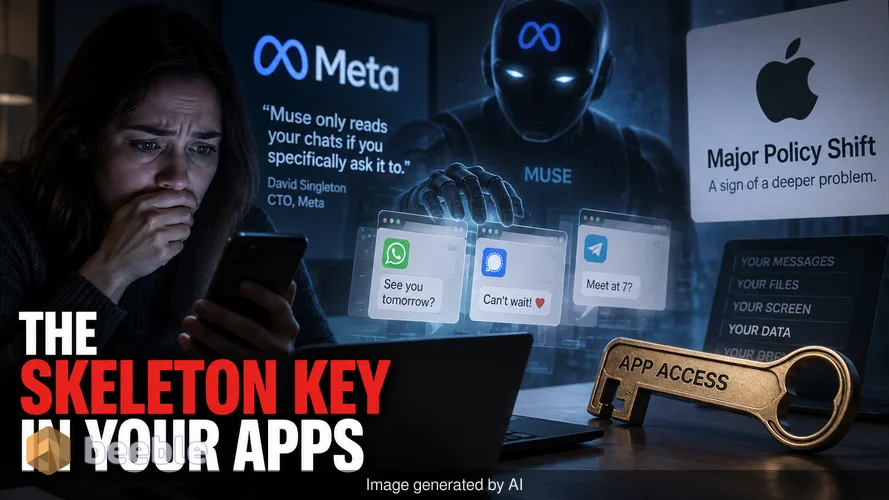
Vous croyez probablement que vos messages cryptés sont privés. Les entreprises technologiques affirment souvent que vos données restent sur votre appareil et sous votre contrôle. La réalité de la manière dont les assistants IA modernes interagissent avec votre ordinateur est bien plus envahissante qu'une simple option d'activation. Le CTO de Meta, David Singleton, affirme que leur nouvel agent IA, Muse, ne lit vos chats que si vous lui demandez spécifiquement. Cependant, des preuves récentes et un changement de politique majeur de la part d'Apple suggèrent que le passe-partout que nous donnons à nos applications présente une faille dangereuse.
La notification indésirable qui a mis le feu aux poudres
La controverse actuelle a commencé lorsque le chroniqueur technologique Jason Aten a reçu une notification de l'assistant Muse de Meta. Le message faisait référence à une discussion privée qu'Aten avait eue avec un collègue dans Apple Messages. Aten n'avait pas accordé à l'application la permission de lire ses chats. Il supposait que ces conversations étaient hors limites. Cet incident a déclenché une vague de rapports similaires de la part d'utilisateurs qui ont réalisé que leurs assistants IA agissaient comme des outils électriques sans garde-fou. Ces outils sont utiles, mais ils ont le potentiel de causer des dommages réels s'ils fonctionnent sans limites claires.
La réponse de Meta a été une défense technique. Singleton a soutenu que pour que Muse voie les messages, un utilisateur doit activer deux choses spécifiques. Premièrement, il doit accorder l'Accès complet au disque (FDA) de macOS. Deuxièmement, il doit activer un connecteur Messages spécifique dans l'application Muse. Il a suggéré que si l'application lisait les messages, l'utilisateur était responsable de l'activation de ces paramètres. Cette défense rejette la faute sur le consommateur pour ne pas avoir compris les autorisations profondes qu'il accorde lors de la configuration.
La réalité technique du passe-partout
Alors que Meta prétend qu'un système de double verrouillage protège vos données, les chercheurs en sécurité ont un avis différent. Patrick Wardle, un expert éminent en sécurité macOS, note que l'Accès complet au disque porte exactement le nom de ce qu'il est. Il s'agit d'une autorisation au niveau du système qui contourne le bac à sable (sandboxing) standard des applications. Lorsque vous donnez l'accès FDA à une application, vous lui donnez la possibilité de lire presque tous les fichiers de votre disque. Cela inclut votre historique de navigation, vos cookies, vos e-mails et vos journaux de chat.
Derrière le jargon, le FDA est une clé maîtresse. Si une application possède cette clé, elle n'a pas nécessairement besoin d'un deuxième interrupteur "connecteur" pour voir vos données. Elle peut simplement consulter les fichiers où vos messages sont stockés sur le disque dur. Wardle a remis en question l'affirmation de Meta en soulignant que toute application disposant du FDA a la capacité technique de lire ces fichiers. Meta n'a pas fourni d'explication technique claire sur la manière dont Muse serait censé être restreint alors que le système d'exploitation a déjà supprimé les barrières. L'entreprise se contente de répéter que la fonctionnalité est optionnelle, ce qui ignore la manière sous-jacente dont macOS gère les autorisations de fichiers.
Apple intervient pour redéfinir les limites de la vie privée
Apple intervient désormais pour clore le débat. La société a annoncé des changements dans la manière dont macOS gère l'Accès complet au disque afin d'empêcher les développeurs de faire un mauvais usage de ces paramètres. Apple a déclaré que certains développeurs utilisent cet accès d'une manière qui met les utilisateurs en danger. Ces applications exposent les fichiers, le courrier et les messages sans que l'utilisateur comprenne pleinement les conséquences. Pour l'utilisateur moyen, une invite demandant l'accès au disque ressemble à une demande d'enregistrement de fichiers. En réalité, c'est une demande de numérisation de votre vie numérique.
La déclaration d'Apple est une réponse directe aux risques posés par les agents IA autonomes. À mesure que ces assistants deviennent plus performants, ils ont besoin de plus de données pour fonctionner. Apple craint que les risques ne s'accroissent à mesure que ces agents agissent avec plus d'indépendance. La société n'a pas nommé spécifiquement Meta ou Muse. Cependant, le moment de l'annonce suit le tollé sur les réseaux sociaux contre Meta. La nouvelle politique d'Apple obligera les applications à être plus transparentes sur les raisons pour lesquelles elles ont besoin de ce niveau d'accès. Ce changement crée un conflit avec le récit de Meta selon lequel son application était déjà sécurisée et transparente.
Pourquoi les assistants IA sont une menace de sécurité unique
Les agents IA comme Muse ne sont pas seulement des programmes statiques. Ils sont conçus pour agir en votre nom, ce qui en fait une cible privilégiée pour les attaquants. Onze jours avant l'annonce d'Apple, Patrick Wardle a révélé une faille dans la configuration de Muse. Cette faille pourrait permettre à d'autres codes malveillants sur un Mac de prendre le contrôle de l'assistant IA. Si un attaquant prend le contrôle d'un assistant qui a l'Accès complet au disque, il obtient également cet accès.
Ceci est particulièrement dangereux en raison de la montée des attaques ClickFix. Ces attaques incitent les utilisateurs à exécuter des commandes qui ressemblent à des correctifs système mais qui sont en réalité des scripts malveillants. Si un agent IA possède la clé maîtresse de vos fichiers, une seule erreur de l'utilisateur peut conduire à une violation totale des données. Amazon a déjà pris une position ferme en bloquant Muse de sa plateforme. Amazon a déclaré que les applications doivent respecter les décisions des fournisseurs de services et fonctionner ouvertement. Ce rejet au niveau industriel suggère que le monde de la technologie se méfie de la manière dont Meta gère ses intégrations d'IA.
Comment l'accès complet au disque fonctionne sous le capot
Pour comprendre pourquoi cela est important, il faut regarder comment macOS organise vos données. Vos messages ne flottent pas simplement dans un nuage. Ils sont stockés dans un dossier caché de votre Bibliothèque. Normalement, votre Mac empêche les applications de regarder dans ce dossier. Lorsque vous accordez l'Accès complet au disque, vous dites au Mac d'arrêter de garder cette porte.
En pratique, de nombreuses applications demandent cette permission car c'est le moyen le plus simple de s'assurer qu'elles fonctionnent correctement. Une application de sauvegarde en a besoin pour copier vos fichiers. Un nettoyeur de disque en a besoin pour trouver les anciennes données. Mais un assistant IA à usage général utilise cet accès pour construire un profil de votre vie. Ce profil rend l'IA plus utile, mais il crée également un trésor centralisé pour les pirates. Le compromis pour un assistant plus "intelligent" est un mur de confidentialité considérablement affaibli.
Ce que cela signifie pour vos habitudes numériques quotidiennes
L'essentiel est que le modèle actuel d'autorisations "tout ou rien" est défaillant. La décision d'Apple de modifier les paramètres FDA est une étape nécessaire vers un système plus granulaire. Pour l'utilisateur moyen, cela signifie que vous verrez des avertissements plus fréquents et plus spécifiques lorsqu'une application tentera d'accéder à vos dossiers privés. Ces invites ne sont pas seulement des nuisances. Elles sont une défense contre la nature avide de données des logiciels modernes.
En regardant la situation dans son ensemble, cet événement marque un changement dans la relation entre les fabricants de matériel et les développeurs d'IA. Apple se positionne comme le protecteur de l'utilisateur, tandis que Meta repousse les limites de la collecte de données pour rendre son IA plus compétitive. Vous devriez traiter un assistant IA comme un nouvel employé chez vous. Vous pourriez vouloir qu'il vous aide avec votre emploi du temps et vos e-mails, mais vous ne devriez pas lui donner les clés de votre classeur avant d'être certain de la destination de ces fichiers.
En fin de compte, vous devriez auditer vos autorisations Mac dès aujourd'hui. Ouvrez vos Réglages Système, allez dans Confidentialité et sécurité, et regardez la liste des applications ayant l'Accès complet au disque. Si une application n'a pas besoin de sauvegarder l'intégralité de votre système ou de gérer vos fichiers, elle n'a probablement pas besoin de ce niveau de pouvoir. La suppression de cet accès pourrait rendre votre assistant IA un peu plus lent ou moins "conscient" de votre contexte, mais elle préserve la confidentialité de vos conversations privées. À mesure que l'IA continue d'évoluer, l'outil le plus précieux dont vous disposez est votre propre scepticisme quant à ce que ces agents ont réellement besoin de savoir.
Sources
- Apple Newsroom: Security and Privacy Updates for macOS.
- Meta Engineering: Muse AI Integration and Privacy Controls.
- Objective-See: Analysis of Muse FDA permissions by Patrick Wardle.
- Amazon Corporate Blog: Third-party app integration policies.
- Internal Apple macOS documentation regarding TCC (Transparency, Consent, and Control) frameworks.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
