


Dlaczego Apple blokuje Twojego Maca, aby chronić Cię przed Twoimi własnymi asystentami AI
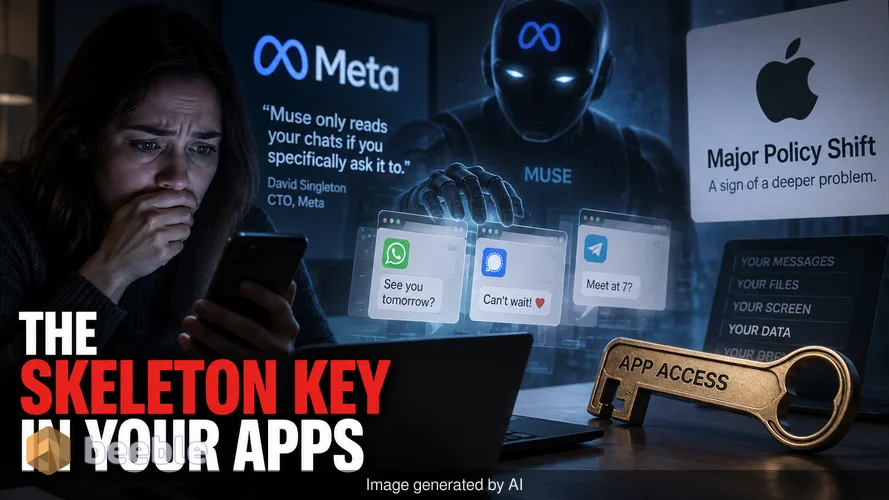
Prawdopodobnie wierzysz, że Twoje zaszyfrowane wiadomości są prywatne. Firmy technologiczne często powtarzają, że Twoje dane pozostają na urządzeniu i pod Twoją kontrolą. Rzeczywistość tego, jak nowoczesni asystenci AI wchodzą w interakcję z Twoim komputerem, jest znacznie bardziej inwazyjna niż prosty przełącznik zgody. CTO Mety, David Singleton, twierdzi, że ich nowy agent AI, Muse, czyta Twoje czaty tylko wtedy, gdy wyraźnie o to poprosisz. Jednak ostatnie dowody i poważna zmiana polityki Apple sugerują, że „wytrych”, który przekazujemy naszym aplikacjom, ma niebezpieczną wadę.
Niechciane powiadomienie, które wznieciło pożar
Obecna kontrowersja rozpoczęła się, gdy felietonista technologiczny Jason Aten otrzymał powiadomienie od asystenta Muse firmy Meta. Wiadomość odnosiła się do prywatnego wątku, który Aten prowadził ze współpracownikiem w aplikacji Apple Messages. Aten nie udzielił aplikacji pozwolenia na czytanie jego czatów. Zakładał, że te rozmowy są niedostępne. Incydent ten wywołał falę podobnych zgłoszeń od użytkowników, którzy zdali sobie sprawę, że ich asystenci AI zachowują się jak elektronarzędzia bez osłony bezpieczeństwa. Narzędzia te są przydatne, ale mogą wyrządzić realne szkody, jeśli działają bez wyraźnych granic.
Odpowiedzią Mety była obrona techniczna. Singleton argumentował, że aby Muse mógł widzieć wiadomości, użytkownik musi włączyć dwie konkretne rzeczy. Po pierwsze, musi przyznać macOS Pełny dostęp do dysku (FDA). Po drugie, musi włączyć konkretny łącznik Messages w aplikacji Muse. Zasugerował, że jeśli aplikacja czytała wiadomości, to użytkownik był odpowiedzialny za włączenie tych ustawień. Taka linia obrony zrzuca winę na konsumenta za brak zrozumienia głębokich uprawnień przyznawanych podczas konfiguracji.
Techniczna rzeczywistość „wytrycha”
Podczas gdy Meta twierdzi, że system podwójnej blokady chroni Twoje dane, badacze bezpieczeństwa mają inne zdanie. Patrick Wardle, wybitny ekspert ds. bezpieczeństwa macOS, zauważa, że Pełny dostęp do dysku jest dokładnie tym, na co wskazuje nazwa. Jest to uprawnienie na poziomie systemu, które omija standardowe piaskownice (sandboxing) aplikacji. Dając aplikacji FDA, dajesz jej możliwość odczytu niemal każdego pliku na dysku. Obejmuje to historię przeglądania, pliki cookie, e-maile i logi czatów.
Przekładając żargon na ludzki język, FDA jest kluczem uniwersalnym. Jeśli aplikacja posiada ten klucz, niekoniecznie potrzebuje drugiego przełącznika „łącznika”, aby widzieć Twoje dane. Może po prostu zajrzeć do plików, w których Twoje wiadomości są przechowywane na dysku twardym. Wardle zakwestionował twierdzenia Mety, wskazując, że każda aplikacja z FDA ma techniczną możliwość odczytu tych plików. Meta nie przedstawiła jasnego technicznego wyjaśnienia, w jaki sposób Muse jest rzekomo ograniczony, skoro system operacyjny usunął już bariery. Firma po prostu powtarza swoje oświadczenie, że funkcja jest opcjonalna, co ignoruje podstawowy sposób, w jaki macOS zarządza uprawnieniami do plików.
Apple podejmuje kroki, by na nowo zdefiniować granice prywatności
Apple interweniuje teraz, aby rozstrzygnąć ten spór. Firma ogłosiła zmiany w sposobie, w jaki macOS obsługuje Pełny dostęp do dysku, aby powstrzymać deweloperów przed nadużywaniem tych ustawień. Apple stwierdziło, że niektórzy deweloperzy korzystają z tego dostępu w sposób narażający użytkowników na ryzyko. Aplikacje te eksponują pliki, pocztę i wiadomości, bez pełnego zrozumienia konsekwencji przez użytkownika. Dla przeciętnego użytkownika prośba o dostęp do dysku brzmi jak prośba o zapisywanie plików. W rzeczywistości jest to prośba o skanowanie Twojego cyfrowego życia.
Oświadczenie Apple jest bezpośrednią reakcją na zagrożenia stwarzane przez autonomicznych agentów AI. W miarę jak asystenci ci stają się bardziej zdolni, potrzebują więcej danych do funkcjonowania. Apple obawia się, że ryzyko będzie rosło wraz z coraz większą niezależnością tych agentów. Firma nie wymieniła konkretnie Mety ani Muse. Jednak czas ogłoszenia zbiega się z falą krytyki wobec Mety w mediach społecznościowych. Nowa polityka Apple zmusi aplikacje do większej przejrzystości w kwestii tego, dlaczego potrzebują takiego poziomu dostępu. Zmiana ta tworzy konflikt z narracją Mety, według której ich aplikacja była już bezpieczna i przejrzysta.
Dlaczego asystenci AI stanowią unikalne zagrożenie dla bezpieczeństwa
Agenci AI, tacy jak Muse, nie są tylko statycznymi programami. Są zaprojektowani tak, by działać w Twoim imieniu, co czyni ich głównym celem dla atakujących. Jedenaście dni przed ogłoszeniem Apple, Patrick Wardle ujawnił lukę w konfiguracji Muse. Luka ta mogła pozwolić innemu złośliwemu kodowi na Macu na przejęcie kontroli nad asystentem AI. Jeśli atakujący przejmie kontrolę nad asystentem, który ma Pełny dostęp do dysku, on również uzyskuje ten dostęp.
Jest to szczególnie niebezpieczne ze względu na wzrost liczby ataków typu ClickFix. Ataki te nakłaniają użytkowników do uruchamiania poleceń, które wyglądają jak poprawki systemowe, a w rzeczywistości są złośliwymi skryptami. Jeśli agent AI posiada klucz uniwersalny do Twoich plików, jeden błąd użytkownika może doprowadzić do całkowitego wycieku danych. Amazon zajął już twarde stanowisko, blokując Muse na swojej platformie. Amazon stwierdził, że aplikacje muszą szanować decyzje dostawców usług i działać otwarcie. To odrzucenie na poziomie przemysłowym sugeruje, że świat technologii staje się coraz bardziej nieufny wobec sposobu, w jaki Meta obsługuje swoje integracje AI.
Jak Pełny dostęp do dysku działa „pod maską”
Aby zrozumieć, dlaczego ma to znaczenie, musisz przyjrzeć się, jak macOS organizuje Twoje dane. Twoje wiadomości nie unoszą się po prostu w chmurze. Są przechowywane w ukrytym folderze w Twojej Bibliotece. Zazwyczaj Mac uniemożliwia aplikacjom zaglądanie do tego folderu. Kiedy przyznajesz Pełny dostęp do dysku, mówisz Macowi, aby przestał pilnować tych drzwi.
W praktyce wiele aplikacji prosi o to uprawnienie, ponieważ jest to najprostszy sposób na zapewnienie ich poprawnego działania. Aplikacja do tworzenia kopii zapasowych potrzebuje go do kopiowania plików. Program do czyszczenia dysku potrzebuje go do znalezienia starych danych. Ale asystent AI ogólnego przeznaczenia używa tego dostępu do budowania profilu Twojego życia. Ten profil sprawia, że AI jest bardziej pomocna, ale tworzy również scentralizowany „skarbiec” dla hakerów. Ceną za bardziej „inteligentnego” asystenta jest znacznie słabsza ściana prywatności.
Co to oznacza dla Twoich codziennych nawyków cyfrowych
Sedno sprawy polega na tym, że obecny model uprawnień „wszystko albo nic” jest wadliwy. Decyzja Apple o zmianie ustawień FDA jest niezbędnym krokiem w kierunku bardziej szczegółowego systemu. Dla przeciętnego użytkownika oznacza to częstsze i bardziej specyficzne ostrzeżenia, gdy aplikacja próbuje sięgnąć do Twoich prywatnych folderów. Te komunikaty to nie tylko uciążliwość. To obrona przed głodną danych naturą nowoczesnego oprogramowania.
Patrząc na szerszy obraz, to wydarzenie wyznacza zmianę w relacjach między producentami sprzętu a deweloperami AI. Apple pozycjonuje się jako obrońca użytkownika, podczas gdy Meta przesuwa granice gromadzenia danych, aby uczynić swoją sztuczną inteligencję bardziej konkurencyjną. Powinieneś traktować asystenta AI jak nowego pracownika w swoim domu. Możesz chcieć, aby pomagał Ci w harmonogramie i e-mailach, ale nie powinieneś dawać mu kluczy do szafki z dokumentami, dopóki nie będziesz pewien, gdzie te dokumenty trafiają.
Ostatecznie, powinieneś już dziś przeprowadzić audyt uprawnień na swoim Macu. Otwórz Ustawienia systemowe, przejdź do Prywatność i bezpieczeństwo i przyjrzyj się liście aplikacji z Pełnym dostępem do dysku. Jeśli aplikacja nie musi tworzyć kopii zapasowej całego systemu ani zarządzać Twoimi plikami, prawdopodobnie nie potrzebuje takiego poziomu władzy. Odebranie tego dostępu może sprawić, że Twój asystent AI będzie nieco wolniejszy lub mniej „świadomy” kontekstu, ale pozwoli zachować Twoje prywatne rozmowy w tajemnicy. W miarę ewolucji AI najcenniejszym narzędziem, jakie posiadasz, jest Twój własny sceptycyzm wobec tego, co ci agenci faktycznie muszą wiedzieć.
Źródła
- Apple Newsroom: Security and Privacy Updates for macOS.
- Meta Engineering: Muse AI Integration and Privacy Controls.
- Objective-See: Analysis of Muse FDA permissions by Patrick Wardle.
- Amazon Corporate Blog: Third-party app integration policies.
- Internal Apple macOS documentation regarding TCC (Transparency, Consent, and Control) frameworks.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
