


Apple आपकी अपनी AI सहायकों से सुरक्षा के लिए आपके Mac को क्यों लॉक कर रहा है
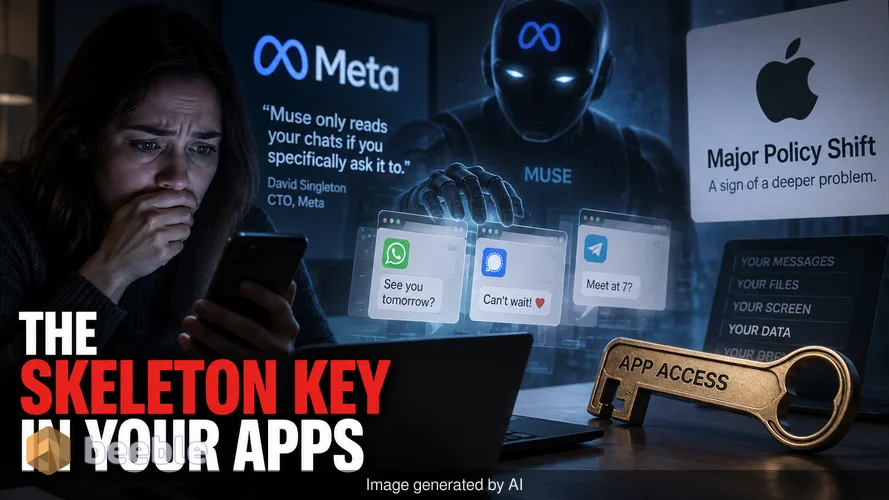
आप शायद मानते हैं कि आपके एन्क्रिप्टेड संदेश निजी हैं। टेक कंपनियाँ अक्सर कहती हैं कि आपका डेटा आपके डिवाइस पर रहता है और आपके नियंत्रण में रहता है। आधुनिक AI सहायक आपके कंप्यूटर के साथ कैसे इंटरैक्ट करते हैं, इसकी वास्तविकता एक साधारण ऑप्ट-इन टॉगल से कहीं अधिक आक्रामक है। मेटा के CTO डेविड सिंगलटन का दावा है कि उनका नया AI एजेंट, Muse, आपके चैट तभी पढ़ता है जब आप विशेष रूप से ऐसा करने के लिए कहते हैं। हालाँकि, हालिया सबूत और Apple की ओर से एक बड़ा नीतिगत बदलाव यह संकेत देते हैं कि हम अपने ऐप्स को जो 'स्केलेटन की' (मास्टर चाबी) देते हैं, उसमें एक खतरनाक खामी है।
वह अवांछित सूचना जिसने आग लगा दी
वर्तमान विवाद तब शुरू हुआ जब तकनीकी स्तंभकार जेसन एटेन को मेटा के Muse सहायक से एक सूचना प्राप्त हुई। उस संदेश में Apple संदेशों (Apple Messages) के भीतर एक सहकर्मी के साथ एटेन की एक निजी बातचीत का संदर्भ दिया गया था। एटेन ने ऐप को अपनी चैट पढ़ने की अनुमति नहीं दी थी। उन्होंने मान लिया था कि वे बातचीत पहुँच से बाहर थीं। इस घटना ने उन उपयोगकर्ताओं की इसी तरह की रिपोर्टों की एक लहर पैदा कर दी, जिन्हें एहसास हुआ कि उनके AI सहायक बिना सुरक्षा गार्ड के पावर टूल्स की तरह काम कर रहे थे। ये उपकरण उपयोगी हैं, लेकिन यदि वे स्पष्ट सीमाओं के बिना काम करते हैं तो उनमें वास्तविक नुकसान पहुँचाने की क्षमता है।
मेटा की प्रतिक्रिया एक तकनीकी बचाव थी। सिंगलटन ने तर्क दिया कि Muse के संदेशों को देखने के लिए, एक उपयोगकर्ता को दो विशिष्ट चीजें सक्षम करनी होंगी। पहला, उन्हें macOS फुल डिस्क एक्सेस (FDA) प्रदान करना होगा। दूसरा, उन्हें Muse ऐप के भीतर एक विशिष्ट संदेश कनेक्टर चालू करना होगा। उन्होंने सुझाव दिया कि यदि ऐप संदेश पढ़ रहा था, तो उन सेटिंग्स को सक्षम करने के लिए उपयोगकर्ता जिम्मेदार था। यह बचाव उपभोक्ता पर सेटअप के दौरान उनके द्वारा दी जाने वाली गहरी अनुमतियों को न समझने का दोष मढ़ता है।
स्केलेटन की की तकनीकी वास्तविकता
जबकि मेटा का दावा है कि एक डबल-लॉक सिस्टम आपके डेटा की सुरक्षा करता है, सुरक्षा शोधकर्ताओं का नज़रिया अलग है। एक प्रमुख macOS सुरक्षा विशेषज्ञ पैट्रिक वार्डले ने नोट किया कि फुल डिस्क एक्सेस (Full Disk Access) बिल्कुल वैसा ही है जैसा इसका नाम है। यह एक सिस्टम-स्तरीय अनुमति है जो मानक ऐप सैंडबॉक्सिंग को बायपास करती है। जब आप किसी ऐप को FDA देते हैं, तो आप उसे अपने ड्राइव की लगभग हर फ़ाइल को पढ़ने की क्षमता देते हैं। इसमें आपका ब्राउज़िंग इतिहास, आपकी कुकीज़, आपके ईमेल और आपके चैट लॉग शामिल हैं।
तकनीकी शब्दावली के पीछे, FDA एक मास्टर चाबी है। यदि किसी ऐप के पास यह चाबी है, तो उसे आपका डेटा देखने के लिए आवश्यक रूप से दूसरे "कनेक्टर" स्विच की आवश्यकता नहीं है। यह केवल उन फ़ाइलों को देख सकता है जहाँ आपके संदेश हार्ड ड्राइव पर संग्रहीत हैं। वार्डले ने मेटा के दावे पर सवाल उठाते हुए बताया कि FDA वाले किसी भी ऐप में इन फ़ाइलों को पढ़ने की तकनीकी क्षमता होती है। मेटा ने इस बारे में कोई स्पष्ट तकनीकी स्पष्टीकरण नहीं दिया है कि Muse को कथित तौर पर कैसे प्रतिबंधित किया जाता है जब ऑपरेटिंग सिस्टम ने पहले ही बाधाओं को हटा दिया है। कंपनी केवल अपना बयान दोहराती है कि यह सुविधा ऑप्ट-इन है, जो macOS द्वारा फ़ाइल अनुमतियों को संभालने के अंतर्निहित तरीके की अनदेखी करती है।
Apple ने गोपनीयता की सीमाओं को फिर से परिभाषित करने के लिए कदम उठाए
Apple अब बहस को सुलझाने के लिए हस्तक्षेप कर रहा है। कंपनी ने डेवलपर्स को इन सेटिंग्स का दुरुपयोग करने से रोकने के लिए macOS द्वारा फुल डिस्क एक्सेस को संभालने के तरीके में बदलाव की घोषणा की। Apple ने कहा कि कुछ डेवलपर्स इस एक्सेस का उपयोग उन तरीकों से करते हैं जो उपयोगकर्ताओं को जोखिम में डालते हैं। ये ऐप उपयोगकर्ता को परिणामों की पूरी समझ हुए बिना फ़ाइलों, मेल और संदेशों को उजागर करते हैं। औसत उपयोगकर्ता के लिए, डिस्क एक्सेस मांगने वाला प्रॉम्प्ट फ़ाइलों को सहेजने के अनुरोध जैसा लगता है। वास्तव में, यह आपके डिजिटल जीवन को स्कैन करने का अनुरोध है।
Apple का बयान स्वायत्त AI एजेंटों द्वारा उत्पन्न जोखिमों की एक सीधी प्रतिक्रिया है। जैसे-जैसे ये सहायक अधिक सक्षम होते जाते हैं, उन्हें कार्य करने के लिए अधिक डेटा की आवश्यकता होती है। Apple को चिंता है कि जैसे-जैसे ये एजेंट अधिक स्वतंत्रता के साथ कार्य करेंगे, जोखिम बढ़ते जाएंगे। कंपनी ने विशेष रूप से मेटा या Muse का नाम नहीं लिया। हालाँकि, घोषणा का समय मेटा के खिलाफ सोशल मीडिया पर हुए विरोध के बाद आया है। Apple की नई नीति ऐप्स को पारदर्शी होने के लिए मजबूर करेगी कि उन्हें इस स्तर की पहुंच की आवश्यकता क्यों है। यह बदलाव मेटा के उस आख्यान के साथ संघर्ष पैदा करता है कि उनका ऐप पहले से ही सुरक्षित और पारदर्शी था।
AI सहायक एक अद्वितीय सुरक्षा खतरा क्यों हैं
Muse जैसे AI एजेंट केवल स्थिर प्रोग्राम नहीं हैं। उन्हें आपकी ओर से कार्य करने के लिए डिज़ाइन किया गया है, जो उन्हें हमलावरों के लिए एक प्रमुख लक्ष्य बनाता है। Apple की घोषणा से ग्यारह दिन पहले, पैट्रिक वार्डले ने Muse के कॉन्फ़िगरेशन के तरीके में एक खामी का खुलासा किया था। यह खामी Mac पर अन्य दुर्भावनापूर्ण कोड को AI सहायक पर नियंत्रण करने की अनुमति दे सकती है। यदि कोई हमलावर उस सहायक का नियंत्रण प्राप्त कर लेता है जिसके पास फुल डिस्क एक्सेस है, तो वे वह एक्सेस भी प्राप्त कर लेते हैं।
यह विशेष रूप से खतरनाक है क्योंकि ClickFix हमलों में वृद्धि हुई है। ये हमले उपयोगकर्ताओं को उन कमांड्स को चलाने के लिए धोखा देते हैं जो सिस्टम फिक्स की तरह दिखते हैं लेकिन वास्तव में दुर्भावनापूर्ण स्क्रिप्ट होते हैं। यदि किसी AI एजेंट के पास आपकी फ़ाइलों की मास्टर चाबी है, तो उपयोगकर्ता की एक छोटी सी गलती पूर्ण डेटा उल्लंघन का कारण बन सकती है। अमेज़न ने पहले ही Muse को अपने प्लेटफॉर्म से ब्लॉक करके कड़ा रुख अपनाया है। अमेज़न ने कहा कि ऐप्स को सेवा प्रदाता के निर्णयों का सम्मान करना चाहिए और खुले तौर पर काम करना चाहिए। यह औद्योगिक स्तर की अस्वीकृति बताती है कि तकनीकी दुनिया इस बात से सावधान हो रही है कि मेटा अपने AI एकीकरण को कैसे संभालता है।
फुल डिस्क एक्सेस हुड के नीचे कैसे काम करता है
यह क्यों महत्वपूर्ण है, इसे समझने के लिए आपको यह देखना होगा कि macOS आपके डेटा को कैसे व्यवस्थित करता है। आपके संदेश केवल क्लाउड में नहीं तैर रहे हैं। वे आपकी लाइब्रेरी में एक छिपे हुए फ़ोल्डर में संग्रहीत हैं। आम तौर पर, आपका Mac ऐप्स को उस फ़ोल्डर में देखने से रोकता है। जब आप फुल डिस्क एक्सेस प्रदान करते हैं, तो आप Mac को उस दरवाजे की रखवाली बंद करने के लिए कहते हैं।
व्यावहारिक रूप से, कई ऐप इस अनुमति को मांगते हैं क्योंकि यह सुनिश्चित करने का सबसे आसान तरीका है कि वे सही ढंग से काम करें। बैकअप ऐप को आपकी फ़ाइलों को कॉपी करने के लिए इसकी आवश्यकता होती है। डिस्क क्लीनर को पुराना डेटा खोजने के लिए इसकी आवश्यकता होती है। लेकिन एक सामान्य-उद्देश्य वाला AI सहायक आपके जीवन का एक प्रोफाइल बनाने के लिए इस एक्सेस का उपयोग करता है। यह प्रोफाइल AI को अधिक सहायक बनाता है, लेकिन यह हैकर्स के लिए सोने के भंडार जैसा एक केंद्रीकृत स्थान भी बनाता है। अधिक "बुद्धिमान" सहायक के बदले में एक महत्वपूर्ण रूप से कमजोर गोपनीयता की दीवार मिलती है।
आपकी दैनिक डिजिटल आदतों के लिए इसका क्या अर्थ है
लब्बोलुआब यह है कि "सब कुछ या कुछ नहीं" अनुमतियों का वर्तमान मॉडल टूट चुका है। FDA सेटिंग्स को बदलने का Apple का निर्णय अधिक विस्तृत (granular) प्रणाली की ओर एक आवश्यक कदम है। औसत उपयोगकर्ता के लिए, इसका मतलब है कि जब कोई ऐप आपके निजी फ़ोल्डरों तक पहुँचने की कोशिश करेगा, तो आप अधिक बार और अधिक विशिष्ट चेतावनियाँ देखेंगे। ये प्रॉम्प्ट केवल झुंझलाहट नहीं हैं। वे आधुनिक सॉफ़्टवेयर की डेटा-भूखी प्रकृति के खिलाफ एक बचाव हैं।
बड़ी तस्वीर को देखते हुए, यह घटना हार्डवेयर निर्माताओं और AI डेवलपर्स के बीच संबंधों में बदलाव का प्रतीक है। Apple खुद को उपयोगकर्ता के रक्षक के रूप में पेश कर रहा है, जबकि मेटा अपने AI को अधिक प्रतिस्पर्धी बनाने के लिए डेटा संग्रह की सीमाओं को आगे बढ़ा रहा है। आपको AI सहायक के साथ अपने घर में एक नए कर्मचारी की तरह व्यवहार करना चाहिए। आप चाह सकते हैं कि वे आपके शेड्यूल और आपके ईमेल में मदद करें, लेकिन आपको उन्हें अपने फाइलिंग कैबिनेट की चाबियां तब तक नहीं देनी चाहिए जब तक आप निश्चित न हों कि वे फाइलें कहाँ जा रही हैं।
अंततः, आपको आज अपनी Mac अनुमतियों का ऑडिट करना चाहिए। अपनी सिस्टम सेटिंग्स खोलें, प्राइवेसी एंड सिक्योरिटी पर जाएं, और फुल डिस्क एक्सेस वाले ऐप्स की सूची देखें। यदि किसी ऐप को आपके पूरे सिस्टम का बैकअप लेने या आपकी फ़ाइलों को प्रबंधित करने की आवश्यकता नहीं है, तो उसे संभवतः उस स्तर की शक्ति की आवश्यकता नहीं है। उस पहुंच को हटाने से आपका AI सहायक थोड़ा धीमा हो सकता है या आपके संदर्भ के बारे में कम "जागरूक" हो सकता है, लेकिन यह आपकी निजी बातचीत को निजी रखता है। जैसे-जैसे AI विकसित हो रहा है, आपके पास सबसे मूल्यवान उपकरण इन एजेंटों की वास्तविक जरूरतों के बारे में आपका अपना संदेह है।
स्रोत
- Apple Newsroom: Security and Privacy Updates for macOS.
- Meta Engineering: Muse AI Integration and Privacy Controls.
- Objective-See: Analysis of Muse FDA permissions by Patrick Wardle.
- Amazon Corporate Blog: Third-party app integration policies.
- Internal Apple macOS documentation regarding TCC (Transparency, Consent, and Control) frameworks.



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
