


Perché il tuo scudo per passaporto in carta stagnola non è altro che teatro della sicurezza

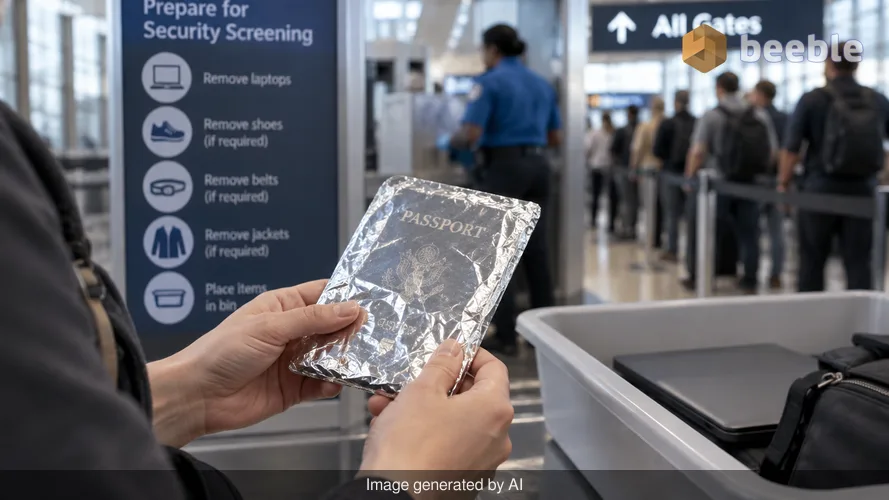
Uno strato di carta stagnola da cucina protegge davvero la tua identità, o stai solo allungando la fila ai controlli di sicurezza dell'aeroporto per tutti gli altri? Potresti aver visto i video virali sui social media in cui i viaggiatori avvolgono meticolosamente i loro documenti in fogli metallici. Questi utenti sostengono di bloccare malintenzionati intenzionati a sottrarre i loro dati personali tramite skimming. Dal punto di vista del rischio, questa tendenza è un classico esempio di contromisura improvvisata che non riesce ad affrontare l'effettivo modello di minaccia dei moderni documenti di viaggio.
Ho trascorso anni a testare le vulnerabilità RFID nei sistemi di controllo degli accessi fisici e nei lettori di badge aziendali. Nel mio laboratorio domestico, ho un cassetto pieno di antenne specializzate e dispositivi Proxmark3 progettati specificamente per interrogare i chip wireless. Conosco i limiti tecnici di questi sistemi. Il timore che un estraneo possa semplicemente passarti accanto in un terminal affollato e sottrarre le tue impronte digitali o l'indirizzo di casa è un malinteso su come funziona l'architettura di sicurezza dei passaporti.
L'architettura di un handshake sicuro
I moderni passaporti tedeschi e la maggior parte dei documenti di viaggio internazionali utilizzano una specifica tecnologia wireless nota come Radio Frequency Identification (Identificazione a Radiofrequenza). Il chip non è un segnale passivo che trasmette la storia della tua vita a chiunque si trovi nel raggio d'azione. Invece, funziona più come un caveau digitale con un buttafuori molto severo.
Dietro le quinte, il chip si affida a un protocollo chiamato Basic Access Control o al più recente Supplemental Access Control. Per iniziare anche solo una conversazione con il chip, un lettore deve prima dimostrare di avere accesso fisico al documento. Il lettore lo fa scansionando la Machine Readable Zone (Zona leggibile a macchina), ovvero le due righe di testo in fondo alla pagina della foto del passaporto. Il passaporto utilizza le informazioni di queste righe — data di nascita, numero del documento e data di scadenza — per generare una chiave crittografica. Senza questa chiave, il chip rimane silenzioso.
Per progettazione, un aggressore non può sottrarre i tuoi dati a distanza perché non può vedere l'interno del tuo passaporto. Se il tuo passaporto è chiuso nella borsa, il chip è funzionalmente invisibile ai lettori non autorizzati. La minaccia di un attacco furtivo durante il passaggio è effettivamente pari a zero in uno scenario di viaggio reale.
Perché la stagnola è una barriera ridondante
La carta stagnola agisce come una gabbia di Faraday, ovvero un involucro fisico che blocca i campi elettromagnetici. Sebbene sia vero che il metallo interferisce con le onde radio, usarlo per un passaporto è una soluzione a un problema che non esiste. La portata di un lettore RFID standard è estremamente breve. La maggior parte dei lettori richiede che il documento si trovi a pochi centimetri di distanza per stabilire una connessione stabile.
Analizzando il panorama delle minacce, il rischio principale per i tuoi dati non è uno skimmer fisico al gate d'imbarco. Il rischio risiede nei database centralizzati dove vivono le tue informazioni, o nelle email di phishing che ricevi sostenendo che il tuo volo è stato cancellato. Quando avvolgi il tuo passaporto nella stagnola, non stai fermando un hacker sofisticato. Stai solo confondendo l'ufficiale del controllo di frontiera che deve aspettare che tu scarti il tuo documento.
Parlando proattivamente, questa tendenza causa un attrito sistemico. La sicurezza delle frontiere si basa sull'efficienza e su un'osservazione chiara. Quando un viaggiatore presenta un documento coperto da forniture da cucina, innesca ulteriori controlli e rallenta la coda per centinaia di altre persone. La pratica offre una sensazione di sicurezza, ma manca di qualsiasi necessità forense o tecnica.
Le leggi sulla privacy dei dati e lo standard tedesco
In Germania, l'Ufficio federale per la sicurezza informatica (BSI) stabilisce requisiti incredibilmente rigorosi per i documenti biometrici. I dati memorizzati sul chip — la tua foto digitalizzata, il nome e le impronte digitali — non fanno parte di una massiccia rete cloud decentralizzata che gli hacker possono facilmente violare.
Secondo l'articolo 16 della legge tedesca sui passaporti (Paßgesetz), le autorità devono cancellare tutti i dati delle impronte digitali utilizzati nella produzione del documento una volta che il titolare lo ha ritirato. Ciò garantisce che l'unica copia dei tuoi dati biometrici esista sul chip stesso e all'interno del registro locale. Il chip è un componente hardware resiliente che utilizza la crittografia per impedire manomissioni.
In caso di violazione di un lettore fisico a un valico di frontiera, i dati rimangono protetti dall'Extended Access Control. Si tratta di un ulteriore livello di sicurezza che richiede al lettore di avere uno specifico certificato digitale rilasciato da un'autorità governativa per accedere a informazioni sensibili come le impronte digitali. Un criminale qualunque con uno scanner portatile semplicemente non possiede le credenziali crittografiche per superare questo guardiano.
Minacce reali nel moderno aeroporto
Se sei sinceramente preoccupato per la tua impronta digitale mentre viaggi, ci sono attori molto più malevoli in altre aree dell'aeroporto. Le reti Wi-Fi pubbliche sono una superficie di attacco molto più ampia rispetto al chip del tuo passaporto. Non mi connetto mai a una rete aeroportuale aperta senza una VPN e considero ogni stazione di ricarica pubblica come un potenziale vettore per il juice jacking.
I malintenzionati prendono di mira il tuo smartphone e il tuo laptop perché quei dispositivi trasmettono costantemente dati e spesso presentano vulnerabilità non patchate. Il tuo passaporto, al contrario, è un componente hardware di sicurezza statico e altamente regolamentato. La sicurezza proattiva implica concentrarsi sul percorso più probabile che un aggressore intraprenderà.
Lo Shadow IT e la scarsa igiene dei dispositivi personali sono la materia oscura della sicurezza personale: invisibili, ma portatori di un rischio enorme. Avvolgere il passaporto nella stagnola mentre si usa una rete Wi-Fi non protetta per controllare il saldo bancario è come mettere una tripla serratura alla porta d'ingresso lasciando però tutte le finestre spalancate.
Punti chiave tecnici per il viaggiatore sicuro
- Fidati della sicurezza integrata del tuo documento. Il requisito MRZ garantisce che un passaporto chiuso sia un passaporto silenzioso.
- Evita il teatro della sicurezza. La stagnola non ferma i moderni aggressori; crea solo ritardi ai posti di blocco.
- Concentrati sull'MFA. Assicurati che tutti i tuoi account di viaggio e bancari utilizzino l'autenticazione a più fattori, poiché questa è la tua difesa più robusta contro le credenziali compromesse.
- Proteggi i tuoi dispositivi. Usa una VPN su tutte le reti pubbliche e mantieni i tuoi sistemi operativi aggiornati alle versioni più recenti.
- Comprendi la legge. Le autorità tedesche non conservano le tue impronte digitali in modo centralizzato, il che limita il danno potenziale di una violazione sistemica dei dati.
Dal punto di vista dell'utente finale, il modo migliore per stare al sicuro è rimanere scettici nei confronti delle tendenze virali che offrono semplici soluzioni fisiche a complessi problemi digitali. Il buttafuori all'interno del chip del tuo passaporto sta già facendo il suo lavoro. Non hai bisogno di aiutarlo con un pezzo di carta stagnola.
Fonti
- Federal Office for Information Security (BSI) Technical Guidelines for Biometric Passports
- International Civil Aviation Organization (ICAO) Document 9303 on Machine Readable Travel Documents
- German Passport Act (Paßgesetz), Section 16
- NIST Special Publication 800-116: Guidelines for the Use of PIV Middleware and Readers
Dichiarazione di non responsabilità: questo articolo è solo a scopo informativo ed educativo e non sostituisce un audit professionale di cybersecurity o un servizio di risposta agli incidenti.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
