


Por qué el escudo de papel de aluminio para su pasaporte no es más que teatro de seguridad

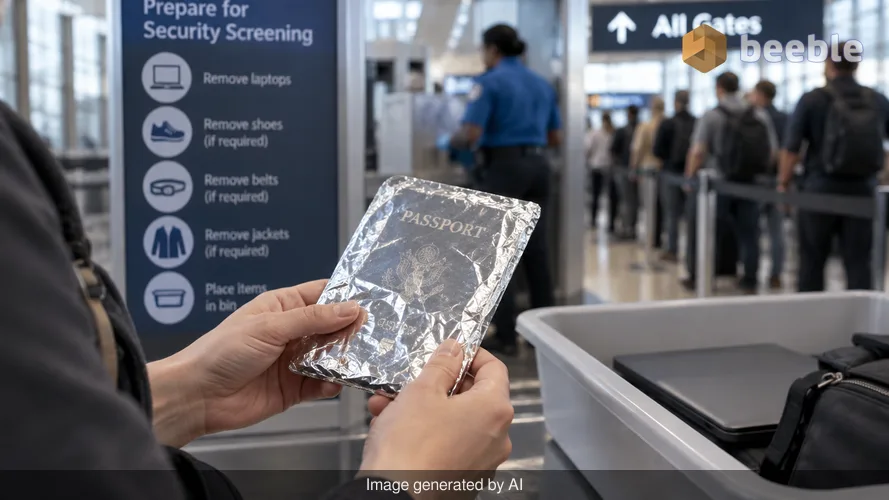
¿Realmente protege su identidad una capa de papel de cocina, o simplemente está haciendo que la cola de seguridad del aeropuerto sea más larga para todos los demás? Es posible que haya visto los vídeos virales en las redes sociales donde los viajeros envuelven meticulosamente sus documentos en láminas metálicas. Estos usuarios afirman que están bloqueando a actores malintencionados para que no sustraigan sus datos personales. Desde una perspectiva de riesgo, esta tendencia es un ejemplo clásico de una contramedida improvisada que no aborda el modelo de amenaza real de los documentos de viaje modernos.
Pasé años probando vulnerabilidades de RFID en sistemas de control de acceso físico y lectores de tarjetas empresariales. En mi laboratorio casero, tengo un cajón lleno de antenas especializadas y dispositivos Proxmark3 diseñados específicamente para interrogar chips inalámbricos. Conozco las limitaciones técnicas de estos sistemas. El temor a que un extraño pueda simplemente pasar a su lado en una terminal abarrotada y succionar sus huellas dactilares o su dirección particular es un malentendido de cómo funciona la arquitectura de seguridad de los pasaportes.
La arquitectura de un apretón de manos seguro
Los pasaportes alemanes modernos y la mayoría de los documentos de viaje internacionales utilizan una tecnología inalámbrica específica conocida como Identificación por Radiofrecuencia (RFID). El chip no es una baliza pasiva que transmite la historia de su vida a cualquier persona que se encuentre dentro del alcance. En cambio, funciona más como una caja fuerte digital con un portero muy estricto.
Entre bastidores, el chip se basa en un protocolo llamado Control de Acceso Básico (BAC) o el más reciente Control de Acceso Suplementario (SAC). Para siquiera entablar una conversación con el chip, un lector debe demostrar primero que tiene acceso físico al documento. El lector hace esto escaneando la Zona de Lectura Mecánica (MRZ), que son las dos líneas de texto en la parte inferior de la página de la foto de su pasaporte. El pasaporte utiliza la información de estas líneas —su fecha de nacimiento, número de documento y fecha de caducidad— para generar una clave criptográfica. Sin esta clave, el chip permanece en silencio.
Por diseño, un atacante no puede sustraer sus datos a distancia porque no puede ver el interior de su pasaporte. Si su pasaporte está cerrado en su bolso, el chip es funcionalmente invisible para los lectores no autorizados. La amenaza de un ataque sigiloso al pasar caminando es efectivamente cero en un escenario de viaje del mundo real.
Por qué el papel de aluminio es una barrera redundante
El papel de aluminio actúa como una jaula de Faraday, que es un recinto físico que bloquea los campos electromagnéticos. Si bien es cierto que el metal interfiere con las ondas de radio, usarlo para un pasaporte es una solución para un problema que no existe. El alcance de un lector RFID estándar es extremadamente corto. La mayoría de los lectores requieren que el documento esté a unos pocos centímetros para establecer una conexión estable.
Al observar el panorama de amenazas, el riesgo principal para sus datos no es un skimmer físico en la puerta de embarque. El riesgo son las bases de datos centralizadas donde reside su información, o los correos electrónicos de phishing que recibe afirmando que su vuelo ha sido cancelado. Cuando envuelve su pasaporte en papel de aluminio, no está deteniendo a un hacker sofisticado. Solo está confundiendo al oficial de control de fronteras que tiene que esperar a que usted desenvuelva su documento.
Hablando proactivamente, esta tendencia causa una fricción sistémica. La seguridad fronteriza se basa en la eficiencia y la observación clara. Cuando un viajero presenta un documento cubierto con suministros de cocina, provoca un escrutinio adicional y ralentiza la cola para cientos de otras personas. La práctica ofrece una sensación de seguridad, pero carece de cualquier necesidad forense o técnica.
Las leyes de privacidad de datos y el estándar alemán
En Alemania, la Oficina Federal de Seguridad de la Información establece requisitos increíblemente estrictos para los documentos biométricos. Los datos almacenados en el chip —su foto digitalizada, nombre y huellas dactilar— no forman parte de una red en la nube masiva y descentralizada que los hackers puedan vulnerar fácilmente.
De acuerdo con la sección 16 de la Ley de Pasaportes de Alemania, las autoridades deben eliminar todos los datos de huellas dactilares utilizados en la producción del documento una vez que el titular lo recoge. Esto garantiza que la única copia de sus datos biométricos exista en el propio chip y dentro del registro local. El chip es una pieza de hardware resistente que utiliza cifrado para evitar manipulaciones.
En caso de una vulneración de un lector físico en un paso fronterizo, los datos permanecen protegidos por el Control de Acceso Extendido (EAC). Esta es una capa adicional de seguridad que requiere que el lector tenga un certificado digital específico emitido por una autoridad gubernamental para acceder a información sensible como las huellas dactilares. Un criminal aleatorio con un escáner de mano simplemente no tiene las credenciales criptográficas para saltarse a este guardián.
Amenazas reales en el aeropuerto moderno
Si le preocupa genuinamente su huella digital mientras viaja, hay actores mucho más malintencionados en otras áreas del aeropuerto. Las redes Wi-Fi públicas son una superficie de ataque mucho mayor que el chip de su pasaporte. Nunca me conecto a una red de aeropuerto abierta sin una VPN, y trato cada estación de carga pública como un vector potencial para el "juice jacking".
Los actores malintencionados atacan su teléfono inteligente y su computadora portátil porque esos dispositivos transmiten datos constantemente y a menudo tienen vulnerabilidades sin parchear. Su pasaporte, por el contrario, es una pieza de hardware de seguridad estática y altamente regulada. La seguridad proactiva implica centrarse en el camino más probable que tomará un atacante.
El "Shadow IT" y la mala higiene de los dispositivos personales son la materia oscura de la seguridad personal: invisibles pero que ejercen un riesgo masivo. Envolver su pasaporte en papel de aluminio mientras usa una red Wi-Fi no segura para verificar el saldo de su banco es como poner una cerradura triple en su puerta principal pero dejar todas las ventanas abiertas de par en par.
Conclusiones técnicas para el viajero seguro
- Confíe en la seguridad integrada de su documento. El requisito de la MRZ garantiza que un pasaporte cerrado sea un pasaporte silencioso.
- Evite el teatro de seguridad. El papel de aluminio no detiene a los atacantes modernos; solo crea retrasos en los puntos de control.
- Céntrese en la MFA. Asegúrese de que todas sus cuentas de viaje y bancarias utilicen autenticación de múltiples factores, ya que esta es su defensa más robusta contra credenciales comprometidas.
- Asegure sus dispositivos. Use una VPN en todas las redes públicas y mantenga sus sistemas operativos actualizados a las versiones más recientes.
- Entienda la ley. Las autoridades alemanas no almacenan sus huellas dactilares de forma centralizada, lo que limita el daño potencial de una filtración de datos sistémica.
Desde la perspectiva del usuario final, la mejor manera de mantenerse a salvo es mantener el escepticismo ante las tendencias virales que ofrecen soluciones físicas simples a problemas digitales complejos. El portero dentro del chip de su pasaporte ya está haciendo su trabajo. No necesita ayudarlo con un trozo de papel de aluminio.
Fuentes
- Federal Office for Information Security (BSI) Technical Guidelines for Biometric Passports
- International Civil Aviation Organization (ICAO) Document 9303 on Machine Readable Travel Documents
- German Passport Act (Paßgesetz), Section 16
- NIST Special Publication 800-116: Guidelines for the Use of PIV Middleware and Readers
Descargo de responsabilidad: Este artículo tiene fines informativos y educativos únicamente y no reemplaza una auditoría de ciberseguridad profesional o un servicio de respuesta ante incidentes.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
