


Miks teie alumiiniumfooliumist passikaitse ei paku muud kui turvateatrit

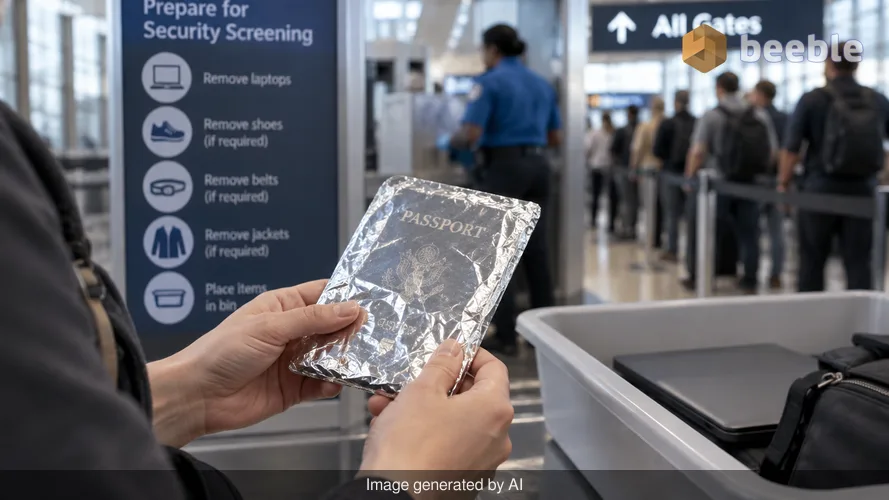
Kas köögifooliumi kiht tegelikult kaitseb teie identiteeti või muudate te lihtsalt lennujaama turvajärjekorra kõigi teiste jaoks pikemaks? Võib-olla olete näinud sotsiaalmeedia platvormidel viiruslikke videoid, kus reisijad mähivad oma dokumendid pedantselt metall-lehtedesse. Need kasutajad väidavad, et nad takistavad pahatahtlikel osapooltel oma isikuandmete kopeerimist (skimming). Riski perspektiivist on see trend klassikaline näide improviseeritud vastumeetmest, mis ei suuda käsitleda moodsate reisidokumentide tegelikku ohumudelit.
Olen veetnud aastaid testides RFID-haavatavusi füüsilistes juurdepääsukontrollisüsteemides ja ettevõtete kaardilugejates. Minu koduses laboris on sahtlitäis spetsiaalseid antenne ja Proxmark3 seadmeid, mis on loodud spetsiaalselt juhtmevabade kiipide küsitlemiseks. Ma tean nende süsteemide tehnilisi piiranguid. Hirm, et võõras võib rahvarohkes terminalis lihtsalt teist mööda kõndida ja teie sõrmejäljed või koduse aadressi endale tõmmata, on arusaamatus sellest, kuidas passi turvaarhitektuur töötab.
Turvalise kätluse arhitektuur
Kaasaegsed Saksa passid ja enamik rahvusvahelisi reisidokumente kasutavad spetsiifilist juhtmevaba tehnoloogiat, mida tuntakse raadiosagedusliku tuvastamisena (RFID). Kiip ei ole passiivne majakas, mis edastab teie elulugu kõigile levialas olijatele. Selle asemel toimib see pigem nagu digitaalne seif, millel on väga range turvamees.
Kulisside taga toetub kiip protokollile nimega Basic Access Control (BAC) või uuemale Supplemental Access Control (SAC). Et kiibiga üldse vestlust alustada, peab lugeja esmalt tõestama, et tal on dokumendile füüsiline juurdepääs. Lugeja teeb seda, skaneerides masinloetavat tsooni (MRZ), mis on teie passi fotolehe allosas asuvad kaks tekstirida. Pass kasutab nendelt ridadelt saadud teavet — teie sünniaeg, dokumendi number ja kehtivusaeg —, et genereerida krüptograafiline võti. Ilma selle võtmeta jääb kiip vaikseks.
Disaini poolest ei saa ründaja teie andmeid eemalt kopeerida, sest nad ei näe teie passi sisemust. Kui teie pass on kotis suletud, on kiip volitamata lugejatele funktsionaalselt nähtamatu. Vargsi möödumisel toimuva rünnaku oht on reaalses reisistsenaariumis praktiliselt null.
Miks foolium on liigne barjäär
Alumiiniumfoolium toimib Faraday puurina, mis on füüsiline ümbris, mis blokeerib elektromagnetvälju. Kuigi on tõsi, et metall häirib raadiolaineid, on selle kasutamine passi puhul lahendus probleemile, mida ei ole olemas. Standardse RFID-lugeja tööulatus on äärmiselt lühike. Enamik lugejaid nõuab stabiilse ühenduse loomiseks dokumendi olemasolu mõne sentimeetri raadiuses.
Vaadates ohumaastikku, ei ole peamine risk teie andmetele füüsiline skanner väravas. Riskiks on tsentraliseeritud andmebaasid, kus teie teave asub, või õngitsuskirjad, mida saate väitega, et teie lend on tühistatud. Kui mähite oma passi fooliumi, ei peata te kogenud häkkerit. Te ajate segadusse vaid piirikontrolli ametniku, kes peab ootama, kuni te oma dokumendi lahti pakite.
Proaktiivselt rääkides põhjustab see trend süsteemset hõõrdumist. Piiriturvalisus on üles ehitatud tõhususele ja selgele vaatlusele. Kui reisija esitab köögitarvetega kaetud dokumendi, kutsub see esile täiendava kontrolli ja aeglustab järjekorda sadade teiste inimeste jaoks. See praktika pakub turvatunnet, kuid sellel puudub igasugune kohtuekspertiisi või tehniline vajadus.
Andmekaitseseadused ja Saksa standard
Saksamaal kehtestab föderaalne infotehnoloogia turvalisuse amet (BSI) biomeetrilistele dokumentidele uskumatult ranged nõuded. Kiibile salvestatud andmed — teie digiteeritud foto, nimi ja sõrmejäljed — ei ole osa massiivsest, tsentraliseerimata pilvevõrgustikust, kuhu häkkerid saaksid hõlpsasti sisse murda.
Vastavalt Saksa passiseaduse paragrahvile 16 peavad ametiasutused kustutama kõik dokumendi valmistamisel kasutatud sõrmejälgede andmed kohe, kui omanik on selle kätte saanud. See tagab, et teie biomeetriliste andmete ainus koopia eksisteerib kiibil endal ja kohalikus registris. Kiip on vastupidav riistvara, mis kasutab krüpteerimist, et vältida omavolilist muutmist.
Piiripunkti füüsilise lugeja ründe korral jäävad andmed kaitstuks laiendatud juurdepääsukontrolliga (Extended Access Control - EAC). See on täiendav turvakiht, mis nõuab lugejalt valitsusasutuse väljastatud spetsiifilist digitaalset sertifikaati, et pääseda ligi tundlikule teabele, nagu sõrmejäljed. Suvalisel kurjategijal käeshoitava skanneriga lihtsalt puuduvad krüptograafilised volitused sellest väravavahist möödumiseks.
Tegelikud ohud kaasaegses lennujaamas
Kui olete reisimise ajal siiralt mures oma digitaalse jalajälje pärast, on lennujaama teistes piirkondades palju pahatahtlikumaid osapooli. Avalikud Wi-Fi võrgud on palju suurem rünnakupind kui teie passi kiip. Ma ei ühendu kunagi avatud lennujaama võrku ilma VPN-ita ja ma kohtlen iga avalikku laadimisjaama kui potentsiaalset "juice jacking" (andmevargus laadimise ajal) vektorit.
Pahatahtlikud osapooled sihivad teie nutitelefoni ja sülearvutit, sest need seadmed edastavad pidevalt andmeid ja neil on sageli paikama haavatavusi. Teie pass on seevastu staatiline, rangelt reguleeritud turvariistvara. Proaktiivne turvalisus hõlmab keskendumist kõige tõenäolisemale teele, mille ründaja valib.
Varivaldkonna IT (Shadow IT) ja seadmete kehv hügieen on isikliku turvalisuse tumeaine — nähtamatu, kuid tekitab massiivset riski. Passi mähkimine fooliumi, kasutades samal ajal pangajäägi kontrollimiseks turvamata Wi-Fi võrku, on nagu kolmekordse luku panemine välisuksele, kuid kõigi akende pärani lahti jätmine.
Tehnilised soovitused turvalisele reisijale
- Usaldage oma dokumendi sisseehitatud turvalisust. MRZ nõue tagab, et suletud pass on vaikne pass.
- Vältige turvateatrit. Foolium ei peata kaasaegseid ründajaid; see tekitab ainult viivitusi kontrollpunktides.
- Keskenduge mitmetegurilisele autentimisele (MFA). Veenduge, et kõik teie reisi- ja pangakontod kasutaksid mitmetegurilist autentimist, kuna see on teie tugevaim kaitse kompromiteeritud andmete vastu.
- Turvake oma seadmed. Kasutage VPN-i kõigis avalikes võrkudes ja hoidke oma operatsioonisüsteemid uuendatuna viimaste versioonideni.
- Mõistke seadust. Saksa ametiasutused ei salvesta teie sõrmejälgi tsentraalselt, mis piirab süsteemse andmelekke potentsiaalset kahju.
Lõppkasutaja vaatenurgast on parim viis turvalisuse tagamiseks jääda skeptiliseks viiruslike trendide suhtes, mis pakuvad lihtsaid füüsilisi lahendusi keerulistele digitaalsetele probleemidele. Teie passi kiibis olev turvamees teeb juba oma tööd. Te ei pea teda fooliumitükiga aitama.
Allikad
- Federal Office for Information Security (BSI) Technical Guidelines for Biometric Passports
- International Civil Aviation Organization (ICAO) Document 9303 on Machine Readable Travel Documents
- German Passport Act (Paßgesetz), Section 16
- NIST Special Publication 800-116: Guidelines for the Use of PIV Middleware and Readers
Hoiatus: See artikkel on mõeldud ainult teavitamiseks ja harimiseks ning ei asenda professionaalset küberjulgeoleku auditit ega intsidentidele reageerimise teenust.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
