


Dlaczego osłona paszportu z folii aluminiowej to jedynie teatr bezpieczeństwa

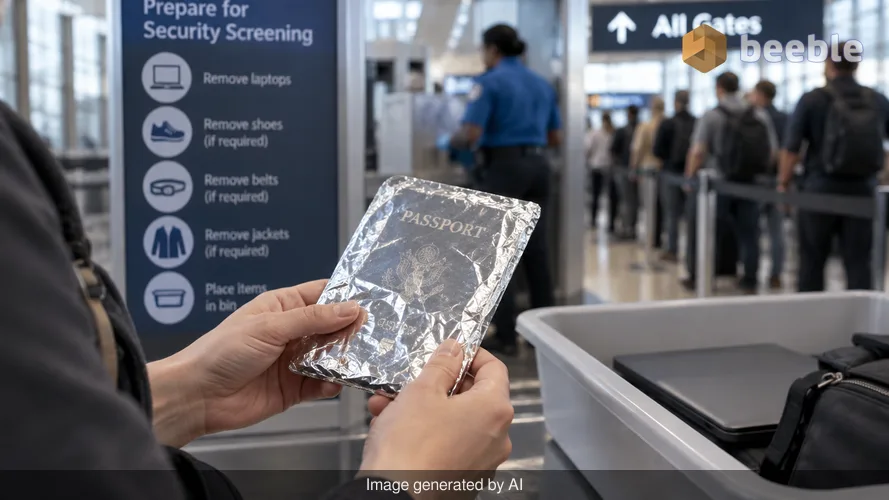
Czy warstwa folii kuchennej rzeczywiście chroni Twoją tożsamość, czy po prostu wydłużasz kolejkę do kontroli bezpieczeństwa wszystkim innym? Być może widziałeś wiralowe filmy w mediach społecznościowych, na których podróżni skrupulatnie owijają swoje dokumenty metalowymi arkuszami. Użytkownicy ci twierdzą, że blokują złośliwym podmiotom możliwość skanowania ich danych osobowych. Z perspektywy ryzyka trend ten jest klasycznym przykładem improwizowanej środka zaradczego, który nie odnosi się do rzeczywistego modelu zagrożeń nowoczesnych dokumentów podróży.
Spędziłem lata na testowaniu podatności RFID w systemach fizycznej kontroli dostępu i korporacyjnych czytnikach identyfikatorów. W moim domowym laboratorium mam szufladę pełną specjalistycznych anten i urządzeń Proxmark3 zaprojektowanych specjalnie do odpytywania bezprzewodowych chipów. Znam techniczne ograniczenia tych systemów. Obawa, że nieznajomy może po prostu przejść obok Ciebie w zatłoczonym terminalu i ściągnąć Twoje odciski palców lub adres zamieszkania, wynika z błędnego zrozumienia architektury bezpieczeństwa paszportów.
Architektura bezpiecznego uścisku dłoni
Nowoczesne niemieckie paszporty i większość międzynarodowych dokumentów podróży wykorzystują specyficzną technologię bezprzewodową znaną jako Radio Frequency Identification (identyfikacja radiowa). Chip nie jest pasywnym sygnalizatorem, który nadaje historię Twojego życia każdemu w zasięgu. Zamiast tego funkcjonuje bardziej jak cyfrowy skarbiec z bardzo surowym ochroniarzem.
Za kulisami chip opiera się na protokole zwanym Basic Access Control (Podstawowa Kontrola Dostępu) lub nowszym Supplemental Access Control (Dodatkowa Kontrola Dostępu). Aby w ogóle rozpocząć rozmowę z chipem, czytnik musi najpierw udowodnić, że ma fizyczny dostęp do dokumentu. Czytnik robi to poprzez zeskanowanie strefy odczytu maszynowego (Machine Readable Zone), czyli dwóch linii tekstu na dole strony ze zdjęciem paszportowym. Paszport wykorzystuje informacje z tych linii — datę urodzenia, numer dokumentu i datę ważności — do wygenerowania klucza kryptograficznego. Bez tego klucza chip pozostaje milczący.
Z założenia atakujący nie może wykraść Twoich danych z odległości, ponieważ nie widzi wnętrza Twojego paszportu. Jeśli paszport jest zamknięty w torbie, chip jest funkcjonalnie niewidoczny dla nieautoryzowanych czytników. Zagrożenie ukradkowym atakiem podczas przechodzenia obok jest w rzeczywistym scenariuszu podróży praktycznie zerowe.
Dlaczego folia jest zbędną barierą
Folia aluminiowa działa jak klatka Faradaya, czyli fizyczna obudowa blokująca pola elektromagnetyczne. Choć prawdą jest, że metal zakłóca fale radiowe, używanie go do paszportu jest rozwiązaniem problemu, który nie istnieje. Zasięg standardowego czytnika RFID jest niezwykle krótki. Większość czytników wymaga, aby dokument znajdował się w odległości kilku centymetrów w celu ustanowienia stabilnego połączenia.
Patrząc na krajobraz zagrożeń, głównym ryzykiem dla Twoich danych nie jest fizyczny skimmer przy bramce do wejścia na pokład. Ryzykiem są scentralizowane bazy danych, w których znajdują się Twoje informacje, lub wiadomości phishingowe, które otrzymujesz z informacją o odwołaniu lotu. Owijając paszport folią, nie powstrzymujesz wyrafinowanego hakera. Dezorientujesz jedynie funkcjonariusza kontroli granicznej, który musi czekać, aż odwiniesz swój dokument.
Mówiąc proaktywnie, trend ten powoduje tarcie systemowe. Bezpieczeństwo granic opiera się na wydajności i jasnej obserwacji. Gdy podróżny okazuje dokument pokryty artykułami kuchennymi, wywołuje to dodatkową kontrolę i spowalnia kolejkę dla setek innych osób. Praktyka ta daje poczucie bezpieczeństwa, ale brakuje jej jakiejkolwiek konieczności kryminalistycznej czy technicznej.
Przepisy o ochronie danych i standard niemiecki
W Niemczech Federalny Urząd ds. Bezpieczeństwa Informacji (BSI) ustala niezwykle rygorystyczne wymagania dla dokumentów biometrycznych. Dane zapisane na chipie — Twoje cyfrowe zdjęcie, nazwisko i odciski palców — nie są częścią ogromnej, zdecentralizowanej sieci chmurowej, do której hakerzy mogą się łatwo włamać.
Zgodnie z sekcją 16 niemieckiej ustawy o paszportach (Paßgesetz), organy muszą usunąć wszystkie dane dotyczące odcisków palców użyte do produkcji dokumentu, gdy tylko posiadacz go odbierze. Gwarantuje to, że jedyna kopia Twoich danych biometrycznych znajduje się na samym chipie oraz w lokalnym rejestrze. Chip jest odpornym elementem sprzętowym, który wykorzystuje szyfrowanie w celu zapobiegania manipulacjom.
W przypadku naruszenia fizycznego czytnika na przejściu granicznym, dane pozostają chronione przez Extended Access Control (Rozszerzona Kontrola Dostępu). Jest to dodatkowa warstwa bezpieczeństwa, która wymaga od czytnika posiadania określonego certyfikatu cyfrowego wydanego przez organ państwowy, aby uzyskać dostęp do wrażliwych informacji, takich jak odciski palców. Przypadkowy przestępca z ręcznym skanerem po prostu nie posiada poświadczeń kryptograficznych, aby ominąć tego strażnika.
Rzeczywiste zagrożenia na nowoczesnym lotnisku
Jeśli naprawdę martwisz się o swój cyfrowy ślad podczas podróży, w innych obszarach lotniska czai się znacznie więcej złośliwych podmiotów. Publiczne sieci Wi-Fi stanowią znacznie większą powierzchnię ataku niż chip w paszporcie. Nigdy nie łączę się z otwartą siecią lotniskową bez VPN i traktuję każdą publiczną stację ładowania jako potencjalny wektor dla juice jacking (kradzieży danych przez USB).
Złośliwe podmioty biorą na celownik Twój smartfon i laptop, ponieważ urządzenia te stale przesyłają dane i często mają niezałatane podatności. Twój paszport, dla kontrastu, jest statycznym, wysoce regulowanym elementem sprzętu bezpieczeństwa. Proaktywne bezpieczeństwo polega na skupieniu się na najbardziej prawdopodobnej ścieżce, którą wybierze atakujący.
Shadow IT i słaba higiena urządzeń osobistych to "ciemna materia" bezpieczeństwa osobistego — niewidoczna, ale niosąca ogromne ryzyko. Owijanie paszportu folią przy jednoczesnym korzystaniu z niezabezpieczonej sieci Wi-Fi do sprawdzania stanu konta bankowego jest jak zakładanie potrójnego zamka w drzwiach wejściowych przy pozostawieniu wszystkich okien otwartych na oścież.
Wnioski techniczne dla bezpiecznego podróżnika
- Zaufaj wbudowanym zabezpieczeniom swojego dokumentu. Wymóg MRZ sprawia, że zamknięty paszport jest paszportem milczącym.
- Unikaj teatru bezpieczeństwa. Folia nie powstrzymuje nowoczesnych atakujących; tworzy jedynie opóźnienia w punktach kontrolnych.
- Skup się na MFA. Upewnij się, że wszystkie Twoje konta podróżne i bankowe korzystają z uwierzytelniania wieloskładnikowego, ponieważ jest to Twoja najsolidniejsza obrona przed przejęciem poświadczeń.
- Zabezpiecz swoje urządzenia. Używaj VPN we wszystkich sieciach publicznych i aktualizuj systemy operacyjne do najnowszych wersji.
- Zrozum prawo. Niemieckie organy nie przechowują Twoich odcisków palców centralnie, co ogranicza potencjalne szkody w przypadku systemowego wycieku danych.
Z perspektywy użytkownika końcowego najlepszym sposobem na zachowanie bezpieczeństwa jest pozostanie sceptycznym wobec wiralowych trendów, które oferują proste fizyczne rozwiązania złożonych problemów cyfrowych. Ochroniarz wewnątrz Twojego chipa paszportowego już wykonuje swoją pracę. Nie musisz mu pomagać kawałkiem folii.
Źródła
- Federal Office for Information Security (BSI) Technical Guidelines for Biometric Passports
- International Civil Aviation Organization (ICAO) Document 9303 on Machine Readable Travel Documents
- German Passport Act (Paßgesetz), Section 16
- NIST Special Publication 800-116: Guidelines for the Use of PIV Middleware and Readers
Zastrzeżenie: Niniejszy artykuł służy wyłącznie celom informacyjnym i edukacyjnym i nie zastępuje profesjonalnego audytu cyberbezpieczeństwa ani usług reagowania na incydenty.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
