


Kāpēc jūsu alumīnija folijas pasu aizsargs nav nekas vairāk kā drošības teātris

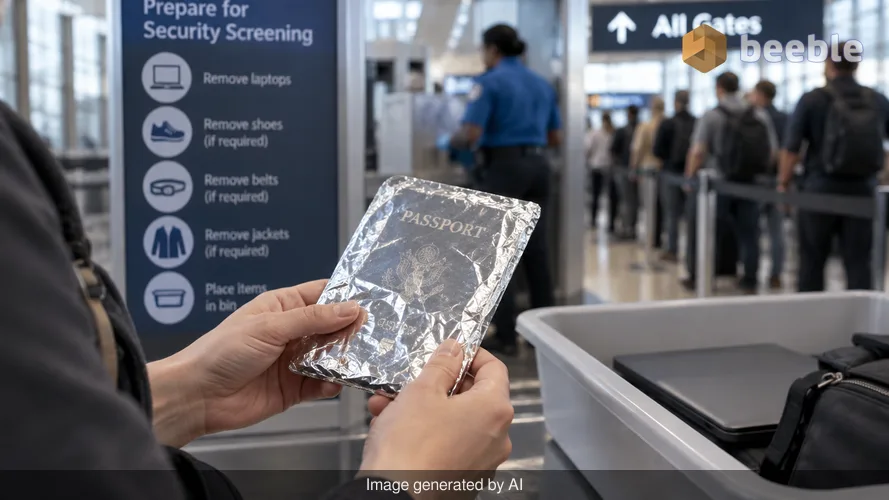
Vai virtuves folijas slānis tiešām aizsargā jūsu identitāti, vai arī jūs vienkārši padarāt lidostas drošības pārbaudes rindu garāku visiem pārējiem? Iespējams, esat redzējuši vīrusu video sociālo mediju platformās, kuros ceļotāji rūpīgi aptin savus dokumentus metāla loksnēs. Šie lietotāji apgalvo, ka viņi bloķē ļaundarus no savu personas datu nolasīšanas (skimming). No riska perspektīvas šī tendence ir klasisks piemērs improvizētam pretpasākumam, kas nespēj risināt mūsdienu ceļošanas dokumentu faktisko apdraudējuma modeli.
Es pavadīju gadus, testējot RFID ievainojamības fiziskās piekļuves kontroles sistēmās un uzņēmumu nozīmīšu lasītājos. Manā mājas laboratorijā ir atvilktne, pilna ar specializētām antenām un Proxmark3 ierīcēm, kas izstrādātas tieši bezvadu mikroshēmu iztaujāšanai. Es pārzinu šo sistēmu tehniskos ierobežojumus. Bailes, ka svešinieks var vienkārši paiet jums garām pārpildītā terminālī un nosūkt jūsu pirkstu nospiedumus vai mājas adresi, ir pārpratums par to, kā darbojas pasu drošības arhitektūra.
Droša rokasspiediena arhitektūra
Mūsdienu Vācijas pasēs un lielākajā daļā starptautisko ceļošanas dokumentu tiek izmantota specifiska bezvadu tehnoloģija, kas pazīstama kā radiofrekvences identifikācija (RFID). Mikroshēma nav pasīva bāka, kas pārraida jūsu dzīvesstāstu ikvienam, kurš atrodas diapazonā. Tā vietā tā darbojas vairāk kā digitāls seifs ar ļoti stingru apsargu.
Aizkulisēs mikroshēma paļaujas uz protokolu, ko sauc par pamata piekļuves kontroli (Basic Access Control) vai jaunāko papildu piekļuves kontroli (Supplemental Access Control). Lai vispār sāktu sarunu ar mikroshēmu, lasītājam vispirms ir jāpierāda, ka tam ir fiziska piekļuve dokumentam. Lasītājs to dara, skenējot mašīnlasāmo zonu (Machine Readable Zone), kas ir divas teksta rindas jūsu pases fotoattēla lapas apakšā. Pase izmanto informāciju no šīm rindām — jūsu dzimšanas datumu, dokumenta numuru un derīguma termiņu —, lai ģenerētu kriptogrāfisko atslēgu. Bez šīs atslēgas mikroshēma klusē.
Pēc konstrukcijas uzbrucējs nevar nolasīt jūsu datus no attāluma, jo viņš nevar redzēt jūsu pases iekšpusi. Ja jūsu pase ir aizvērta somā, mikroshēma funkcionāli ir neredzama nepilnvarotiem lasītājiem. Slepena uzbrukuma risks, ejot garām, reālajā ceļošanas scenārijā ir praktiski nulle.
Kāpēc folija ir lieka barjera
Alumīnija folija darbojas kā Faradeja būris, kas ir fizisks apvalks, kurš bloķē elektromagnētiskos laukus. Lai gan ir taisnība, ka metāls traucē radioviļņiem, tā izmantošana pasei ir risinājums problēmai, kas nepastāv. Standarta RFID lasītāja diapazons ir ārkārtīgi īss. Lielākajai daļai lasītāju ir nepieciešams, lai dokuments atrastos dažu centimetru attālumā, lai izveidotu stabilu savienojumu.
Raugoties uz apdraudējumu ainavu, galvenais risks jūsu datiem nav fizisks skeneris pie iekāpšanas vārtiem. Risks ir centralizētās datubāzes, kurās glabājas jūsu informācija, vai pikšķerēšanas e-pasti, kurus saņemat, apgalvojot, ka jūsu lidojums ir atcelts. Kad jūs ietinat pasi folijā, jūs neapturat izsmalcinātu hakeri. Jūs tikai mulsināt robežkontroles virsnieku, kuram jāgaida, kamēr jūs iztīsiet savu dokumentu.
Proaktīvi runājot, šī tendence rada sistēmisku berzi. Robežu drošība ir balstīta uz efektivitāti un skaidru novērošanu. Kad ceļotājs uzrāda dokumentu, kas pārklāts ar virtuves piederumiem, tas izraisa papildu pārbaudes un palēnina rindu simtiem citu cilvēku. Šī prakse sniedz drošības sajūtu, taču tai trūkst jebkādas kriminālistikas vai tehniskas nepieciešamības.
Datu privātuma likumi un Vācijas standarts
Vācijā Federālais informācijas drošības birojs nosaka neticami stingras prasības biometriskajiem dokumentiem. Mikroshēmā saglabātie dati — jūsu digitalizētais fotoattēls, vārds un pirkstu nospiedumi — nav daļa no masīva, decentralizēta mākoņtīkla, kurā hakeri varētu viegli ielauzties.
Saskaņā ar Vācijas Pasu likuma 16. pantu iestādēm ir jāizdzēš visi pirkstu nospiedumu dati, kas izmantoti dokumenta izgatavošanā, tiklīdz turētājs to ir saņēmis. Tas nodrošina, ka vienīgā jūsu biometrisko datu kopija atrodas pašā mikroshēmā un vietējā reģistrā. Mikroshēma ir izturīga aparatūras daļa, kas izmanto šifrēšanu, lai novērstu manipulācijas.
Gadījumā, ja tiek uzlauzts fiziskais lasītājs robežpunktā, dati joprojām ir aizsargāti ar paplašināto piekļuves kontroli (Extended Access Control). Tas ir papildu drošības slānis, kas pieprasa, lai lasītājam būtu specifisks digitālais sertifikāts, ko izdevusi valsts iestāde, lai piekļūtu sensitīvai informācijai, piemēram, pirkstu nospiedumiem. Nejaušam noziedzniekam ar rokas skeneri vienkārši nav kriptogrāfisko pilnvaru, lai apietu šo vārtu sargu.
Reālie draudi mūsdienu lidostā
Ja jūs patiesi uztrauc jūsu digitālais nospiedums ceļojuma laikā, citās lidostas zonās ir daudz bīstamāki ļaundari. Publiski Wi-Fi tīkli ir daudz lielāka uzbrukuma virsma nekā jūsu pases mikroshēma. Es nekad nepievienojos atvērtam lidostas tīklam bez VPN un pret katru publisko uzlādes staciju izturos kā pret potenciālu "juice jacking" (datu zagšana caur uzlādes kabeli) vektoru.
Ļaundari mērķē uz jūsu viedtālruni un klēpjdatoru, jo šīs ierīces pastāvīgi pārraida datus un tām bieži ir neaizlāpītas ievainojamības. Turpretim jūsu pase ir statiska, stingri regulēta drošības aparatūra. Proaktīva drošība ietver koncentrēšanos uz visticamāko ceļu, ko izvēlēsies uzbrucējs.
"Shadow IT" un slikta personīgo ierīču higiēna ir personīgās drošības tumšā matērija — neredzama, bet rada milzīgu risku. Pases ietīšana folijā, vienlaikus izmantojot neaizsargātu Wi-Fi tīklu, lai pārbaudītu bankas konta atlikumu, ir kā trīskāršas slēdzenes uzlikšana priekšdurvīm, bet visu logu atstāšana plaši vaļā.
Tehniskie secinājumi drošam ceļotājam
- Uzticieties sava dokumenta iebūvētajai drošībai. MRZ prasība nodrošina, ka aizvērta pase ir klusējoša pase.
- Izvairieties no drošības teātra. Folija neaptur mūsdienu uzbrucējus; tā tikai rada kavēšanos kontrolpunktos.
- Koncentrējieties uz MFA. Pārliecinieties, ka visi jūsu ceļojumu un bankas konti izmanto daudzfaktoru autentifikāciju, jo tā ir jūsu spēcīgākā aizsardzība pret kompromitētiem akreditācijas datiem.
- Aizsargājiet savas ierīces. Izmantojiet VPN visos publiskajos tīklos un atjauniniet operētājsistēmas uz jaunākajām versijām.
- Izprotiet likumu. Vācijas iestādes neglabā jūsu pirkstu nospiedumus centralizēti, kas ierobežo sistēmiska datu aizsardzības pārkāpuma iespējamos zaudējumus.
No galalietotāja perspektīvas labākais veids, kā palikt drošībā, ir saglabāt skepticismu pret vīrusu tendencēm, kas piedāvā vienkāršus fiziskus risinājumus sarežģītām digitālām problēmām. Apsargs jūsu pases mikroshēmas iekšpusē jau dara savu darbu. Jums nav nepieciešams tam palīdzēt ar folijas gabalu.
Avoti
- Federal Office for Information Security (BSI) Technical Guidelines for Biometric Passports
- International Civil Aviation Organization (ICAO) Document 9303 on Machine Readable Travel Documents
- German Passport Act (Paßgesetz), Section 16
- NIST Special Publication 800-116: Guidelines for the Use of PIV Middleware and Readers
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem un neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
