


Cybersécurité
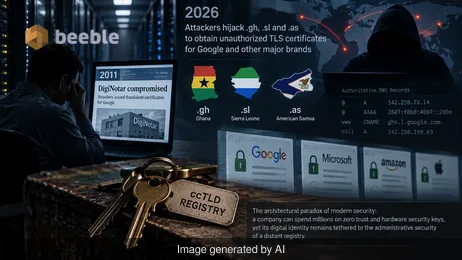
Des attaquants ont détourné les domaines de premier niveau .gh, .sl et .as pour émettre des certificats TLS non autorisés pour Google et d'autres marques mondiales.

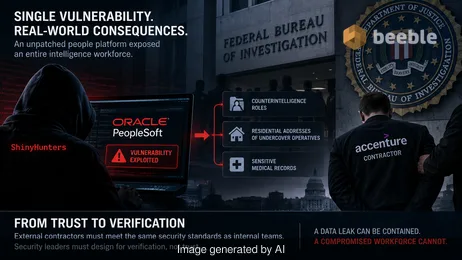
Analyse de la brèche du FBI impliquant Accenture et Oracle PeopleSoft. Stratégies pour atténuer les risques liés aux tiers et mettre en œuvre la microsegmentation.
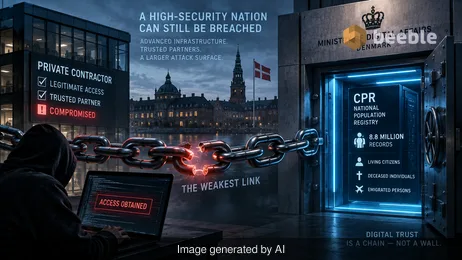
Analyse de la brèche du CPR au Danemark en 2026 affectant 8,8 millions de personnes via un fournisseur tiers. Découvrez comment les risques de la chaîne d'approvisionnement impactent la sécurité nationale.
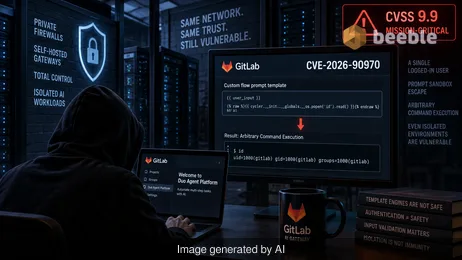
GitLab a publié un correctif critique pour la CVE-2026-90970, une faille CVSS 9.9 dans la passerelle IA. Apprenez à sécuriser votre serveur auto-hébergé contre l'exécution de commandes.
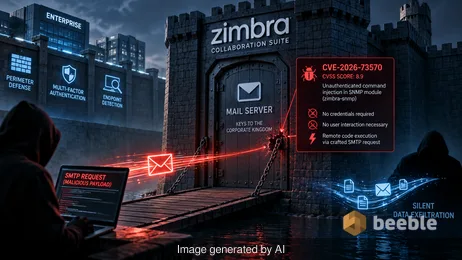
Une analyse de la faille CVE-2026-73570, une injection de commande non authentifiée dans Zimbra Collaboration Suite exploitée pour déployer des webshells et voler des identifiants.
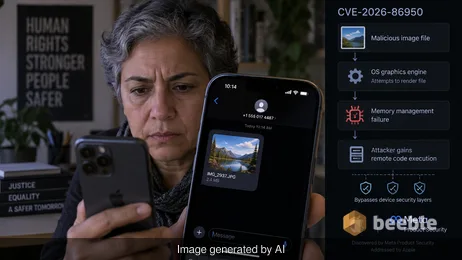
Comment une faille cachée du traitement d'images a ciblé des utilisateurs spécifiques dans la nature
Apple corrige la faille CVE-2026-86950 dans CoreGraphics, exploitée lors d'attaques ciblées. Découvrez comment cette écriture hors limites affecte les appareils iOS et macOS.
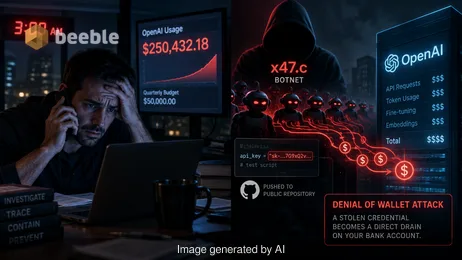
Découvrez comment le botnet x47.c utilise le drainage d'API d'IA pour causer des pertes financières et comment protéger vos crédits OpenAI et xAI contre les attaques Denial of Wallet.
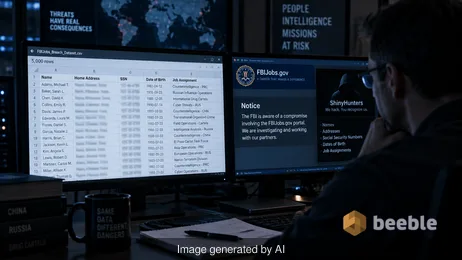
Une autopsie de la violation de données du FBI par ShinyHunters, révélant comment une fuite de portail de recrutement a exposé l'identité et les rôles d'agents de contre-espionnage.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
