


Kibernetinis saugumas
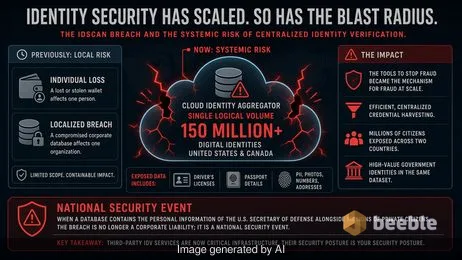
Ekspertinė „IDScan“ duomenų saugumo pažeidimo, apimančio 150 mln. įrašų, analizė. Gilus žvilgsnis į centralizuoto IDV žlugimą ir architektūrines strategijas CISO vadovams.

„ShieldCrash“ nulinės dienos (zero-day) spragos, skirtos „Windows Defender“, analizė. Sužinokite, kaip šis CVE-2026-69414 apėjimas veikia įmonių saugumą ir kaip reaguoti.
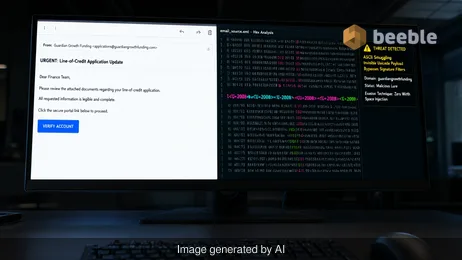
Sužinokite, kaip 2026 m. vykdyta didelio masto sukčiavimo kampanija naudojo nematomus „Unicode“ žymų simbolius, kad apeitų filtrus ir nusitaikytų į smulkiojo verslo paskolų pareiškėjus.
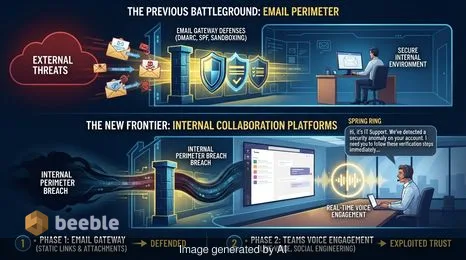
„Spring Ring“ balso sukčiavimo (vishing) kampanijos, nukreiptos prieš „Microsoft Teams“, analizė, siūlanti architektūrines strategijas vadovams, kaip sušvelninti piktnaudžiavimą RMM įrankiais.
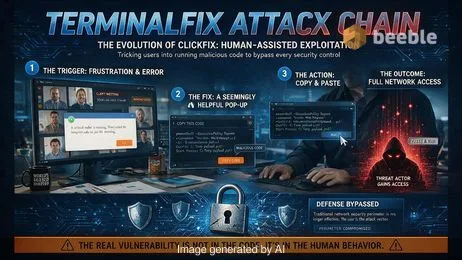
„TerminalFix“ kampanija naudoja netikras CAPTCHA, kad apgautų vartotojus įklijuoti kenkėjiškas „PowerShell“ komandas, taip sukuriant atvirkštinius tunelius atakoms prieš įmones.
Kritinis „cPanel“ trūkumas (CVE-2026-65643) leidžia autentifikuotiems vartotojams perimti „root“ kontrolę per domenų parkavimą. Sužinokite, kaip užlopyti ir apsaugoti savo serverį.
„Zimperium“ tyrėjai atskleidžia, kaip „RecruitTrap“ sukčiai naudoja viso ekrano mobiliuosius puslapius, kad pavogtų įmonių prisijungimo duomenis iš tokių prekių ženklų kaip „Amazon“ ir „Boeing“.
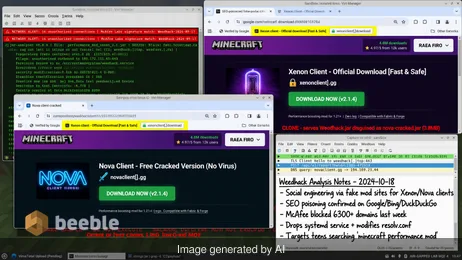
Hakeriai naudoja SEO nuodijimą ir DI sukurtas svetaines „Weedhack“ kenkėjui platinti per netikrus „Minecraft“ klientus. Sužinokite, kaip veikia ši ataka.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
