


Kibernetinis saugumas
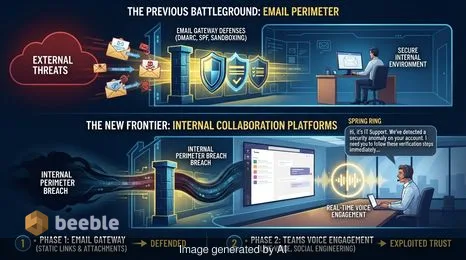
„Spring Ring“ balso sukčiavimo (vishing) kampanijos, nukreiptos prieš „Microsoft Teams“, analizė, siūlanti architektūrines strategijas vadovams, kaip sušvelninti piktnaudžiavimą RMM įrankiais.

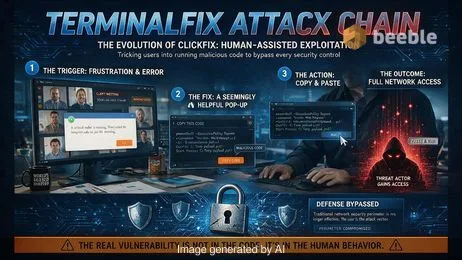
„TerminalFix“ kampanija naudoja netikras CAPTCHA, kad apgautų vartotojus įklijuoti kenkėjiškas „PowerShell“ komandas, taip sukuriant atvirkštinius tunelius atakoms prieš įmones.
Kritinis „cPanel“ trūkumas (CVE-2026-65643) leidžia autentifikuotiems vartotojams perimti „root“ kontrolę per domenų parkavimą. Sužinokite, kaip užlopyti ir apsaugoti savo serverį.
„Zimperium“ tyrėjai atskleidžia, kaip „RecruitTrap“ sukčiai naudoja viso ekrano mobiliuosius puslapius, kad pavogtų įmonių prisijungimo duomenis iš tokių prekių ženklų kaip „Amazon“ ir „Boeing“.
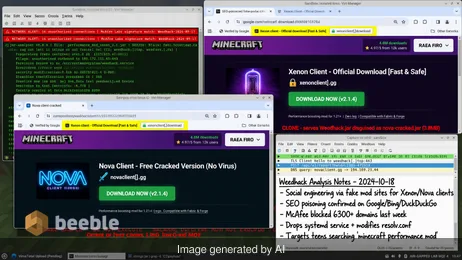
Hakeriai naudoja SEO nuodijimą ir DI sukurtas svetaines „Weedhack“ kenkėjui platinti per netikrus „Minecraft“ klientus. Sužinokite, kaip veikia ši ataka.
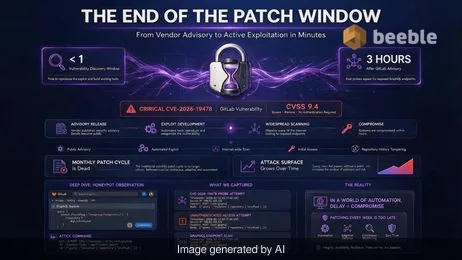
„GitLab“ CVE-2026-19478 spraga leidžia neautorizuotiems užpuolikams keisti ar trinti projektus. Sužinokite, kaip apsisaugoti nuo šio DI paspartinto kodo įterpimo defekto.

1,2 mln. latvių asmens duomenys buvo pavogti per masinę CSDD kibernetinę ataką. Sužinokite apie socialinės inžinerijos rizikas ir pasekmes nacionaliniam saugumui.

Netikri filmo „Odisėja“ atsisiuntimai platina „Lumma Stealer“ kenkėjišką programinę įrangą, skirtą užgrobti kriptovaliutų pinigines ir apeiti MFA. Sužinokite, kaip apsaugoti savo skaitmeninį turtą.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
