


Kodėl patvirtinto „Microsoft“ parašo nepakako „LastPass“ naudotojams apsaugoti

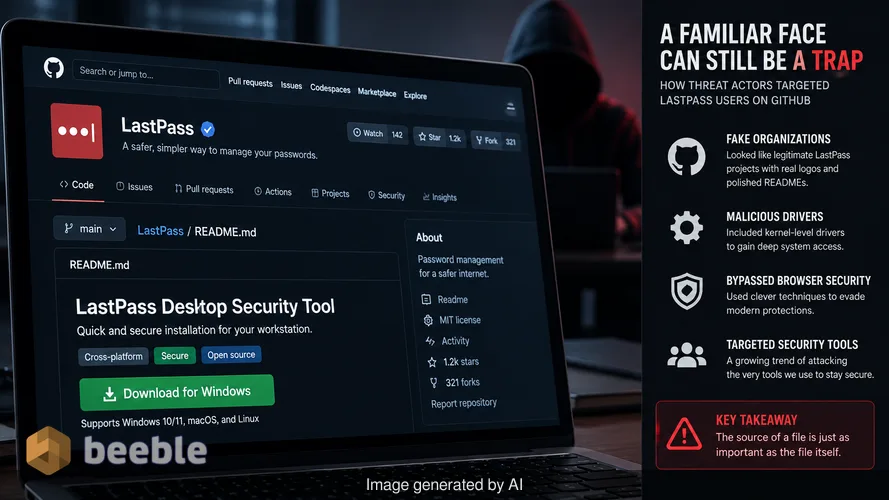
Praėjusį mėnesį vėlai naktį analizavau „GitHub“ saugyklą, kuri atrodė lygiai taip pat, kaip standartinis įmonės projekto puslapis. Jame buvo tinkami logotipai, tvarkingas README failas ir atsisiuntimo mygtukas, žadantis greitą saugumo įrankio įdiegimą. Jei būčiau skubėjęs konfigūruoti naują darbo stotį, galbūt būčiau jį spustelėjęs. Tai yra būtent tie psichologiniai spąstai, kurie buvo panaudoti neseniai vykdytos kampanijos prieš „LastPass“ naudotojus metu. Užpuolikai neįsilaužė į pačią slaptažodžių tvarkyklę. Vietoj to, jie sukūrė legitimumo veidrodinį atspindį platformoje, kuria paprastai pasitikime.
Rizikos požiūriu šis incidentas primena, kad failo šaltinis yra toks pat svarbus, kaip ir pats failas. „GitHub“ yra namai milijonams atvirojo kodo projektų, tačiau tai nėra oficiali nuosavybinės saugumo programinės įrangos programėlių parduotuvė. Nuo 2026 m. rugpjūčio iki rugsėjo grėsmių sukėlėjas naudojosi šiuo dviprasmiškumu, kad platintų sudėtingą informacijos vagį (angl. infostealer). Operacija apėmė apgaulingas „GitHub“ organizacijas, branduolio lygio tvarkykles ir gudrius metodus, skirtus apeiti šiuolaikinį naršyklių saugumą. Žvelgiant į grėsmių kraštovaizdį, tai aiškus posūkis įrankių, kuriuos naudojame saugumui užtikrinti, taikymosi link.
Pažįstamo domeno apgaulė
Užkulisiuose ataka prasidėjo nuo optimizavimo paieškos sistemoms. Kai naudotojai ieškojo tokių terminų kaip „LastPass Authenticator download“, jie buvo nukreipiami į „GitHub“ organizaciją adresu github[.]com/LastPass-Authenticator. Šis puslapis buvo kruopščiai parengtas jaukas. Jame buvo naudojamas „LastPass“ prekės ženklas ir ženkleliai, teigiantys, kad programinė įranga yra „VirusTotal Approved“. Šie vizualiniai užuominos skirtos susilpninti naudotojo budrumą. Mes esame išmokyti ieškoti žalių varnelių ir pažįstamų pavadinimų. Kai matome juos tokioje patikimoje svetainėje kaip „GitHub“, mūsų smegenys atsisiuntimą traktuoja kaip saugų.
Ši sąranka nebuvo atskiras incidentas. „LastPass“ ir „Delphos Labs“ tyrėjai nustatė, kad ta pati infrastruktūra apsimetinėjo daugiau nei 40 skirtingų įmonių. Užpuolikai naudojo peradresavimų grandinę, apimančią kelias „GitHub Pages“ paskyras ir išorinius domenus. Pagal sumanymą tai leido jiems pakeisti galutinį kenkėjiškos programinės įrangos serverį bet kuriuo metu, kai tik vienas būdavo užblokuotas, nekeičiant pradinio jauko pagrindiniame „GitHub“ puslapyje. Toks moduliškumas daro kampaniją atsparią paprastam domenų įtraukimui į juoduosius sąrašus.
Išpūsti archyvai ir išsisukinėjimo menas
Kai auka spustelėdavo atsisiuntimo mygtuką, ji gaudavo ZIP archyvą. Failas buvo stebėtinai didelis, siekiantis iki 148 MB. Didelės spartos interneto pasaulyje mes retai abejojame dėl didelio atsisiuntimo, tačiau kenkėjiškų programų kontekste dydis dažnai yra gynybinė taktika. Užpuolikai užpildo šiuos archyvus šiukšliniais duomenimis, kad viršytų automatizuotų kenkėjiškų programų skaitytuvų failų dydžio apribojimus. Daugelis debesijos saugumo įrankių praleidžia failus, viršijančius tam tikrą ribą, kad taupytų apdorojimo galią. Šis paprastas triukas užtikrina, kad kenkėjiškas krovinys pasiektų aukos įrenginį be pradinio tinklo vartų skaitytuvo įspėjimo.
Archyvo viduje buvo daugiapakopė infekcijos grandinė. Kenkėjiška programa ne tik paleido kenkėjišką skriptą. Ji piktnaudžiavo teisėtu „Microsoft“ derinimo įrankiu, vadinamu vsdbg.exe. Tai technika, žinoma kaip DLL šoninis įkėlimas (angl. DLL side-loading). Užpuolikai įdėjo kenkėjišką biblioteką į tą patį aplanką, kuriame buvo patikimas „Microsoft“ vykdomasis failas. Kai vsdbg.exe pasileisdavo, jis automatiškai įkeldavo kenkėjišką failą, manydamas, kad tai yra reikalingas komponentas. Todėl bet kas, stebintis sistemą, matytų fone veikiantį teisėtą „Microsoft“ procesą, kol kenkėjiška programa vykdytų savo pirmąjį etapą.
Branduolio lygio apsaugininkas
Architektūriniu lygmeniu pavojingiausia šios infekcijos dalis yra tvarkyklė, vadinama Alinubx.sys. Kenkėjiška programa įdiegia šią tvarkyklę ir užmaskuoja ją kaip NVIDIA komponentą, kad ji susilietų su standartiniais sistemos failais. Branduolio tvarkyklė veikia aukščiausiu operacinės sistemos privilegijų lygiu. Jei saugumo programinę įrangą įsivaizduotume kaip VIP klubo apsaugininką prie kiekvienų vidinių durų, ši tvarkyklė yra korumpuotas savininkas, kuris gali atleisti apsaugininkus savo nuožiūra.
Alinubx.sys turėjo užkoduotą 145 skirtingų antivirusinių ir galinių įrenginių aptikimo procesų sąrašą. Kadangi ji veikė branduolio režimu, ji galėjo nutraukti šių saugumo įrankių darbą dar prieš jiems spėjant pažymėti įtartiną veiklą. Tvarkyklė priklausė „CnCrypt“ šeimai, kuri žinoma dėl savo gebėjimo išjungti sistemos apsaugas. Bene labiausiai neramina tai, kad tvarkyklė buvo pasirašyta per „Microsoft Windows Hardware Compatibility Publisher“ grandinę. Šis parašas suteikė jai oficialaus patvirtinimo antspaudą, o tai reiškia, kad „Windows“ ją įkeldavo be jokių priekaištų. Kalbant proaktyviai, pasirašyta tvarkyklė yra košmaras gynėjams, nes ji apeina pagrindines vientisumo patikras, kurios paprastai sustabdo neautorizuotą branduolio kodą.
Naršyklės saugyklos apėjimas
Kai saugumo programinė įranga buvo pašalinta iš kelio, pagrindinis kenkėjiškas krovinys — informacijos vagis, vadinamas „Rapuncel“ — pradėjo savo darbą. Tikslas buvo visiškas duomenų išfiltravimas. Jis taikėsi į naršyklės slaptažodžius, kriptovaliutų pinigines, „Discord“ žetonus ir „Telegram“ sesijas. Jis taip pat darė ekrano nuotraukas ir ieškojo jautrių dokumentų vietiniame diske. Galutinio naudotojo požiūriu vagystė yra nematoma. Nėra jokių iššokančiųjų langų ar sistemos sulėtėjimo, kol duomenys keliauja į užpuoliko serverį.
„Rapuncel“ turėjo specifinį metodą apeiti su programėlėmis susietą šifravimą (angl. app-bound encryption), esantį šiuolaikinėse „Chrome“ ir „Edge“ versijose. Šis šifravimas skirtas neleisti išorinėms programoms skaityti saugomų slaptažodžių. Kad tai apeitų, kenkėjiška programa įterpė kodą tiesiai į patį naršyklės procesą. Veikdama iš patikimo proceso vidaus, ji galėjo paprašyti iššifruotų slaptažodžių taip, tarsi tai būtų teisėtas naudotojas. Tada kenkėjiška programa suglaudino visus šiuos duomenis ir išsiuntė juos į valdymo ir kontrolės serverį. Toks techninių pastangų lygis rodo, kad užpuolikai aktyviai kuria būdus, kaip įveikti specifinę gynybą, įdiegtą mūsų dažniausiai naudojamose programose.
Atkūrimo veiksmai nukentėjusiems
Jei atsisiuntėte programinę įrangą iš „LastPass-Authenticator“ „GitHub“ puslapio, turite daryti prielaidą, kad jūsų sistema yra visiškai pažeista. Kadangi kenkėjiška programa įdiegia branduolio tvarkyklę, standartinio antivirusinio skenavimo iš „Windows“ vidaus gali nepakakti infekcijai išvalyti. Tvarkyklė gali pasislėpti nuo operacinės sistemos arba tiesiog išjungti skaitytuvą jam veikiant. Saugiausias kelias yra atlikti atkūrimą iš atskiros, švarios aplinkos arba visiškai perrašyti sistemą.
- Nedelsdami nustokite naudoti paveiktą kompiuterį bet kokiai jautriai veiklai.
- Naudodami atskirą, patikimą įrenginį, pakeiskite kiekvieną slaptažodį, kuris buvo saugomas jūsų naršyklėje arba „LastPass“ saugykloje.
- Atšaukite aktyvias sesijas tokioms paslaugoms kaip „Discord“, „Telegram“ ir „Steam“, kad išmestumėte užpuoliką iš savo paskyrų.
- Perkelkite visas lėšas iš kriptovaliutų piniginių į naujus, saugius adresus.
- Kur įmanoma, įjunkite aparatine įranga pagrįstą daugiaveiksnį autentifikavimą, nes jį perimti sunkiau nei sesijos žetonus.
Atkūrimas turėtų apimti sistemos paleidimą saugiuoju režimu (angl. Safe Mode) arba neprisijungus veikiančio atkūrimo įrankio naudojimą, kad būtų pašalinta Alinubx.sys tvarkyklė ir susiję kenkėjiški failai. Pasikliauti reaktyviu požiūriu čia pavojinga. Kenkėjiška programa jau turėjo galimybę pavogti jūsų skaitmeninę tapatybę, todėl prioritetas yra nutraukti jos prieigą prie jūsų paskyrų.
Pasitikėjimo saugyklomis pamokos
Ši kampanija įrodo, kad tinklo perimetras nebėra pilies griovys, apie kurį kadaise galvojome. Užpuolikai kyla aukštyn per technologijų sluoksnius, kad nusitaikytų į pasitikėjimą, kurį skiriame tokioms platformoms kaip „GitHub“. Mes dažnai traktuojame „GitHub“ URL kaip saugumo ženklą, tačiau tai tik dar viena interneto dalis, reikalaujanti kruopštaus patikrinimo. „Šešėlinis IT“ (angl. Shadow IT) ir neoficialūs atsisiuntimai yra jūsų asmeninio ar įmonės saugumo tamsioji materija. Jie dažnai yra nematomi, kol nesukelia didžiulio poveikio.
„LastPass“ patvirtino, kad jų pačių sistemos nebuvo susijusios su šiuo incidentu. Tai buvo ataka prieš naudotojus, o ne prieš paslaugų teikėją. Incidentas moko mus, kad net kai įrankis sukurtas mus apsaugoti, būdas, kuriuo tą įrankį įsigyjame, yra pažeidžiamumas. Visada patikrinkite programinės įrangos platinimo kanalą. Oficialios svetainės ir pagrindinės programėlių parduotuvės yra vienintelės vietos, iš kurių turėtumėte imti saugumo programas. Jei nuoroda atrodo patogi, bet šiek tiek ne vietoje, tai yra rizika, kurios neverta prisiimti.
Šaltiniai: LastPass Security Report, Delphos Labs Malware Analysis, Trend Micro BoryptGrab Documentation.
Atsakomybės apribojimas: Šis straipsnis skirtas tik informaciniams ir edukaciniams tikslams ir nepakeičia profesionalaus kibernetinio saugumo audito ar reagavimo į incidentus paslaugų.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
